E. 글렌 웨일(E. Glen Weyl), 오드리 탕(Audrey Tang), 플루럴리티 커뮤니티가 함께 쓴 『Plurality: The Future of Collaborative Technology and Democracy』를 우리말로 옮긴 글이다. 원서는 CC0(퍼블릭 도메인)로 공개되어 있고, 깃허브 원문을 바탕으로 번역했다. 원서는 plurality.net에서 읽을 수 있다. 각주의 서지 정보는 원문 그대로 두었다. 전체 7편 가운데 4편이고, 이 편에 실린 장: 4-0 권리, 운영체제, 그리고 ⿻ 자유, 4-1 정체성과 인격, 4-2 결사와 ⿻ 공중, 4-3 상거래와 신뢰, 4-4 재산과 계약, 4-5 접근.
전체 편 목록은 번역 카테고리에서 볼 수 있다.
4-0 권리, 운영체제, 그리고 ⿻ 자유
날마다 루나는 기술의 미로를 헤맨다,
우뚝 선 거대 기업에서 스타트업까지, 고된 여정.
면접은 하나같이 단조로운 춤이 되어 섞이고,
전문용어만 가득할 뿐, 가치는 어디에도 없다.
그녀는 알차고 보람 있는 일을 갈망하지만,
기회는 그녀가 품었던 꿈에서 자꾸만 비켜 간다.
어느 밤, 맥이 빠진 채 소파에 몸을 묻자,
홀로그램 광고가 그녀를 감싼다, 감각이 늘어진다.
"민주주의의 강에 물을 대는 이들에게," 내레이션이 시작되고,
선언문이 펼쳐지자 그녀의 시선이 붙들린다.
피로가 걷히고 생각이 꿈틀대기 시작한다,
손에 든 화면, 글자들이 그녀의 고민을 비춘다.
"디지털 소통의 뼈대를 짜는 이들에게,
사생활과 표현의 자유, 평등의 불꽃을 지키는 이들에게."
그녀는 해커톤을 떠올린다, 치열하지만 공정한 토론,
논쟁적이지만 영향력 있는 소프트웨어를 만드는 모습.
"우리의 가장 좋은 관계를 비추는 혁신가들에게,
클릭과 상호작용이 함께하는 기쁨을 쌓는 곳."
그녀는 자신이 도운 아이들의 진심 어린 감사를 꿈꾼다,
고마움으로 탄산음료를 사 주고, 공동체의 끈은 해지지 않는다.
"디지털 자산을 개척하는 이들에게, 건배를,
선택의 힘을 주고, 경제적 평등의 해안으로 이끄는 이들에게."
그녀는 휴대폰의 힘을 쓰는 자신을 그려 본다,
마법의 물약을 사고, 밤새 모험을 떠나는 모습.
"디지털 민주주의를 만드는 이들에게, 환호를,
통치가 투명하고 분명한 여정이 되는 곳."
그녀는 집안의 오래된 포도밭을 새롭게 바꾸는 모습을 그린다,
유엔의 기법을 받아들이고, 진보가 서로 얽혀 든다.
"가상의 바다를 항해하는 도덕의 나침반들에게,
디지털 세계가 우리의 가장 높은 이상을 비추도록 지키는 이들에게."
루나는 깨닫는다, 자신의 소명은 플랫폼 너머에 있음을,
사회의 기둥을 세우고, 인간의 규범을 풍요롭게 하는 일임을.
"함께라면, 이 공동체는 소프트웨어를 짜는 데 그치지 않는다,
우리는 연민과 복지의 유산을 빚어 간다."
모든 디지털 상호작용에는 서로를 일으킬 기회가 있다,
인류를 잇고, 갈라진 틈을 메우는 기회가.
인터넷의 창시자 J.C.R. 리클라이더(JCR Licklider, 릭)는 네트워크 사회의 토대가 될 근본 프로토콜의 범위를 지금까지 인터넷 프로토콜로 구현된 것보다 훨씬 넓게 보았다. 그러나 그의 분석은 철학적 분석이라기보다 항목을 늘어놓은 목록에 가까웠다. 이 장에서는 ⿻ 사회의 토대에 관한 분명한 비전을 제시하기 위해, ⿻를 규정하는 개념들을 바탕으로 이런 프로토콜이 무엇으로 이루어져야 하고 사회적으로 어떤 역할을 해야 하는지 그려 본다. 그리고 이 부의 나머지 장들에서는 이 프로토콜들을 하나씩 체계적으로 살펴보고, 오늘날 그 구현을 가로막는 한계가 무엇이며 어떻게 하면 더 온전히 실현할 수 있는지 탐구한다.
우리는 ⿻ 사회가 형식과 구조 모두에서 ⿻의 원칙에 맞는 인프라 위에 세워져야 한다고 주장한다. 형식 면에서 이 인프라는 서로 밀접하게 연결된 두 가지, 즉 권리 체계라는 정치적 관념과 운영체제라는 기술적 개념을 매끄럽게 결합해야 한다. 내용 면에서는 ⿻가 이해하는 방식대로 사회를 디지털로 표현할 수 있어야 한다. 곧 사회를 야심 차고 포용적인 협업을 함께 해 나가는 다양하고 교차하는 사회 집단과 사람들로 표현할 수 있어야 한다.
민주주의의 토대로서의 권리
권리는 민주적 삶을 떠받치는 어디에나 있는 요소다. 가장 단순하게 생각하면 민주주의(어원상 "인민의 지배")는 정부가 인민에게 취하는 일련의 행동이 아니라 인민이 집단적으로 의사결정을 하는 통치 체계다. 그러나 고대 아테네에서 기원해 계몽주의 철학의 영향을 받고 혁명을 거치며 단련되는 동안, 민주주의는 일련의 기본적 자유와 권리도 함께 담게 되었다. 이 "권리"는 시대와 장소에 따라 민주주의마다 달랐지만, 큰 흐름은 분명히 확인할 수 있을 뿐 아니라 유엔 세계인권선언(UDHR) 같은 문서의 토대가 되었다. 평등, 생명, 자유, 신체의 안전, 표현, 사상, 양심, 재산, 결사 등이 그 예다. 이 원칙들의 경계를 두고는 중요한 논쟁이 있지만, 큰 윤곽에서 이 원칙들은 니컬러스 크리스타키스(Nicholas Christakis) 같은 저명한 인류학자들이 강조한 거의 보편적인 인간 행동 특성의 핵심 측면을 규정하고 보호한다.1 여기에는 크리스타키스가 "사회적 묶음(social suite)"이라 부르는 것이 포함된다. 인간은 거의 보편적으로 개인적 정체성을 지니고, 가족 관계와 오랜 우정을 맺으며, 이를 바탕으로 더 넓은 협력적 사회 네트워크와 집단을 이루고 구성원은 그 집단에 "편향"된다. 또한 관계와 역량에 따라 네트워크 안에서 신뢰를 차등적으로 부여하고, 서로에게서 배운다.
그러나 권리의 정확한 구성이나 보편성이 어떻든, 우리가 가장 관심을 두는 것은 왜 권리가 통치 체계로서의 민주주의에 그토록 필수적인지, 그리고 왜 그토록 많은 사람과 조직이 이 권리를 보호하지 않고는 민주주의가 존재할 수 없다고 믿는지다. 저명한 ⿻ 정치철학자 대니엘 앨런(Danielle Allen)은 최근 저서 민주주의를 통한 정의(Justice by Means of Democracy)에서 이 연결을 명쾌하게 설명한다. 인민의 의지를 안전하고 자유롭게 표현할 수 없다면 정부는 "인민의 의지"에 응답할 수 없다.2 양심에 따라 투표하는 일이 개인에게 위험하다면, 그 결과가 강압하는 자의 의지 말고 다른 무엇을 반영한다고 믿을 이유가 없다. 시민이 강압 없이 사회적, 정치적 결사를 이룰 수 없다면, 권력자의 결정에 맞서기 위해 서로 조율할 수 없다. 다양한 경제적 상호작용을 통해 생계를 꾸릴 수 없다면(예컨대 국가나 사적 주인에게 예속되어 있어서), 그들이 표현하는 정치적 입장은 내면의 목소리가 아니라 주인의 뜻을 따를 것이라고 예상해야 한다. 권리가 없으면 선거는 허울에 불과하다.
여러 유명한 민주주의 국가가 자신을 세운 권리를 스스로 무너뜨림으로써 "자살"했다. 가장 유명한 예는 아마 두 세계대전 사이 30년 중 대부분 동안 독일을 통치한 바이마르 공화국일 것이다. 바이마르 공화국은 국가사회주의독일노동자당(나치)이 의회, 즉 제국의회(Reichstag)에서 최다 의석을 차지하면서 끝났다. 잘 알려진 대로 이는 아돌프 히틀러(Adolf Hitler)의 총리 임명으로 이어졌다.3 그런데 오늘날에도 많은 민주 사회가 자유를 축소하는 지도자와 정부를 선출해, 정치학자 스티븐 레비츠키(Steven Levitsky)와 루컨 A. 웨이(Lucan A. Way)가 "경쟁적 권위주의" 체제라 부른 것으로 바뀌고 있다.4 자유롭지 않은 사회가 민주주의의 작동을 훼손한다는 우려는 추상적이거나 이론적인 것이 아니라 지금 현재의 문제다.
거의 모든 민주주의 국가는 표현과 결사에 관한 권리 가운데 상당 부분 겹치는 일련의 권리를 민주주의 작동의 기본 전제 조건으로 지키는 데 공통으로 초점을 두며, 다른 나라도 그러기를 기대한다. 예를 들어 스칸디나비아 국가들은 "적극적 표현의 자유"라 부를 만한 것, 곧 형편과 상관없이 모든 시민이 자기 목소리를 들려줄 실질적인 길을 가져야 한다는 점을 중시해 왔다. 반면 미국 같은 나라는 "소극적 표현의 자유", 곧 누구도 정부 개입을 통해 견해 표현을 막아서는 안 된다는 점을 강조한다. 어떤 사회(예: 유럽)는 시민사회가 국가로부터 독립해 존재하고 그래서 정치가 가능하려면 필요한 기본권으로서 사생활을 중시하는 경향이 있다. 다른 사회(예: 아시아)는 집회와 결사의 권리를 민주주의 작동에 더 핵심적인 것으로 강조하는 경향이 있다. 이런 차이에도 불구하고 표현과 결사의 권리에 깔린 전제는 이 권리가 행위 주체성을 보호한다는 것이다. 그래야 시민이 공동의 이익을 위해 결사를 만들고 키워 갈 자율성을 갖고, 그 공동의 이익이 정치적으로 들릴 수 있다.
국가(그리고 하위 국가) 정부, 특히 사법 체계는 권리가 존중되도록 보장하고 그 경계를 판정하는 데 중요한 역할을 하는 경우가 많다. 그러나 권리를 국가 법체계의 관점에서만 생각하면 오해를 낳는다. 권리는 다양한 문화적 맥락(국가, 하위 국가, 초국가 등)에 뿌리를 둔 깊은 믿음과 가치를 나타낸다. 권리는 인간 행동의 가능성 공간을 깎아 낼 뿐 아니라 정당성을 부여한다. 예를 들어 민간 직장이나 인터넷 플랫폼은 대체로 표현을 제한할 수 있다. 그러나 표현의 자유에 대한 기대는 직원과 고객이 받아들일 수 있는 표현 제한의 종류에 강한 한계를 긋는다. 마찬가지로 세계인권선언 같은 문서는 대개 법적 구속력이 없지만, 남아프리카공화국 대법원(Supreme Court of Appeal)의 판결을 비롯해 여러 나라의 법에 영감과 영향을 준다.5 다양한 규모의 제도(법원, 기업, 시민사회 단체 등)는 이처럼 공유된 문화적 기대가 지켜지도록 하는 데 결정적이며, 어느 한 제도도 혼자서 권리의 "집행자"나 "원천"이 되지는 않는다. 더욱이 많은 종교 전통은 권리의 원천이 지상이 아니라 신에게 있다고 본다. 이런 의미에서 권리는 국가를 가로지르고, 국가 위에, 국가 너머에 존재한다고 볼 수 있다. 국가가 권리의 중요한 수호자 가운데 하나라 하더라도 말이다.
권리는 고정되어 있고 달성 가능한 현실이라기보다 열망이자 목표인 경우도 많다. 미국 역사의 상당 부분은 오랫동안 부정되었던 건국 당시의 평등이라는 열망을 실현해 가는 드라마다.6 많은 적극적 권리(예: 양질의 교육, 적절한 주거)는 정부, 특히 개발도상국 정부가 당장 제공할 능력이나 권한 밖에 있지만, 그럼에도 한 민족의 가장 깊은 열망을 증언한다.7
애플리케이션의 토대로서의 운영체제
운영체제(OS)는 디지털 삶을 떠받치는 어디에나 있는 요소다. 여러분이 해 온 거의 모든 디지털 상호작용은 그 밑에 깔린 운영체제에 의존한다. 리눅스는 역사상 가장 야심 차고 성공적인 오픈소스 소프트웨어 프로젝트다. 저자 중 한 사람의 고용주가 만든 윈도우 역시 어디에나 있는 소프트웨어다. iOS와 안드로이드는 대부분의 스마트폰을 구동한다.
운영체제는 그 위에서 돌아가는 애플리케이션의 가능성 공간을 대략적으로 규정한다. 성능, 외관, 속도, 메모리 사용 등 특정 운영체제에서 돌아가는 애플리케이션들이 공유하고, 그 플랫폼에서 작동하려면 지켜야 하는 기본 특성이 있다. 예를 들어 iOS와 안드로이드는 터치 인터페이스를 지원하지만, 이전 스마트폰(예: 블랙베리나 팜)은 스타일러스나 키보드 입력에 의존했다. 지금도 iOS 앱과 안드로이드 앱은 외관, 사용감, 성능 특성이 서로 다르다. 애플리케이션은 이 플랫폼들 가운데 하나(또는 여럿)를 대상으로 코딩되며, 운영체제에 내장된 프로세스를 활용해 그 애플리케이션이 무엇을 할 수 있고 없는지, 무엇을 직접 맞춤 제작해야 하고 무엇을 기반 프로세스에 맡길 수 있는지 정한다.
경계가 선명한 경우는 드물다. 매킨토시는 그래픽 사용자 인터페이스(GUI) 운영체제를 갖춘 최초의 대중 시장용 컴퓨터였지만,
 **
명령줄 인터페이스를 쓰던 이전 컴퓨터에도 GUI 같은 요소를 담은 프로그램이 있었다. 마찬가지로 가상현실(VR)과 증강현실(AR) 헤드셋(아래 몰입형 공유 현실 장 참조)이 오늘날 훨씬 효과적이긴 하지만, 스마트폰을 머리에 제대로 쓰면 돌아가는 VR, AR 경험도 있다. 더욱이 운영체제 설계자들은 기반 운영체제의 무결성을 침해하거나 위협하는 애플리케이션 행동을 막는 보안 프로토콜을 넣으려 하지만, 그런 행동을 완전히 피하기를 바랄 수는 없다.8 많은 컴퓨터 "바이러스", 어쩌면 대부분이 바로 그런 침해의 예다. 이처럼 운영체제는 자기 시스템 위에서 애플리케이션의 정상적인 행동을 규정한다. 애플리케이션이 활용할 수 있는 도구와, 다른 애플리케이션에 대해 품을 수 있는 합리적 기대를 제공함으로써 쉽게 가능한 일의 지형을 정한다.
운영체제는 애플리케이션의 예상치 못한 행동에 끊임없이 적응해야 한다. 바람직한 행동이라면 새로운 애플리케이션에 힘을 실어 주기 위해, 바람직하지 않은 행동이라면 바이러스를 막기 위해서다. 이런 적응은 사소하고 피상적일 수도 있다. 예를 들어 우리는 보안 위협을 막기 위한 스마트폰 운영체제 업데이트를 자주 받는다. 또 시간이 흐르면서 휴대폰은 사용자가 문자 조합으로 "이모티콘"과 "이모지"를 입력하던 방식에서 운영체제의 입력 기능에 이를 기본으로 통합하는 방식으로 옮겨 갔다.9 더 극적인 변화도 있다. 예를 들어 구글은 자동차와 텔레비전에서 쓸 수 있는 안드로이드 버전을 내놓았다.
운영체제는 다양한 방식으로 자신의 무결성을 지키기도 한다. 보안 패치가 가장 날카롭고 적대적인 방식이라면, 그와 함께 개발자 교육, 개발자 지원 생태계 구축, 고객의 사용 습관과 기대의 점진적 형성 등도 있다. 운영체제 위에 만들어진 애플리케이션은 그 운영체제의 내부 발전을 뒷받침할 뿐 아니라, 원래 운영체제를 개선하거나 심지어 그와 경쟁할 수 있는 업데이트와 새 운영체제의 등장도 돕는다. 그리고 여러 운영체제는 서로 다르고 경쟁하지만 많은 공통 기능을 공유한다. 이들은 적어도 부분적으로는 교차 개발과 하위 호환성, 상위 호환성을 지원하려 한다. 이전 버전용으로 설계된 애플리케이션이 계속 작동하고, 애플리케이션이 새로운 세대에도 "미래 대비"가 되도록 해서 사용자가 폭넓은 애플리케이션을 쓸 수 있게 하려는 것이다.
운영체제는 거의 언제나 진행 중인 작업이다. 운영체제는 아직 온전히 지원하지 못하는 기능을 지원하고 키우는 것을 목표로 삼는다. 이런 반복된 시도를 통해 더 나은 지원을 제공하는 법을 재귀적으로 배운다. 예를 들어 처음 출시된 유명 음성 "스마트 비서"(애플의 시리나 아마존의 알렉사 등)는 우스울 정도로 품질이 낮은 경우가 많았다. 그러나 사용자들이 시스템 자체를 통해 참여하면서 품질은 시간이 갈수록 나아졌고, 이 운영체제들에서 점점 더 깊이 있는 음성 기능이 가능해졌다.
⿻의 토대
권리 체계와 운영체제에는 공통점이 많다. 둘 다 그 위에서 돌아가는 민주 사회와 애플리케이션의 토대 역할을 한다. 둘 다 프로세스 안에 전제된 배경 조건이 있다. 시스템의 무결성을 보장하려면 특별한 방어와 보호가 필요하다. 그런데도 적어도 부분적으로는 열망에 가깝고 불완전하게 실현되며, 때로는 내부적으로 긴장 관계에 놓인다. 그리고 강력한 집행 메커니즘이 뒷받침하는 경우가 많지만, 명확하게 정의된 제도와 코드뿐 아니라 널리 퍼진 문화의 일부이기도 하다.10 그러나 이런 일반적 유사점을 넘어, 권리와 운영체제 모두에는 ⿻ 관점에서 특히 중요하고 고유한 두 가지 측면이 있다. 이를 끌어내어 자유지상주의, 테크노크라시의 접근과 대비해 보겠다.
역동성
운영체제가 역동적이라는 것은 자명하며, 권리 체계도 곰곰이 생각해 보면 마찬가지다. 이 역동성은 ⿻의 핵심이다. 권리는 그 위에 선 민주주의를 떠받치고, 운영체제는 그 위에서 돌아가는 애플리케이션을 떠받친다. 그러나 권리를 만든 이들과 운영체제를 설계한 이들은 이 토대가 어떻게 쓰이고, 남용되고, 새롭게 상상될지 미리 내다볼 수 없다(또는 "거울로 보는 것처럼 희미하게"밖에 볼 수 없다). 서로 다르고 때로는 적대적인 행위자들이 (흔히 기술적 수단을 통해) 바로 토대가 실험과 혁신을 위해 마련한 그 공간을 활용하기 때문이다. 예를 들어 중화인민공화국의 만리방화벽(Great Firewall)은 인터넷 콘텐츠를 제한하고 검열함으로써 권위주의를 코드로 새겨 넣는다. 그런데 오늘날 민주주의 국가에 뿌리내린 글로벌 소셜 미디어 플랫폼들은 때때로 고객의 주의를 경매에 부쳐 왔고, 여기에는 적대 세력의 선거 개입과 허위 정보를 위한 마이크로 타기팅도 포함되었다.11 따라서 민주적 대화를 계속 효과적으로 촉진하려면 검열을 피하는 것만이 아니라, 주의 경제가 권위주의 세력에 팔려 나가는 것도 막아야 한다. 최근 짧은 동영상 애플리케이션인 틱톡을 둘러싸고 권위주의 세력의 영향 가능성에 관해 벌어진 국제적 논쟁이 이를 잘 보여 준다.12
이처럼 한때 시민이 자유롭게 정치적 입장을 형성하고 지지를 모을 수 있도록 보장하는 권리의 대표적 표현으로 여겨졌던 표현의 자유에 대한 우리의 이해는 정보 기술로 인해 도전받고 있다. 이 전제는 정보가 희소해서 정보를 억누르는 것이 목소리가 들리지 않게 하는 가장 효과적인 방법 가운데 하나였던 환경에서 세워졌다. 지금의 환경은 다르다. 정보는 넘쳐나고 주의는 희소하다. 그래서 불편한 견해를 억압하거나 검열하려는 적대 세력(민주주의의 토대를 공격하는 세력)으로서는 반체제 인사와 원치 않는 콘텐츠를 억누르려 애쓰기보다, 정보 공유지를 주의를 흩뜨리는 것과 스팸으로 뒤덮는 편이 더 쉬운 경우가 많다(게리 킹(Gary King), 제니퍼 판(Jennifer Pan), 몰리 로버츠(Molly Roberts)의 연구가 이를 극적으로 기록했다).13 이런 공격 아래에서 과제는 문자 그대로의 검열을 막는 것(만)이 아니라, 다양하고 적절하며 진짜인 콘텐츠가 주의를 받을 수 있도록 떠오르게 하는 것이다. 우리는 표현의 자유를 둘러싼 보호 장치도 그에 맞게 진화해야 할 것이라고 보며, 이를 실현할 경로를 아래에서 논의한다.
그러나 역동성은 그 자체로 바람직한 것이 아니며, ⿻ 비전에서 어떤 총체적 궁극 목표를 추구하느라 전체 구조를 역동성에 종속시켜서도 안 된다. 오히려 역동성은 적응하는 시스템이 자신의 미래를 발견하면서 앞으로도 계속 적응할 능력을 새롭게 하고 개선할 때 나타나는 창발적 속성이다. 그런 시스템은 복잡성이 번성하고 자라나는 "혼돈의 가장자리"로 스스로 조직된다. 운영체제와 권리는 그 위에서 돌아가는 애플리케이션과 민주주의를 떠받치도록 진화할 수 있고 또 그래야 한다. 기업의 좁은 이윤이든 어떤 국가적 이익이든 외부의 의지에 무너져서는 안 된다.
권리와 관계
권리에 대한 ⿻의 이해는 사람만큼이나 시스템과 집단도 인정한다. 결사의 자유와 종교의 자유는 결사와 종교를 이루는 사람들만큼이나 결사와 종교 그 자체를 보호한다. 미국 헌법 같은 연방제 체계는 개인뿐 아니라 주와 지역의 권리도 인정한다. 상업적 자유조차 흔히 개인의 선택과 양자 간 교환의 관점에서 이해되지만, 대개 법인과 그 계약 관계의 권리, 그리고 단체교섭권을 적어도 그만큼 강하게 보호한다. 마찬가지로 운영체제는 애플리케이션과 사용자를 각각 보호하는 만큼 애플리케이션과 사용자 사이의 상호작용도 보호한다. 따라서 권리 체계나 운영체제의 일부 요소가 개별 사용자를 보호하거나 그들에게 봉사한다고 볼 수는 있지만, 그 안에 본질적으로 개인주의적인 것은 없다. 마찬가지로 소통의 한 형태인 표현에는 필연적으로 둘 이상의 당사자가 관여한다. 운영체제 안에서든 "공론장"에서든, 소통 네트워크가 존속할 수 있는지는 기꺼이 참여하는 수많은 애플리케이션, 사용자, 집단의 집단적 참여와 동의에 달려 있다.
더욱이 이런 자유를 보호하고 지키는 주체가 단순히 국민국가와 그에 딸린 제도인 경우는 드물다. 상법이 대표적인 예다. 앤-마리 슬로터(Anne-Marie Slaughter)와 카타리나 피스토르(Katharina Pistor) 같은 학자들이 강조했듯이, 법 규칙, 무역 협정, 판례에 대한 상호 존중으로 이루어진 국제 네트워크는 (좋든 나쁘든) 지식재산권, 반독점, 금융기관 자본 요건 같은 중요한 주제에서 중심 역할을 한다.14 이들 각각은 서로 다른 전문가 네트워크, 국제기구, 심지어 로비 단체들이 관장한다. 따라서 권리는 서로 상호작용하는 네트워크를 이루는 다양한 집단이 보유할 뿐 아니라, 그와 비슷하게 교차하는 문화, 제도, 행위자의 네트워크가 정의하기도 한다. 권리는 교차하는 사람들과 사회적 집단들이 자신들의 사회적 상호작용 네트워크를 지키고 보호하는 과정에서 생겨난다.
자유지상주의, 테크노크라시와의 대비
민주적 탐색과 애플리케이션 환경의 진화를 각각 떠받치는 ⿻ 권리와 운영체제의 역동적이고 네트워크화되고 적응적인 토대는, 자유지상주의와 테크노크라시라는 이데올로기에 담긴 정치적, 기술적 일원론 관점과 극명하게 대비된다. 자유지상주의는 잘 정의된 역사적 권리들의 경직되고 "불변하는" 집합에 기반을 둔다. 이 권리들은 주로 개인의 사유재산과, 그 재산 관계에 도전하는 모든 "폭력"의 방지를 강조한다. 이 관점에서 권리는 다른 권리로부터도, 그 권리가 생겨난 사회적, 문화적 맥락으로부터도 추상화되거나 분리된다. 권리는 오로지 원자적 개인에게 속하며, 기술 시스템은 이 권리를 어떤 변화나 사회적 침해로부터도 최대한 철저하고 완전하게 격리해야 한다. 반면 테크노크라시는 기술 시스템이 "정렬"하고 극대화하도록 설계되는 "객관적" 함수, "효용" 함수, 또는 "사회 후생" 함수라는 관념에 뿌리를 둔다. 자유지상주의자가 권리를 절대적이고 모호함 없고 정적이며 보편적인 것으로 보는 데 비해, 테크노크라트는 권리를 정의 가능한 사회적 선을 추구하는 데 걸림돌이나 짐일 뿐이라고 여긴다.
⿻ 자유
디지털로 시뮬레이션된 세계(흔히 "메타버스"라 부르는)에 푹 잠긴 미래를 아무리 회의적으로 보더라도, 요즘 많은 사람이 삶의 큰 부분을 온라인에서 보낸다는 사실을 부정할 사람은 거의 없다. 점점 커지는 삶의 그 영역에서 우리가 하고, 말하고, 거래하는 일은 우리를 서로 연결하는, 그래서 우리의 사회적 직물을 짜는 기술이 제공하는 가능성에 제약을 받는다. 따라서 우리를 연결하는 프로토콜은 디지털 시대의 우리 권리를 규정하며, 사회가 돌아가는 운영체제를 이룬다. 지적, 철학적으로 우리가 연결된 사회 장에서 설명한 ⿻ 전통은 자유민주주의가 세워진 재산, 정체성, 민주주의에 관한 단순한 틀을 넘어, 사회적 삶의 풍부함에 걸맞은 더 정교한 대안으로 나아가야 할 필요성에 초점을 맞춘다. 기술적으로는 컴퓨터 간 통신을 위한 거버넌스 틀을 제공한 초기 네트워킹 프로토콜들이 바로 이것을 이루려 했고, 권리와 운영체제라는 나란하지만 구별되는 두 관념을 하나로 융합했다. 여기서 사람들 사이를 잇는 네트워킹 운영체제는 ⿻의 권리 개념을 뒷받침하는 데 필요한 기본 역량을 참여자들에게 제공하려 했다.
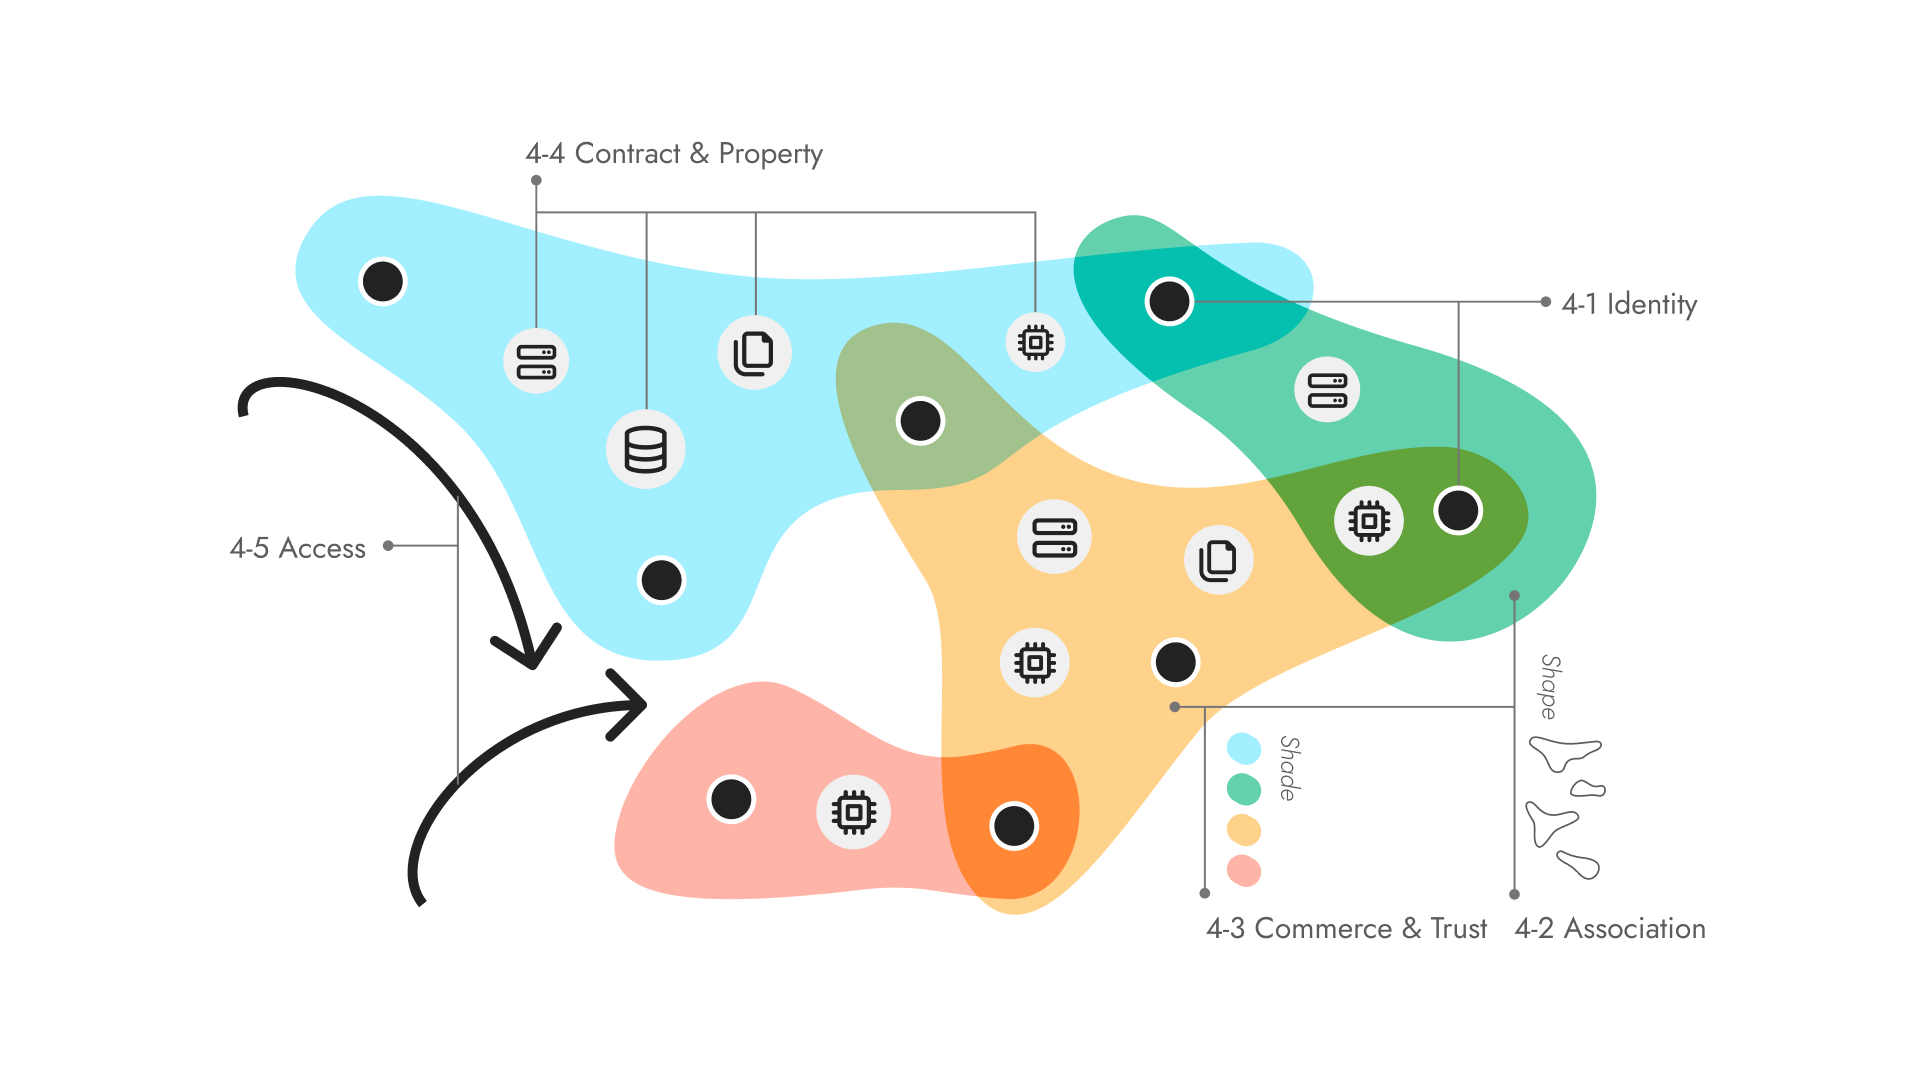
기술 시스템은 형식적인 수학적 관계로 구현되므로, 이것이 무엇을 요구하는지 간단히 알아보려면 그림에 나온 "하이퍼그래프"처럼 사회에 대한 ⿻의 묘사에 직접 대응하는 표준 수학 모델을 쓰면 된다. 하이퍼그래프는 양자 관계만이 아니라 집단도 허용함으로써 더 흔한 네트워크 또는 그래프 개념을 확장한 것으로, "노드"(곧 점으로 표시된 사람들)와 "에지"(곧 덩어리로 표시된 집단들)의 모음이다. 각 에지, 곧 집단의 색 농도는 그 관계의 강도(곧 수학적으로는 "가중치"와 "방향")를 나타내고, 에지 안에 담긴 디지털 자산(예: 데이터, 연산, 디지털 저장 공간)은 이 집단들의 협업 기반을 나타낸다. 물론 이런 디지털 모델은 문자 그대로의 사회 세계가 아니라 그 추상화이며, 실제 인간이 여기에 접근하려면 다양한 디지털 도구가 필요하다. 이를 그림 안으로 들어오는 화살표로 나타냈다. 이 요소들이 함께 권리/운영체제 속성의 목록을 이루며, 이어지는 다섯 장에서 각각을 더 온전히 풀어낸다. 정체성/인격, 결사, 상업적 신뢰, 재산/계약, 접근이 그것이다.
이를 반영하는 공유 디지털 프로토콜을 구축하는 프로젝트는 잃어버린 도(道) 장에서 강조했듯이, 그리고 점점 더 많은 주요 시민사회 행위자들이 인정하듯이 아직 초기 단계에 있다.15 네트워킹이 자연스럽게 제공해야 할 기본 기능 대부분을, 부유한 나라에서조차 대다수 사람이 온라인 경험의 기본 요소로 누리지 못한다. 온라인에서 생명과 인격의 권리를 보호하는, 널리 채택된 비독점적 신원 확인 프로토콜은 없다.16 자유로운 결사를 가능하게 하는, 온라인 소통 방식17 18 19과 집단 형성을 위한 널리 채택된 비독점 프로토콜도 없다. 실물 자산에 기반한 상거래를 뒷받침하는 널리 채택된 비독점 결제 프로토콜도 없고, 디지털 세계에서 재산과 계약의 권리를 가능하게 할 연산, 메모리20, 데이터21 같은 디지털 자산을 안전하게 공유하기 위한 프로토콜도 없다. 이런 서비스의 상당수는 거의 전부 국민국가 정부나, 더 흔하게는 민간 기업이 통제하며 사실상 독점하는 경우가 많다. 그리고 이런 과제를 해결하려는 대부분의 접근 이면에 있는 네트워크에 대한 기본 개념조차 너무 협소해서, 교차하는 공동체들의 중심적 역할을 무시한다. 우리의 디지털 세계에서 권리가 조금이라도 의미를 가지려면 이것이 바뀌어야 한다.
다행히 변화는 시작되었다. 지난 10년 동안 다양한 흐름이 간헐적으로나마 인터넷의 "빠진 계층"이라는 과제를 떠맡아 왔다. 여기에는 "웹3"와 "탈중앙화 웹" 생태계, 유럽의 가이아-X(Gaia-X) 데이터 공유 프레임워크, 다양한 디지털 네이티브 화폐와 결제 시스템의 개발, 그리고 무엇보다 지난 10년간 인도에서 개발된 "인디아 스택(India stack)"으로 대표되는 "디지털 공공 인프라"에 대한 투자 증가가 포함된다. 이런 노력은 자금이 부족했고, 나라와 이데올로기에 따라 파편화되어 있었으며, 많은 경우 야심이 제한적이거나 테크노크라시 또는 자유지상주의 이데올로기, 혹은 네트워크에 대한 지나치게 단순한 이해에 이끌려 길을 잃었다. 그러나 이들은 함께 ⿻를 더 체계적으로 추구하는 일이 실현 가능하다는 개념 증명이 된다. 이 부에서 우리는 이 프로젝트들을 어떻게 발전시키고, 그 미래에 투자하고, ⿻ 미래를 향한 길을 가속할 수 있는지 보여 줄 것이다.
각주
- Nicholas A. Christakis, Blueprint: The Evolutionary Origins of a Good Society (New York: Little Brown Spark, 2019). ↩
- Danielle Allen, Justice by Means of Democracy (Chicago: University of Chicago Press, 2023). ↩
- Richard Evans, The Coming of the Third Reich (New York: Penguin, 2005). ↩
- Steven Levitsky, Competitive Authoritarianism: Hybrid Regimes after the Cold War (Cambridge, UK: Cambridge University Press, 2012). ↩
- Hurst Hannum, "The Status of the Universal Declaration of Human Rights in National and International Law" Georgia Journal of International and Comparative Law 25, no. 287 (1995-1996): 287-397. ↩
- Jill Lepore, These Truths: A History of the United States (New York: Norton, 2018). ↩
- Jamal Greene, How Rights Went Wrong: How our Obsession with Rights is Tearing America Apart (Boston: Mariner, 2021). ↩
- Nicole Perlroth, This is How They Tell Me the World Ends: the Cyberweapons Arms Race (New York: Bloomsbury, 2021). ↩
- Gretchen McCulloch, Because Internet: Understanding the New Rules of Language (New York: Riverhead Books, 2019). ↩
- Lawrence Lessig, Code: And Other Laws of Cyberspace (New York: Basic Books, 1999). ↩
- Renee DiResta, Kris Shaffer, Becky Ruppel, David Sullivan, Robert Matney, Ryan Fox, Jonathan Albright and Ben Johnson, "The Tactics & Tropes of the Internet Research Agency" (2019), presented to the Congress of the United States, available at https://digitalcommons.unl.edu/senatedocs/2/. ↩
- The Economist, "Tick, Tock: Will TikTok Still Exist in America?" March 13, 2024. ↩
- Gary King, Jennifer Pan and Margaret E. Roberts, "How the Chinese Government Fabricates Social Media Posts for Strategic Distraction, Not Engaged Argument", American Political Science Review 111, no. 3 (2017): 484-501. ↩
- Anne-Marie Slaughter, A New World Order (Princeton, NJ: Princeton University Press, 2004). Katharina Pistor, The Code of Capital: How the Law Creates Wealth and Inequality (Princeton, NJ: Princeton University Press, 2019). ↩
- Jenny Toomey and Michelle Shevin, "Reconceiving the Missing Layers of the Internet for a More Just Future", Ford Foundation available at https://www.fordfoundation.org/work/learning/learning-reflections/reconceiving-the-missing-layers-of-the-internet-for-a-more-just-future/. Frank H. McCourt, Jr. with Michael J. Casey, Our Biggest Fight: Reclaiming Liberty, Humanity, and Dignity in the Digital Age (New York: Crown, 2024). 매코트는 대체로 이 논지에 기반해 기술 개혁을 추진하는 최대 규모의 자선 사업 가운데 하나인 Project Liberty를 설립했다. ↩
- 폐쇄적 독점 네임스페이스와 전 세계적으로 관리되는 레지스트리(“Decentralized Identifiers (DIDs) V1.0.” W3C, July 19, 2022, https://www.w3.org/TR/did-core/ 참조), 그리고 다양한 출처에서 자격 증명을 모을 수 있게 하는 검증 가능한 자격 증명(“Verifiable Credentials Data Model 1.0.” W3C, March 3, 2022. https://www.w3.org/TR/vc-data-model/ 참조). ↩
- “More Instant Messaging Interoperability (Mimi),” Datatracker, n.d. https://datatracker.ietf.org/group/mimi/about/. ↩
- “Messaging Layer Security,” Wikipedia, January 31, 2024, https://en.wikipedia.org/wiki/Messaging_Layer_Security. ↩
- “DIDComm v2 Reaches Approved Spec Status!” Decentralized Identity Foundation, July 26, 2022, https://blog.identity.foundation/didcomm-v2/. ↩
- Filecoin Foundation (https://fil.org/)과 IPFS (https://www.ipfs.tech/) 참조 ↩
- Holochain (https://www.holochain.org/) 참조 ↩
4-1 정체성과 인격
빠르게 줄어드는 줄에는 희망과 손에 잡힐 듯한 불안이 뒤섞여 있었다. 머리 위 대형 화면은 대피 자격 증명이 얼마나 중요한지 거듭 알리고 있었다. 무너져 가는 공동체에서 존경받는 인물인 물루는 중대한 순간을 눈앞에 두고 있었다. 기후 변화는 그녀의 고향을 산산조각 냈고, 그녀는 새로운 땅에서 딸들을 위한 안식과 맑은 하늘을 찾기를 바랐다.
물루가 앞으로 나서자 풍성하고 생생했던 그녀의 과거가 눈앞을 스쳐 지나갔다. 그녀는 불확실한 미래가 두려웠다. 무엇보다 정체될지도 모를 딸들의 미래가 걱정이었다. 친절하게 맞아 주는 공무원은 유럽 공동 망명 제도(Common European Asylum System) 절차를 위한 코드를 스캔해 달라고 했다.
거의 고장 나기 직전인 그녀의 휴대폰에 간단한 질문 몇 개가 담긴 페이지가 떴다.
"공동 망명 제도가 다음 사항에 대해 예/아니요 답변을 요청하는 데 동의하십니까..."
- ... 귀하가 우리 지원 프로그램의 대상 자격이 있는지?
- ... 귀하가 우리 공동체에 잠재적 위협이 되는지?
- ... 귀하의 이전 경험이 우리 사회에서 생산적인 역할을 하는 데 기여할 수 있는지?
그녀는 재빨리 화면에 서명했다. 그러자 휴대폰은 질문에 정확히 답할 수 있도록 관련 정보를 보여 주기 시작했다.
- 분쟁으로 찢긴 마을에서 당신은 임시 학교를 세워 아이들의 얼굴에 웃음을 찾아 주었습니다. 이 희망의 등불은 신뢰할 만한 76개 출처가 증언하며, 그들의 찬사는 EU가 인정한 기관들이 보증한 여러 디지털 자격 증명에 담겨 있습니다.
- 기자회견에서 공동체에 해를 끼치는 자들과의 결탁에 맞선 당신의 단호한 입장은 강한 울림을 주었고, 이를 지지하는 디지털 서명 증언 41건이 굽히지 않는 사회의 수호자로서 당신의 모습을 보여 줍니다.
- 공동체들과 34개 정부 기관 사이의 대화를 잇는 당신의 노력은 당신 주위에 신뢰와 안전의 방패를 만들었습니다. 하나하나의 인정은 당신의 헌신을 보여 주는 표시이며, 디지털 인정의 방패에 영원히 새겨졌습니다.
- 당신의 혁신은 삶을 바꾸는 프로젝트들에 힘을 불어넣었고, 동료의 78%가 생생한 디지털 서사로 이를 기렸으며, 엔지니어링 분야에 대한 당신의 중요한 기여를 역동적인 태피스트리로 엮어 냈습니다.
- 당신의 지원은...
목록은 계속 이어졌다. 그녀는 학교 운동장에서 뛰놀던 아이들의 활기찬 모습, 자신감 있게 무대에 서도록 영감을 준 멘토들, 헌신적인 동료들과 함께 지새운 수많은 밤을 떠올렸다.
공무원의 책상에 초록 불이 켜졌다. 수집된 확인 내용과 입증된 이력을 바탕으로 그녀의 신청이 승인된 것이다.
딸들도 똑같이 받아들여져 새로운 시작을 맞게 되었다. 공무원은 진심 어린 따뜻함으로 그들을 맞이했다. 그들을 진정으로 알고 인정할 준비가 된 듯한 희망찬 세계가 물루와 딸들에게 다시 한번 꽃피울 새 출발을 열어 주었다.
가장 기본적인 인권이 생명, 인격, 시민권에 관한 권리이듯, ⿻ 사회의 가장 기본적인 프로토콜은 참여자의 정체성을 확립하고 보호하는 프로토콜이다. 누가 또는 무엇이 권리와 서비스를 누릴 자격이 있는지 정의하지 않고는 어떤 권리도 보장할 수 없고 어떤 서비스도 제공할 수 없다. 예를 들어 어느 정도 안전한 정체성 토대가 없으면 어떤 투표 시스템이든 가짜 자격 증명을 가장 많이 만들어 낼 수 있는 자에게 장악되어 금권정치로 전락할 것이다. 1993년 뉴요커(New Yorker)에 실린 "인터넷에서는 아무도 네가 개라는 걸 모른다"라는 유명한 만평이 있다. 너무 유명해서 따로 위키피디아 문서가 있을 정도다. 이 말이 맞는 만큼, 온라인 민주주의 시도는 말 그대로 개판이 될 것이라고 예상해야 한다.1 이는 가명성, 심지어 익명성에 크게 의존해 온 많은 "웹3" 공동체에서 극적으로 드러난다. 이런 공동체들은 물리적, 금전적 자원을 가진 이들의 이해관계에 장악되는 일이 잦았다.2
따라서 정체성 시스템은 디지털 삶의 중심에 있으며, 소셜 미디어 계정, 전자상거래, 정부 서비스, 고용, 구독 등 대부분의 온라인 활동에 대한 접근을 관문처럼 통제한다. 이런 시스템 각각이 제공할 수 있는 것은 사용자의 정체성을 얼마나 풍부하게 확립할 수 있느냐에 긴밀하게 달려 있다. 예를 들어 사용자가 사람이라는 것만 판별할 수 있는 시스템은 그 사람이 이미 혜택을 신청하지 않았는지 확인하지 않고서는 무료 혜택을 제공할 수 없다. 사용자가 고유한 존재라는 것 말고는 아무것도 판별할 수 없는 시스템은 지구상 모든 사람에게 법적, 현실적으로 제공할 수 있는 서비스만 제공할 수 있다.3 온라인에서는 공격이 쉽기 때문에, 한 사람에 대해 확립할 수 있는 것만 그곳에 안전하게 존재할 수 있다.
동시에 정체성을 확립하는 가장 단순한 방법 가운데 상당수는 역설적으로 정체성을 훼손하기도 하며, 온라인에서는 특히 그렇다. 정체성 확립에는 흔히 비밀번호를 쓰지만, 인증을 매우 신중하게 하지 않으면 비밀번호가 더 널리 노출될 수 있다. 그러면 공격자가 그 사람을 사칭할 수 있게 되어 앞으로 그 비밀번호는 인증에 쓸모가 없어진다. "프라이버시"는 흔히 "있으면 좋은 것" 정도로, 특히 "숨길 것이 있는" 사람에게나 유용한 것으로 치부된다. 그러나 정체성 시스템에서는 사적 정보의 보호가 바로 유용성의 핵심이다. 쓸모 있는 정체성 시스템이라면 정체성을 확립하는 동시에 보호하는 능력으로 평가받아야 한다.
이 과제가 어떻게 전개되는지 보려면 정체성 시스템을 이루는 서로 맞물린 여러 요소를 염두에 두어야 한다.
- 생성: 정체성 시스템에 등록하려면 계정을 만들고 식별자를 부여받아야 한다. 시스템 유형마다 등록 요건이 다른데, 이는 시스템 소유자가 개인이 제시한 식별 정보를 얼마나 신뢰하는지와 관련이 있다(이를 보증 수준(Levels of Assurance)이라 한다)4.
- 접근: 계정에 계속 접근하기 위해 참여자는 비밀번호, 키, 다중 요소 인증 같은 더 간단한 절차를 쓴다.
- 연결: 참여자가 계정을 통해 접근하는 시스템들과 관계를 맺어 가면서 상호작용의 상당수가 기록되고, 이 기록은 시스템이 그 참여자를 이해하는 바탕이 된다. 이 정보는 나중에 다른 계정 기능에 쓰일 수 있다.
- 그래프: 사용자에 관해 쌓이는 이런 데이터 가운데 상당수는 다른 계정과의 상호작용이다. 예를 들어 두 사용자가 시스템을 활용해 메시지를 주고받거나 함께 행사에 참여할 수 있다. 이런 활동은 여러 계정에 함께 속하는 데이터를 만들어 내고, 그래서 연결의 "소셜 그래프"가 생긴다.
- 복구: 비밀번호와 키는 분실되거나 도난당하고, 다중 요소 인증 시스템은 고장 난다. 대부분의 정체성 시스템에는 비밀 정보, 외부 정체성 토큰에 대한 접근, 또는 사회적 관계를 이용해 분실되거나 도난당한 자격 증명을 복구하는 방법이 있다.
- 연합: 참여자가 계정을 만들 때 외부 출처에서 온 (흔히 검증된) 정보를 활용하듯, 대부분의 계정도 그렇게 외부와 연결된다. 그래서 계정에 담긴 정보를 적어도 부분적으로는 다른 시스템의 계정을 만드는 데 쓸 수 있다.5
이 장에서는 기존 디지털 정체성 시스템이 어떻게 작동하는지, 그리고 확립과 보호라는 이중의 요구를 다루는 데 어떤 한계가 있는지 논의한다. 이어서 이런 문제를 해결하기 위해 전 세계에서 진행 중인, 중요하지만 제한적인 여러 시도를 살펴본다. 다음으로 이 중요한 작업을 바탕으로 더 야심 차게 확장해 더 ⿻적인 미래에 힘을 실어 주는 방법을 보여 준다. 마지막으로 정체성이 근본적인 역할을 하기 때문에 다른 기본 프로토콜과 권리, 특히 다음 장에서 집중적으로 다룰 결사의 권리와 어떻게 연결되고 얽히는지 짚어 본다.
오늘날의 디지털 정체성
대부분의 사람은 자신의 공식 "정체성"을 떠올릴 때 보통 정부가 발급한 문서를 가리킨다. 나라마다 다르지만 흔한 예는 다음과 같다.
- 출생증명서.
- 공공 프로그램 등록 증명서. 흔히 식별 번호가 딸려 있다(미국에서 연금과 세금에 쓰는 사회보장번호나 대만의 전민건강보험 프로그램 등).
- 자동차나 총기처럼 위험할 수 있는 도구를 사용하기 위한 면허.
- 일부 국가의 통합 국가 신분증, 신분 번호, 데이터베이스.
- 해외여행용 여권. 암묵적인 국제 연합 체계를 고려하면 아마 가장 광범위한 신원 확인 시스템일 것이다.
이 시스템들은 나라마다 다르지만 대체로 몇 가지 눈에 띄는 특징을 공유한다.
- 다양한 환경에서 표준으로 통하고 높은 신뢰를 받는다. 그래서 흔히 "법적" 정체성, 심지어 "진짜" 정체성이라 불리며, 다른 모든 형태의 정체성은 "가명"이거나 이를 참조함으로써 정당성을 얻는다.
- 부분적으로는 1) 때문에, 원래 특정 목적이나 프로그램용으로 만들어졌거나 지금도 그렇더라도 다양한 맥락에서 다른 시스템에 등록하는 데 쓰인다(예: 술집에서 나이 확인, 은행 계좌 개설, 세금 납부). 악명 높은 예가 미국 사회보장번호(SSN)다. 이 번호는 원래 1930년대에 새로운 연금 제도 관리를 돕기 위해 만들어졌다.[^SSNHistory] 1960년대에 이르자 여러 정부 기관과 민간 기관이 일상적으로 이 번호를 요구했다. 이렇게 널리 쓰이면서 수많은 맥락에 걸친 사람들의 활동이 프로파일링될 수 있게 되었다. 1960년대 후반과 1970년대 초반에 이런 관행에 대한 우려가 제기되었고[^RightsOfCitizens], 연방 정부 기관들 사이의 데이터 공유를 제한하고 민간 부문의 SSN 사용을 제한하는 일련의 법이 통과되었다.[^SSNUsageRestrictions] 그 뒤로 연방 정부는 SSN 사용을 줄이려 노력해 왔으며 대안을 적극 검토하고 있다.[^SSNAlternatives]
- 대개 정체성에 관한 좁은 신호를 바탕으로 발급되며, 다른 정부 발급 문서로 거슬러 올라간다. 그 뿌리는 보통 출생증명서인데, 출생증명서 자체는 의사 한 명의 서명에만 의존한다. 가끔 드물게 직접 출석하는 절차로 이를 보완한다. 그러나 정체성을 두고 분쟁이 계속되면 까다로운 법적 절차가 최후의 안전장치 역할을 하는 경우가 많다.
이런 특징들이 합쳐져 불안정한 조합을 만든다. 한편으로 정부 발급 정체성은 현대 생활의 토대이며 흔히 사생활 침해를 피하도록 의도된다. 다른 한편으로 이들은 정체성을 제대로 보호하지 못한다. 너무 많은 맥락에서 쓰이는 탓에 비밀로 유지할 수 없고, 빈약한 신호에 기반하기 때문이다. 더욱이 아래에서 논의하듯 이런 문제는 지금 생성형 파운데이션 모델(GFM) 같은 기술의 발전으로 더 심해지고 있다. 이런 기술은 콘텐츠를 쉽게 모방하고 변형할 수 있으며 공개된 신호로부터 정교한 추론을 끌어낼 수 있다. 게다가 이런 신분증의 디지털 버전을 만드는 과정은 더디고 관할권마다 들쭉날쭉했다. 이 모든 이유로 기존의 물리적(종이나 플라스틱) 정부 발급 신분증은 점점 더 불안한 위치에 놓이고 있으며, 확립과 보호 사이에서 상당히 매력 없는 절충을 제공한다.
널리 쓰이는 정체성 시스템의 두 번째 그룹은 메타, 아마존, 마이크로소프트(마이크로소프트 계정, 링크드인, 깃허브), 알파벳, 애플 같은 주요 기술 플랫폼의 계정 관리 시스템이다. 이 플랫폼들은 OAuth6와 OpenID Connect7 같은 개방형 표준을 활용해, 사용자가 자기 플랫폼 계정으로 다른 시스템에 로그인할 수 있게 해 왔다. 이를 흔히 "통합 인증(single sign-on, SSO)"이라 부른다. 이 서비스들은 온라인 인증 화면에 자주 나타나는 "...로 로그인" 버튼의 토대다. 이런 통합 로그인 과정을 통해 식별자 발급자, 곧 "신원 제공자"인 거대 플랫폼은 자기 계정을 가진 개인이 그 계정을 다른 곳에서 쓸 때마다 그가 가는 모든 곳을 "본다".
정부 발급 정체성이 다양하면서도 공통된 특징을 공유하듯, SSO 시스템도 다양하지만 중요한 특징을 공유한다.
- 대부분 영리 민간 기업이 관리한다. 이들이 제공하는 편의성과 이들이 의존하는 데이터(이에 대해서는 곧 더 다룬다)는 고객 유지와 가치를 극대화하는 기능으로 쓰인다.
- 사용자 정체성의 무결성을 유지하고 그 가치를 활용하기 위해 사용자에 관한 폭넓은 신호와 속성을 동원한다. 데이터 유형(예: 구매 이력, 소셜 네트워크 연결, 이메일 서신, GPS 위치)의 세부는 경우마다 다르지만, 어느 경우든 관리자는 흔히 여러 영역에 걸친 대상자의 행동 전체 프로필을 광범위하고 상세하며 장기적으로, 때로는 내밀하게 파악하고 있다.8
-
- 때문에 이런 네트워크 엔드포인트 식별자는 널리 연합되어, SSO 제공자와 관계가 제한적인 서비스를 포함해 다양한 온라인 인증 서비스에서 받아들여진다.
사람들에 관한 정체성 정보나 속성을 많이 수집하는 또 다른 중요한 두 부류의 주체가 있다. 이들은 이런 특징을 많이 공유하지만 디지털 플랫폼 SSO 시스템은 아니며, 정보를 수집하는 대상자와 직접적인 관계도 없다. 광고, 데이터 브로커, 신용 평가 기관, 그리고 국가 안보 기관이다(국가 안보 기관은 일반적 감시 목적으로, 또 업무 수행을 위한 보안 인가를 받으려고 심사에 동의한 직원을 심사할 목적으로 사람들에 관한 신상 파일을 만든다).
이들도 마찬가지로 풍부한 신호에 의존하며 무결성이 높고 꽤 폭넓게 쓰이지만, 더 표준적인 정부 정체성이 지닌 공적 정당성은 없다. 따라서 이런 데이터 수집 시스템은 절충 스펙트럼에서 정부 정체성과 정반대 끝에 있다. 사람들에 관한 풍부한 프로필을 제공하는 데는 훨씬 뛰어나지만, 이들의 "모든 것을 보는" 성격이 사회적으로 정당하지 않고 소수의 손에 막대한 권력을 몰아주기 때문에 대체로 그늘에서 활동한다.
대부분의 나라에서 이 두 극단 사이의 딱 중간 지점에는 은행 계좌나 휴대전화처럼 결정적이고 기초적인 서비스의 계정이 있다. 은행업은 대개 정부의 규제를 받으며, 등록하려면 정부 발급 신분증이 필요하다(이를 "고객 확인(know your customer, KYC)" 절차라 한다). 통신 사업자도 효과적인 계정 관리(청구서를 어디로 보낼지)와 복구(휴대폰을 잃어버렸어요. 네, 저 맞아요.)를 위해 정부 발급 신분증을 요구하는 경우가 많고, 일부 나라에서는 전화번호를 개통해 주기 전에 고객이 누구인지 확인하도록 의무화하고 있다. 은행과 통신사는 모두 민간이 관리하며 보안에 활용할 수 있는 풍부한 사용자 데이터와 연결되어 있다. 그래서 흔히 다른 정체성 시스템(SSO 시스템 등)의 중요한 입력이 되지만, 대개 SSO 시스템보다 훨씬 강하게 규제되므로 일반적으로 더 큰 정당성을 갖고 민간 제공자 사이에서 더 쉽게 옮길 수 있다. 그래서 많은 맥락에서 이런 시스템은 보안과 정당성의 유용한 조합으로 여겨지며, 다중 요소 인증을 통해 많은 서비스의 궁극적 보안을 떠받친다. 그러나 동시에 이들은 기업 감시와 불안정성의 결함도 상당 부분 함께 안고 있다. 둘 다 비교적 쉽게 도난당할 수 있고, 도난당하면 복구가 어려우며, 정부 발급 신분증 같은 강한 법적 근거가 없기 때문이다.
이 스펙트럼과 완전히 다른 방향에는 더 작고 다양하며 지역적인 정체성 시스템들이 있다. 더 전통적인 맥락에도 있고 디지털 네이티브 맥락에도 있다. 칼리야 영(Kaliya Young)은 저서 정체성의 영역들(Domains of Identity)에서 그 예를 살펴본다.9
- 시민사회 등록과 거래. 학력 증명, 전문가 협회와 노동조합, 정당, 종교 단체의 회원 자격 등.
- 고용 관련 등록과 거래. 업무 관련 자격 증명과 접근 권한 등.
- 상업적 등록과 거래. 포인트 카드, 민간 보험 가입 등.
- "다크 웹" 포럼(예: 4chan이나 레딧)에서 비디오 게임과 가상 세계 상호작용(예: 스팀)에 이르기까지 다양한 온라인 사회적, 정치적 상호작용에서 쓰이는 가명 정체성.
- "웹3"에서 금융 거래, 분산 자율 조직(DAO, 아래에서 더 다룬다), 그리고 흔히 디스코드 같은 서버에서 이뤄지는 관련 논의에 쓰이는 계정.
- 공유된 개인사와 관계의 역사, 주고받은 소통 등을 기계적 기반이나 생물학적(곧 정신적) 기반에 기록하는 개인적인 디지털 연결과 실생활 연결.
이 정체성들은 지금까지 논의한 것 가운데 가장 ⿻적이며 공통점이 가장 적다. 이들이 공유하는 몇 가지 특징은 바로 그 파편성과 이질성에서 비롯된다.
- 이 시스템들은 매우 파편화되어 있고, 현재 상호운용성이 제한적이며, 연합되거나 연결되는 일이 드물어 적용 범위가 매우 좁은 경향이 있다. 검증 가능한 자격 증명(Verifiable Credentials)10 같은 새로운 표준이 이 문제를 해결하려 하고 있다.
- 동시에 이런 신원 확인 수단은 흔히 가장 자연스럽고 적절하며 침해적이지 않은 것으로 경험된다. 위로부터의 명령이나 권력 구조가 아니라 인간 상호작용의 자연스러운 흐름에서 생겨나는 것처럼 보이기 때문이다. 이들은 매우 정당한 것으로 여겨지지만, "법적" 정체성의 결정적이거나 외부적인 원천으로 여겨지지는 않으며, 흔히 가명이거나 사적인 것으로 간주된다.
- 풍부하고 상세한 개인 정보를 기록하는 경향이 있지만, 그 범위는 다른 맥락과 분명히 분리된 좁은 맥락이나 삶의 한 단면에 그친다. 그 결과 개인적 관계에 기반한 강력한 복구 방법을 지닐 잠재력이 있다.
- 디지털 사용자 경험이 나쁜 경향이 있다. 아예 디지털화되지 않았거나, 디지털 인터페이스를 관리하는 과정이 기술에 밝지 않은 사용자에게 불친절하다. 이 예들은 디지털 정체성에서 가장 주변적인 것일지 모르지만, 동시에 그 체계적 현황을 가장 잘 보여 주는 것이기도 하다. 디지털 정체성 시스템은 이질적이고, 대체로 상당히 불안전하며, 상호운용성이 약하고, 기능이 제한적이다. 그러면서도 권력이 집중된 주체가 광범위한 감시를 하고, 많은 경우 그 시스템이 애초에 보호하려고 만들어진 사생활 규범을 깨뜨리도록 허용한다. 이 문제는 점점 더 널리 인식되고 있고, 그래서 많은 기술 프로젝트가 이를 극복하는 데 초점을 맞추고 있다.
공공 디지털 정체성과 탈중앙화 디지털 정체성
기술 분야의 가장 두드러진 흐름과는 확연히 대조적으로, 정체성 도구에서 가장 영향력 있는 발전은 개발도상국에서 일어났거나 개발도상국을 시장으로 겨냥했으며, 흔히 "디지털 공공 인프라"라는 기치를 내걸었다. 이는 부분적으로 이런 나라들에서 정체성 시스템이 특히 덜 발달해 그런 시스템에 대한 필요가 컸기 때문이다. 그러나 아마도 부분적으로는 그 결과로, 이 시스템들은 대개 생체 인식에 기반한 매우 단일하고 중앙집중적인 구조를 택했다. 이 구조는 디지털 네이티브 정체성 인프라가 무엇을 이룰 수 있는지 인상적으로 보여 주었지만, 정체성을 풍부하게 확립하고 강력하게 보호하는 데는 미치지 못한다.
가장 대표적인 예는 인도 정부가 인디아 스택 프로그램의 일환으로 지원하는 아드하르(Aadhaar) 정체성 시스템이다. 아드하르 등록에는 원래 거주자가 기존 주 정부, 배급 카드 등 수많은 잠재적 주체 가운데 어느 곳에서든 발급한 기존 신분증을 제시해야 했다(목록이 매우 길었다).11 등록자는 각자 사진을 찍고, 양쪽 홍채를 스캔하고, 열 손가락 지문을 모두 제공했다. 새 등록자의 신원 관련 정보는 이미 등록되었는지 확인하기 위해 데이터베이스와 대조되었다. 고유한 것으로 확인되면 아드하르 번호가 발급되어 카드에 담겨 우편으로 발송되었다. 인도 고유식별청(UIDAI).12 데이터베이스를 대상으로 인증할 수 있는 역량을 갖춘 특별 기관을 통해 인증 서비스를 제공한다. 정부 서비스를 이용하는 사람들은 아드하르 번호를 제시한 뒤 지문을 대면 그 지문이 시스템으로 전송되고, 인증 결과로 예/아니요 답이 돌아왔다.
이후 인도 대법원은 민간 부문이 이 시스템을 사용할 수 있는 범위를 제한했다.13 그럼에도 아드하르는 인도 인구의 99% 이상을 등록시켰다. 등록 대행자들이 전국적으로 등록을 최대화하도록 보수를 받았기 때문이다. 정부는 또한 8억 명이 넘는 사람이 매달 받는 월별 배급을 포함해 아드하르를 사회 서비스 제공의 핵심 요소로 삼았고, 납세자 번호(PAN이라 부른다)와의 연계도 추진했다. 아드하르는 규모, 소외된 공동체의 포용, 보안을 조합한 면에서 세계 어느 정체성 제도보다도 인상적인 성과를 거둔 것으로 평가받는다. 아드하르 모델은 모듈형 오픈소스 신원 플랫폼(MOSIP)[^MOSIP]의 개발과, 아시아(예: 필리핀, 스리랑카)와 아프리카(예: 우간다, 모로코, 에티오피아)에서의 도입에 영감을 주었다. 지금까지 MOSIP은 1억 명을 등록시켰다. MOSIP 플랫폼은 탈중앙화 정체성 모듈인 인지(Inji)14를 만들었는데, 이를 도입한 쪽은 특정 국가 시스템에 등록된 거주자나 시민의 지갑으로 검증 가능한 자격 증명을 발급할 수 있다.
이 성공에 부분적으로 영감을 받아, 오픈AI 공동 창업자 샘 올트먼(Sam Altman)과 협력자들을 비롯한 기술자 그룹은 2019년 최초의 전 세계 보편 생체 인식 정체성을 목표로 월드코인(Worldcoin)을 출범시켰다.[^Altman] 이들은 독점 기기인 "오브(orb)"를 이용해 지금까지 수백만 명의 홍채를 스캔했는데, 거의 모두 개발도상국에서였다. 이들은 암호학을 활용해 이 스캔을 "해시" 처리함으로써 원본을 보거나 복원할 수 없게 하면서도, 이후의 어떤 스캔이든 이와 대조해 고유성을 확인할 수 있게 한다. 이를 이용해 계정을 초기화하고, 그 계정에 암호화폐를 일정량 입금한다. 이들의 사명은 GFM이 점점 더 인간을 잘 흉내 내게 되더라도 정체성의 안전한 토대가 남아 있도록 하는 것이다. 예를 들어 이 토대를 이용해 지구상 모든 사람에게 똑같은 "보편적 기본소득"을 나눠 주거나, 투표를 비롯한 보편적 권리에 참여할 수 있게 하려는 것이다.
이런 광범위한 생체 인식 시스템에 대한 큰 관심에도 불구하고, 이들은 정체성을 확립하고 보호하는 능력에 중요한 한계가 있다. 이토록 다양한 상호작용을 등록(또는 가입) 시점에 한 개인에게서 수집한 생체 정보 묶음과 연결된 단일 식별자에 묶으면 극단적인 절충을 피할 수 없다. 한편으로 (아드하르처럼) 프로그램 관리자가 인증에 생체 정보를 끊임없이 사용하면, 관리자는 식별자가 가리키는 사람의 활동을 연결하거나 볼 수 있게 된다. 그러면 광범위한 영역에 걸쳐 시민의 활동을 감시할 전례 없는 능력을 얻게 되고, 잠재적으로는 취약 계층의 정체성을 훼손하거나 표적으로 삼을 수도 있다.15 활동가들은 인도의 무슬림 소수자의 처지와 관련해 이 문제에 대한 우려를 거듭 제기해 왔다.
다른 한편으로 월드코인처럼 생체 정보를 계정 초기화에만 써서 사생활을 보호하면, 시스템은 계정 도용이나 매매에 취약해진다. 이 문제는 관련 서비스의 운영을 크게 망가뜨렸다.16 사람들이 접근하려는 서비스 대부분은 자신이 고유한 인간임을 증명하는 것 이상을 요구하기 때문에(예: 특정한 이름을 갖고 있다는 것, 공인된 정부가 발급한 어떤 종류의 신원 번호가 있다는 것, 어떤 나라의 시민이라는 것, 그리고 학력이나 특정 회사의 재직 증명 같은 다른 속성 등), 이런 극단적인 사생활 보존은 시스템의 유용성 대부분을 무너뜨린다. 더욱이 이런 시스템은 생체 인식 시스템의 기술적 성능에 큰 부담을 지운다. 언젠가 인공지능 시스템과 첨단 인쇄 기술이 결합해 안구를 위조할 수 있게 된다면, 이런 시스템은 극단적인 "단일 장애점"에 노출될 수 있다.17 요컨대 생체 인식 시스템은 포용성과 단순성이라는 중요한 장점이 있지만, ⿻를 뒷받침하는 데 필요한 풍부함과 보안을 갖추고 정체성을 확립하고 보호하기에는 지나치게 환원적이다.
전혀 다른 출발점에서 시작한 또 다른 정체성 연구 흐름도 비슷하게 어려운 절충에 이르렀다. "탈중앙화 정체성"에 관한 작업은 우리가 앞에서 짚은 디지털 정체성에 대한 여러 우려, 곧 파편화, 자연스러운 디지털 인프라의 부재, 사생활, 감시, 기업 통제 문제에서 출발했다. 핵심 기초 문서는 마이크로소프트의 정체성 설계자 킴 캐머런(Kim Cameron)의 "정체성의 법칙(Laws of Identity)"[^LawsOfIdentities]이었다. 이 문서는 사용자 통제와 동의, 적절한 당사자에 대한 최소한의 공개, 다양한 사용 사례, 참여의 다원주의, 인간 사용자와의 통합, 맥락 전반에 걸친 일관된 경험의 중요성을 강조했다. 킴 캐머런은 마이크로소프트에 있을 때 카드스페이스(CardSpace)[^CS] 시스템 개발에 참여했고, 이것이 인포메이션카드(InformationCard)[^icard] 표준이 되었다. 이 표준들은 시장에서 채택되지 못했는데, 부분적으로는 너무 일렀기 때문이다. 스마트폰이 아직 널리 보급되지 않았고, 더욱이 그 기기가 사람들의 지갑을 담을 수 있다는 생각을 애플리케이션 개발자들이 받아들이지 않았다.
블록체인 분산 원장이 등장하자 탈중앙화 정체성 커뮤니티에서는 단일 발급자에 지나치게 묶이지 않고 개인이 식별자를 통제할 수 있게 하는 데 다시 관심이 모였다. 이는 W3C에서 탈중앙화 식별자(DID) 표준이 만들어지는 계기가 되었다. 이 표준은 공개 키가 연결된, 탈중앙화되어 있으면서도 전 세계적으로 조회 가능한 엔드포인트를 갖는 방법을 정의한다.[^DID] 이를 통해 블록체인 같은 "공개" 데이터 저장소에 뿌리를 둔 정체성에 대한 "소유권"을 개인에게 부여하고, 다양한 주체가 이 식별자를 참조하는 디지털 자격 증명을 발급할 수 있는 표준화된 형식을 만들 수 있다.
이 시스템들은 개인이 여러 계정이나 가명을 가질 수 있는 유연성을 갖는다. 또한 이들은 공통된 실질적 과제를 안고 있다. 개인이 자기 정체성을 진정으로 "소유"하려면, 정체성에 접근할 수 있게 해 주는 어떤 궁극적 키를 직접 통제하거나, 더 높은 통제 권한에 의지하지 않고도 그 키를 믿을 만하게 복구할 수 있어야 한다는 점이다. 생체 인식(그 문제는 앞에서 논의했다)을 빼면, 신뢰할 수 있는 권한 기관 없이 복구를 가능하게 하는 널리 합의된 방법은 없으며, 크고 다양한 사회에서 개인이 믿을 만하게 스스로 관리해 온 키의 사례도 없다.
그러나 이런 공통 과제에도 불구하고 이 방식들의 세부는 크게 다르다. 한쪽 극단에서 "검증 가능한 자격 증명"(VC) 지지자들은 사생활, 그리고 자신에 관한 주장 가운데 어떤 것을 언제 제시할지 사용자가 통제할 수 있는 능력을 우선시한다. 다른 극단에서 "소울바운드 토큰"(SBT)이나 다른 블록체인 중심 정체성 시스템 지지자들은 예컨대 대출을 갚겠다거나 예술 작품의 복제본을 더 만들지 않겠다는 공개적 약속으로서의 자격 증명이 중요하다고 강조하며, 따라서 그런 주장이 정체성과 공개적으로 묶여 있어야 한다고 요구한다. 여기서도 복구를 둘러싼 과제와 DID/VC 대 SBT 논쟁 모두에서 정체성의 확립과 보호 사이의 매력 없는 절충이 드러난다.
교차로서의 정체성
중앙집중적 감시 없이 정체성의 안전한 확립과 강력한 보호를 함께 보장하면서, 화해할 수 없어 보이는 이 충돌을 넘어설 방법이 있을까? 자연스러운 답은 우리가 연결된 사회와 잃어버린 도(道)에서 설명한 ⿻ 전통에서 찾을 수 있다. 정체성의 ⿻적 성격과 네트워크 아키텍처의 잠재력을 활용하는 것이다. 패킷 교환이 탈중앙화와 성능을 화해시키고 실제로 연결했으며, 하이퍼텍스트가 속도와 텍스트를 가로지르는 다양한 경로를 화해시켰듯이, 적절한 실험과 표준 구축이 어우러진다면 정체성에 대한 ⿻ 접근이 정체성의 확립과 보호라는 목표를 화해시킬 수 있다는 생각은 점점 더 그럴듯해 보인다.
기본 발상은 아마 생체 인식과 대비하면 가장 쉽게 이해할 수 있을 것이다. 생체 인식(예: 홍채 스캔, 지문, 유전 정보)은 한 사람을 고유하게 식별하는 상세한 물리적 정보의 집합이며, 원칙적으로 그 사람과 적절한 기술에 접근할 수 있는 누구나 확인할 수 있다. 그러나 사람은 생물학적 존재일 뿐 아니라 사회학적 존재다. 생체 정보 프로필보다 훨씬 풍부한 것은 그들이 다른 사람들, 사회 집단들과 함께 쌓아 온 공유된 역사와 상호작용의 총체다. 여기에 생체 정보가 포함될 수도 있다. 어쨌든 누군가를 직접 만날 때마다 우리는 적어도 부분적으로 그의 생체 정보를 지각하고, 그들도 다른 사람들의 흔적을 남길 수 있다. 그러나 결코 생체 정보에 한정되지 않는다. 오히려 사회적 상호작용 과정에서 자연스럽게 함께 관찰되는 모든 행동과 특성을 아우르며, 여기에는 다음이 포함된다.
- 위치. 한 장소에 함께 있다는 것 자체가 서로의 위치를 함께 안다는 뜻이며(법의학에서 알리바이의 근거가 바로 이것이다), 대부분의 사람은 대부분의 시간을 다른 사람이 감지할 수 있는 거리 안에서 보낸다.
- 소통. 소통에는 언제나 적어도 두 명의 참여자가 있다.
- 행동. 일이든 놀이든 작업이든, 행동은 대개 어떤 청중을 위해 또는 청중 앞에서 이루어진다. ⿻란 무엇인가? 장에서 인용했듯이, 한나 아렌트는 "행위"를 이렇게 정의한다.
- 성격 특성. 대개 다른 사람들과의 상호작용에서 드러난다. 실제로 우리가 다른 사람의 정체성을 생각하는 방식은 대개 외모나 생물학적 특징보다는 주로 이런 "사회 측정 정보(sociometrics)"의 관점에서다. 그 사람과 함께 한 일, 함께 간 곳, 그가 한 일과 행동한 방식 같은 것들 말이다.
온라인 정체성에 대한 이런 사회적, ⿻적 접근을 개척한 사람은 대나 보이드(danah boyd)다. 그녀는 20여 년 전 "다면적 정체성(faceted identity)"에 관한 놀라울 만큼 앞을 내다본 석사 논문에서 이를 제시했다.18 그녀는 주로 이런 시스템이 (짐멜의 정신에 따라) 개인의 행위 주체성 감각에 주는 이점에 초점을 맞췄지만, 정체성 확립과 보호 사이의 균형에 줄 수 있는 잠재적 이점은 그보다 더 놀랍다.
- 포괄성과 중복성: 이 데이터를 모두 합치면 한 사람에 관해 알 만한 의미 있는 것은 거의 모두 담긴다. 우리라는 존재의 대부분은 다른 사람들과 공유한 다양한 상호작용과 경험으로 결정되기 때문이다. 낯선 사람에게 증명하고 싶은 거의 모든 것에 대해, 별도의 감시 전략 없이도 그 정보를 "보증"해 줄 수 있는 사람과 기관의 조합(대개는 여럿)이 있다. 예를 들어 특정 나이 이상임을 증명하고 싶은 사람은 오래 알고 지낸 친구들, 다녔던 학교, 여러 시점에 나이를 확인한 의사들, 그리고 물론 나이를 확인한 정부에 도움을 청할 수 있다. 이런 ⿻ 속성 검증 시스템은 꽤 흔하다. 어떤 형태의 정부 신분증을 신청할 때, 많은 관할권은 은행 거래 내역서, 공과금 고지서, 임대 계약서 등 다양한 방법으로 주소를 증명할 수 있게 한다.
- 프라이버시: 더 흥미로운 점은, 이 모든 속성 "발급자"가 이 정보를 알게 된 경로가 우리 대부분이 "프라이버시"와 어긋나지 않는다고 느끼는 상호작용이라는 것이다. 우리는 이런 사회적 사실을 남들이 함께 안다는 것에 대해, 기업이나 정부의 감시에 대해 느끼는 것과 같은 우려를 하지 않는다. 다만 이런 접근이 어떤 의미에서 프라이버시 우려를 덜 수 있는지(또는 덜어야 하는지)는 다음 장에서 더 정확히 다루겠다.
- 점진적 인증: 단일 요소에 의한 표준적 검증에서는 증명된 사실이나 속성에 대해 사용자가 가질 수 있는 확신이 검증 당사자나 시스템에 대한 확신과 같다. 반면 이런 ⿻ 시스템에서는 신뢰할 수 있는 속성 발급자를 점점 더 많이 동원함으로써 폭넓은 수준의 확신을 얻을 수 있다. 그래서 필요한 보안 수준에 따라 다양한 사용 사례에 맞출 수 있다.
- 보안: ⿻는 "단일 장애점"의 문제도 상당 부분 피한다. 여러 개인과 기관이 부패하더라도 그 영향은 그들에게 의존하는 사람들에게만 미치는데, 이는 사회의 아주 작은 부분일 수 있다. 게다가 그들조차 앞서 설명한 중복성 덕분에 얻을 수 있는 검증이 부분적으로 줄어드는 정도의 피해만 입을 수 있다. (앞서 언급했듯) AI와 인쇄 기술의 발전이 예컨대 생체 인식 시스템에 가할 수 있는 잠재적 위험을 생각하면 이는 특히 중요하다. 위에서 말한 다른 검증 방법들의 기반은 훨씬 다양하므로(여러 소통 행위, 물리적 만남 등), 특정한 기술 발전 하나로 이 모두가 무너질 가능성은 훨씬 낮다.
- 복구: 이 접근은 앞서 말한 가장 어려운 문제 가운데 하나인 분실된 자격 증명의 복구에도 자연스러운 해법을 제공한다. 앞서 언급했듯 복구는 대개 계정에 대한 주장의 타당성을 조사할 수 있는 강력한 단일 주체와의 상호작용에 의존한다. 개인에게 완전한 "소유권"을 주는 대안은 대개 해킹이나 다른 공격에 매우 취약하다. 그러나 자연스러운 대안은 개인이 관계의 묶음에 의존하는 것이다. 예를 들어 친구나 기관 다섯 곳 가운데 세 곳이 키를 복구해 줄 수 있게 하는 식이다. 이런 "사회적 복구"는 많은 웹3 공동체에서 표준적 모범 사례가 되었고, 애플 같은 주요 플랫폼조차 점점 더 채택하고 있다.19 뒤의 장에서 살펴보겠지만, 더 정교한 투표 방식을 쓰면 이 접근을 더욱 안전하게 만들 수 있다. 한 개인의 네트워크 가운데 그 사람의 이익에 반해 공모할 가능성이 낮은 서로 다른 부분들이 함께해야만 자격 증명을 복구할 수 있게 하는 것이다. 우리는 이를 "공동체 복구"라 부른다.20
위의 이점들은 앞서 설명한 절충과 비교하면 놀라울 정도다. 그러나 본질적으로 이것들은 잃어버린 도(道)에서 논의한, ⿻ 구조가 일반적으로 더 중앙집중적인 구조에 비해 갖는 이점을 꽤 단순하게 확장한 것이다. 애초에 통신 네트워크가 패킷 교환 아키텍처로 옮겨 가게 만든 바로 그 이점이다. 이 때문에 트러스트 오버 IP 재단(Trust over IP Foundation)처럼 이런 미래를 이루려는 주요 조직 일부는 인터넷 프로토콜 자체가 만들어진 역사와 긴밀한 유비를 끌어낸다. 물론 이런 ⿻ 시스템이 작동하게 하려면 기술적, 사회적 과제가 많다.
- 상호운용: 이런 시스템이 작동하려면 분명 매우 다양한 기존 정체성 및 정보 시스템이 각자의 독립성과 무결성을 유지하면서 상호운용해야 한다. 이를 이루는 것은 분명 엄청난 조율 작업이겠지만, 근본적으로는 인터넷 자체의 바탕에 있는 작업과 비슷하다.
- 복잡성: 이토록 다양한 개인과 기관과의 신뢰 및 검증 관계를 관리하고 처리하는 일은 대부분의 사람, 심지어 기관의 역량도 넘어선다. 그러나 이 복잡성에 대응하는 자연스러운 접근이 몇 가지 있다. 하나는 모델을 쓰는 개인이나 기관의 관계와 맥락에 적응하도록 훈련된 GFM의 커지는 역량을 활용해 이처럼 다양한 신호에서 의미를 추출하는 것이다. 이 가능성은 적응형 행정에 관한 뒤의 장에서 폭넓게 논의한다. 또 다른 접근은 어떤 개인이나 기관이든 관리해야 하는 관계의 수를 제한하는 것이다. 그리고 중개 역할을 하는 중간 규모 기관(예: 중견 기업, 교회 등)에 의존하거나(재런 래니어(Jaron Lanier)와 저자 중 한 사람은 이를 "개인 데이터 중개자", 곧 MID라 불렀다), "친구의 친구" 관계(우리는 이를 "전이적 신뢰"라 부른다)에 의존한다. 친구의 친구 관계는 적은 수의 연결(대략 여섯 단계) 안에 지구상의 거의 모든 두 사람을 잇는 것으로 알려져 있다.21 이 두 접근의 매력, 절충, 양립 가능성은 아래에서 논의한다.
- 거리를 둔 신뢰: 이와 밀접한 또 다른 문제는, 우리가 만나는 낯선 사람을 검증해 줄 자연스러운 검증자 다수가 우리 자신은 모르는 사람일 수 있다는 것이다. 여기서도 곧 논의할 전이적 신뢰와 MID를 조합해 쓰는 것이 자연스럽다. 이 부의 뒤의 장에서 논의할 화폐도 여기서 역할을 할 수 있다.
- 프라이버시: 마지막으로, 대부분의 사람은 위와 같은 자연스러운 사회적 사건의 흐름에서 정보가 기록되는 것에는 거부감이 없겠지만, 검증을 위해 그 정보를 공유하는 것은 중요한 프라이버시 문제를 낳을 수 있다. 이런 정보는 사회적 삶의 자연스러운 흐름 안에 머물러 있어야 하며, 정체성 검증에 쓰더라도 이런 "맥락적 무결성"의 규범을 어기지 않도록 각별히 주의해야 한다. 이 장 끝에서 이야기하듯, 이 과제를 해결하는 것이 다음 장의 초점이다.
⿻ 정체성
⿻ 정체성 시스템에 따르는 복잡성과 사회적 거리를 어떻게 다룰 수 있을까? GFM의 잠재적 역할은 뒤의 장에서 다시 다루겠다. 대신 확고하게 네트워크에 기반한 접근에 초점을 맞추면, 자연스러운 두 전략은 잃어버린 도(道)에서 이야기한 인터넷 선구자 폴 배런(Paul Baran)이 구상한 두 유형의 네트워크에 대응한다. 하나는 "탈중앙화"(우리는 "다중심주의(polycentrism)"라는 말을 쓰겠다)로, 상당한 규모의 검증자가 많지만 감당할 수 없는 복잡성을 낳을 만큼 많지는 않은 경우다. 다른 하나는 "분산"으로, 대규모 검증자는 적고 대신 전이적 신뢰를 이용해 사회적 거리를 메우는 경우다.22 이 모든 가능성을 검토할 때 염두에 두면 좋은 기본 경험칙이 "던바의 수"다. 이는 인류학자 로빈 던바(Robin Dunbar)가 주장한, 의미 있는 정보 기술 없이 사람이 안정적 관계를 유지할 수 있는 사람의 수(대개 150명 안팎)다.23 정확한 수가 얼마이든, 상당한 기술적 도움 없이는 대부분의 사람이 수백 개가 넘는 관계나 평판 평가 등을 관리할 수 없다는 점은 분명해 보인다.
다중심적 접근은 참여자 수를 제한함으로써 이 문제를 다루려 한다. 이는 분명 ⿻를 어느 정도 제한하지만, 참여자들이 소속의 다양성을 적당히 유지하는 한 큰 문제는 아니다. 예를 들어 인구가 100억 명이고, 각 사람이 잠재적 검증 기관(예: 정부, 교회, 고용주 등)과 100개의 관계를 유지한다고 하자. 또 검증이 작동할 합리적 가능성이 있으려면 두 사람이 만날 때 적어도 다섯 개의 소속이 겹쳐야 한다고 하자. 소속이 무작위로 분포한다면 검증자 300곳이 공존하더라도, 무작위로 고른 두 사람 사이에서 검증이 실패할 확률은 수백만 분의 일에 그친다. 물론 만나는 사람들은 무작위인 경우가 드물고, 소속도 무작위로 형성하지 않으며, 대부분의 상호작용에서, 특히 무작위로 만나는 사람들 사이에서 다섯 개의 겹치는 소속이 반드시 필요하지도 않을 것이다. 이 모든 점을 보면 이런 ⿻ 소속 환경에서는 훨씬 더 많은 검증자가 번성할 수 있다.
그러나 이 수는 분명 인구 규모보다 훨씬 작을 것이다. 아마 10만 곳 정도일 텐데, 10만에 10만을 곱하면 100억이 된다. 이것만 해도 지금의 정체성 지형보다 훨씬 ⿻적이며, 자율성/통제와 기능성/보안 사이에서 훨씬 나은 절충을 가능하게 할 것이다. 그런데 이보다 더 많은 것이 가능할까?
정량 사회학의 가장 중요한 발견 가운데 하나는, 던바 같은 한계가 있음에도 몇 단계만 건너면 대부분의 인간이 서로 연결된다는 것이다. 이것이 어떻게 가능한지 보려면 우리 각자가 100개의 관계만 유지할 수 있다고 가정해 보자. 그러면 2단계 관계는 100^2=10,000개, 3단계 관계는 100^3=1,000,000개, 4단계 관계는 100^4=100,000,000개, 5단계 관계는 100^5=10,000,000,000개가 되어 세계 인구보다 많아진다. 따라서 우리 각자가 지구상의 다른 모든 사람과 다섯 단계 안에서 연결되는 것은 충분히 가능하다. 어느 단계에서든 이런 관계 가운데 일부는 겹칠 것이므로 분리 단계 수는 이보다 다소 많아야 한다. 대부분의 사회학 연구는 무작위로 고른 두 사람 사이에 대략 여섯 단계의 분리가 있다는 것을 발견했다.24 더욱이 적어도 일곱 단계의 사슬까지 가면, 대개 두 사람 사이에는 대부분 서로 독립적인 사회적 연결 사슬이 많이 존재한다.
게다가 전이적 사슬을 통해 관계, 정보, 타당성을 확립한다는 발상은 오래되었고 흔하다. 소개라는 개념, "전화 놀이"(이 방식의 한계 일부를 잘 보여 준다), 그리고 인기 있는 직업 소셜 네트워크 링크드인의 바탕에 이 발상이 있다. 사회적으로 먼 사람들 사이의 수많은 소개 사슬을 찾고 관리하려면 분명 어느 정도 기술적 지원이 필요하다. 그러나 컴퓨터 과학 연구에서 고전적인 "최대 유량" 문제로 알려져 이미 가능하다고 밝혀진 것보다 크게 대단한 것은 필요하지 않다. 사실 이 문제는 인터넷을 움직이는 패킷 교환의 바탕에 있는 문제와 꽤 비슷하다.
더욱이 탈중앙화 전략과 분산 전략을 결합하면 서로를 크게 증폭할 수 있다. 간단한 예로, 앞서 속성 발급자가 10만 곳쯤 될 수 있다고 한 제안을 생각해 보자. 인구 100억의 세계라면 발급자 한 곳이 평균 10만 명의 참여자와 관계를 관리해야 한다. 이들이 다른 발급자들과도 비슷한 수의 관계를 관리할 수 있다면, 모든 발급자가 다른 모든 발급자와 직접적인 관계를 맺게 된다. 2단계 분리까지 가면 훨씬 더 많은 일을 할 수 있어서, 다른 발급자의 속성을 활용해 검증할 수 있다는 같은 논리 아래 수백만 개의 발급 조직이 번성할 수 있다. 따라서 전이적 신뢰와 다중심주의를 섞으면, 아래에서 논의할 GFM의 마법 없이도 고도로 ⿻적이고, 그래서 기능적이면서도 사생활이 보장되는 정체성 지형을 꽤 쉽게 만들 수 있다.
정체성과 결사
그렇다면 남는 핵심 질문은 이런 ⿻ 사회적 검증 과정이 결국 정체성 보호를 훼손하지 않겠느냐는 것이다. 어쨌든 우리가 이토록 제 기능을 못 하는 정체성 지형을 갖게 된 핵심 이유는, 자유민주주의 정치 공동체들이 바로 이런 두려움 때문에 정체성 시스템의 창설에 저항해 왔기 때문이다. 더 나은 대안을 만들려면 무엇보다 이 측면에서 더 나아야 한다. 그러려면 ⿻ 관점에서 "프라이버시"와 "통제"가 정확히 무엇을 뜻하는지 더 깊이 파고들어야 한다.
앞서 말했듯 우리에 관한 거의 모든 관련 정보는 다른 사람들도 알고 있으며, 대개 우리에 관한 것인 만큼 그들에 관한 것이기도 하다. 우리 중 누구도 이 단순한 사실을 사생활 침해로 느끼지 않는다. 오히려 첫 키스의 기억을 그 키스 상대의 마음에서 지우는 것은, 우리 중 누군가가 그 정보를 부적절하게 공유하는 것만큼이나 사생활 침해일 것이다. 따라서 우리가 추구하는 것은 "프라이버시"라는 말로 잘 설명되지 않는다. 그것은 정보가 원래 의도된 사회적 환경 안에 머무는 것, 곧 저명한 프라이버시 학자 헬렌 니센바움(Helen Nissenbaum)이 "맥락적 무결성"이라 부르는 것에 관한 문제다.25 사실 이는 일종의 공개성을 요구한다. 정보가 그것이 의도된 사람들에게 공유되고 이해되지 않는다면, 정보가 지나치게 공유되는 것만큼이나 해로울 수 있다. 더욱이 이는 본질적으로 사회적 환경이므로, 주로 개인의 선택이나 보호에 관한 것이 아니라 정보에 관한 집단적 규범이 침해되지 않도록 사람들의 집단을 보호하는 것에 관한 문제다. 요컨대 핵심 문제는 또 다른 기본권, 곧 결사의 자유에 관한 것이다. 본질적으로 인격의 권리를 뒷받침하고 구현하는 시스템은 동시에 결사의 자유도 강화해야 하며, 결사를 확립하고 보호하는 이중의 과제는 정체성 맥락에서의 과제와 나란히 간다.
W3C Recommendation 03 March 2022 https://www.w3.org/TR/vc-data-model/ [^SSNHistory]: See Carolyn Puckett, “The Story of the Social Security Number,” Social Security Administration, July 2009. https://www.ssa.gov/policy/docs/ssb/v69n2/v69n2p55.html. See also Kenneth Meiser, “Opening Pandora’s Box: The Social Security Number from 1937-2018,” UT Electronic Theses and Dissertations, June 19, 2018, http://hdl.handle.net/2152/66022. [^RightsOfCitizens]: Willis Hare, “Records, Computers and the Rights of Citizens,” https://www.rand.org/content/dam/rand/pubs/papers/2008/P5077.pdf, Rand Corporation, August 1973. [^SSNUsageRestrictions]: See “Social Security Numbers: Private Sector Entities Routinely Obtain and Use SSNs, and Laws Limit the Disclosure of This Information.” United States General Accounting Office, 2004. https://epic.org/wp-content/uploads/privacy/ssn/gao-04-11.pdf (GAO Report to the Chairman, Subcommittee on Social Security, Committee on Ways and Means, House of Representatives). See also Barbara Bovbjerg, “Social Security Numbers: Federal and State Laws Restrict Use of SSNs, yet Gaps Remain,” United States General Accounting Office, 2005, https://www.gao.gov/assets/gao-05-1016t.pdf (GAO Testimony Before the Committee on Consumer Affairs and Protection and Committee on Governmental Operations, New York State Assembly.) [^SSNAlternatives]: “News Release: DHS Awards for an Alternative Identifier to the Social Security Number,” US Department of Homeland Security, October 9, 2020, https://www.dhs.gov/science-and-technology/news/2020/10/09/news-release-dhs-awards-alternative-identifier-social-security-number. [^Altman]: Elizabeth Howcroft, and Martin Coulter, “Worldcoin Aims to Set up Global ID Network Akin to India’s Aadhaar,” Reuters, November 2, 2023, https://www.reuters.com/technology/worldcoin-aims-set-up-global-id-network-akin-indias-aadhaar-2023-11-02/. [^LawsOfIdentities]: Kim Cameron, “7 Laws of Identity,” Kim Cameron’s Identity Weblog, August 20, 2009, https://www.identityblog.com/?p=1065. [^MOSIP]: “Overview,” MOSIP, 2021, https://docs.mosip.io/1.2.0/overview. [^wallet]: “European Digital Identity,” GitHub, n.d., https://github.com/eu-digital-identity-wallet/. [^pilots]: “EU Digital Identity: 4 Projects Launched to Test EUDI Wallet,” European Commission, May 23, 2023, https://digital-strategy.ec.europa.eu/en/news/eu-digital-identity-4-projects-launched-test-eudi-wallet. [^bhutan]: Durga Sengupta, “Guess Who’s Getting the World’s First Self-Sovereign National Digital ID?” Rest of World, September 6, 2023, https://restofworld.org/2023/south-asia-newsletter-bhutan-national-digital-id/. [^icard]: Wikipedia, “Information Card,” January 25, 2024, https://en.wikipedia.org/wiki/Information_card. [^CS]: Wikipedia, “Windows CardSpace,” December 14, 2023, https://en.wikipedia.org/wiki/Windows_CardSpace. [^DID]: “Decentralized Identifiers (DIDs) V1.0,” W3C, July 19, 2022, https://www.w3.org/TR/did-core/.
각주
- Peter Steiner, "On the Internet, nobody knows you're a dog" The New Yorker July 5, 1993. ↩
- Vitalik Buterin, "On Nathan Schneider on the Limits of Cryptoeconomics", September 26, 2021 at https://vitalik.eth.limo/general/2021/09/26/limits.html. ↩
- Puja Ohlhaver, Mikhail Nikulin and Paula Berman, "Compressed to 0: The Silent Strings of Proof of Personhood", 2024 available at https://papers.ssrn.com/sol3/papers.cfm?abstract_id=4749892. ↩
- 예를 들어 국제 상업 항공 운송을 감독하는 국제민간항공기구(International Civil Aeronautics Organization)는 신원 증명 지침(Guide to [Evidence of Identity])을 마련했다. available athttps://www.icao.int/Security/FAL/TRIP/Documents/ICAO%20Guidance%20on%20Evidence%20of%20Identity.pdf. ↩
- 이를 가능하게 하는 대표적인 개방형 표준은 OAuth(Open Authorization)다. 국제 인터넷 표준화 기구(IETF)의 개방형 표준으로, 2010년 RFC 5849로 처음 발표되었고 2012년 RFC 6749로 OAuth 2.0으로 개정되었다. ↩
- OAuth 2.0은 인가를 위한 업계 표준 프로토콜로, 웹 애플리케이션, 데스크톱 애플리케이션, 휴대전화, 거실 기기를 위한 구체적인 인가 흐름을 제공한다. https://oauth.net/2/ IETF Working Group https://datatracker.ietf.org/wg/oauth/about/ ↩
- OpenID Connect는 애플리케이션과 웹사이트 개발자가 웹 기반, 모바일, 자바스크립트 클라이언트 전반에서 로그인 흐름을 시작하고 사용자에 관한 검증 가능한 주장을 받을 수 있게 해 준다. https://openid.net/developers/how-connect-works/ ↩
- https://en.wikipedia.org/wiki/Surveillance_capitalism ↩
- Kaliya "Identity Woman" Young, Domains of Identity: A Framework for Understanding Identity Systems in Contemporary Society (London: Anthem Press, 2020). ↩
- Verifiable Credentials Data Model v1.1 ↩
- 이들에게는 이름, 생년월일, 성별, 실제 우편 주소라는 단 네 가지 인구통계 정보만 요구되었다(전화번호와 이메일 주소도 요청했지만 필수는 아니었다). 이 정보는 등록 대행자가 수집해 Unique Identification Authority of India가 관리하는 중앙 데이터베이스로 일괄 전송한다. ↩
- The official UIDAI site https://uidai.gov.in/en/ ↩
- 읽어 보기: 아드하르 사건에 대한 대법원 판결 전문(Full Text of the Supreme Court's Verdict in the Aadhaar Case). 판결을 내린 5인 재판부 가운데 대법관 세 명이 각각 별도 의견을 냈다. https://thewire.in/law/aadhaar-judgment-supreme-court-full-text ↩
- 인지(Inji)는 모든 유형의 자격 증명과 신원 확인 솔루션을 위한 MOSIP의 사용자 중심 디지털 자격 증명 스택이다. https://docs.mosip.io/inji/ ↩
- 다만 이런 시스템에 영지식 증명(ZKP) 같은 암호 기술을 더하면 사용자의 사생활을 부분적으로 보호할 수 있다는 점은 짚어 둘 만하다. Anon-Aadhaar 같은 프로젝트는 아드하르 사용자가 정보의 일부만 증명 가능한 방식으로 특정 주체에게 선택적으로 공개할 수 있게 해 준다. “Advancing Anon Aadhaar: What’s New in V1.0.0,” Mirror, February 14, 2024, https://mirror.xyz/privacy-scaling-explorations.eth/YnqHAxpjoWl4e_K2opKPN4OAy5EU4sIJYYYHFCjkNOE. ↩
- Ohlhaver et al., op. cit. ↩
- Vitalik Buterin, "What Do I Think about Biometric Proof of Personhood?" July 24, 2023 at https://vitalik.eth.limo/general/2023/07/24/biometric.html. ↩
- danah boyd, Faceted Id/entity: Managing Representation in a digital world 2002, Masters Thesis for Program in Media Arts and Sciences at the Massachusetts Institute of Technology, available at https://www.media.mit.edu/publications/faceted-identity-managing-representation-in-a-digital-world/. ↩
- Puja Ohlhaver, E. Glen Weyl and Vitalik Buterin, "Decentralized Society: Finding Web3's Soul", 2022 at https://papers.ssrn.com/sol3/papers.cfm?abstract_id=4105763. ↩
- Jaron Lanier and E. Glen Weyl, "A Blueprint for a Better Digital Society" Harvard Business Review: Big Idea Series (Tracked) September 28, 2018: Article 5 available at https://hbr.org/2018/09/a-blueprint-for-a-better-digital-society. Duncan J. Watts and Steven H. Strogatz, "The Collective Dynamics of 'Small World' Networks" Nature 393 (1998): 440-442. ↩
- Cameron, op. cit. ↩
- R.I.M. Dunbar, "Neocortex Size as a Constraint on Group Size in Primates", Journal of Human Evolution 22, no. 6 (1992): 469-493. ↩
- Watts and Strogatz, op. cit. ↩
- Helen Nissenbaum, "Privacy as Contextual Integrity", Washington Law Review 119 (2004): 101-139. ↩
4-2 결사와 ⿻ 공중
전쟁의 굉음이 중동 도시의 좁은 골목에 울려 퍼졌다. 쉴 새 없는 총성과 유령처럼 춤추는 불길이 대도시를 장막처럼 덮었고, 정전으로 도시의 절반 가까이가 공포가 흩뿌려진 어둠에 잠겼다. 한때 서로 연결된 찬란함의 상징이었던 도시의 디지털 중추는 너덜너덜해졌다. 정부 데이터베이스는 폐허가 되었고 통신망은 노련한 적의 해킹으로 끊겨, 도시의 수호자들은 혼돈에서 통제권을 되찾을 남은 전략이라도 찾으려 몸부림치고 있었다.
혼돈 한가운데에서 한 나라 전체의 희망이 해커 집단에게 걸려 있었다. 그들은 최후의 방어 거점이자 마지막 수호자였다. 이 탈중앙화된 집단은 이름부터 걸맞은 "가드(Guard)"라는 해커톤을 소집했다. 파이살도 그중 한 명이었다. 혼돈에 빠진 세계에서 이 집단의 흔들림 없는 결의와 실력은 그들을 희망의 등불로 만들었다.
그는 헤드셋을 쓰고 보조 에이전트를 켜서 추적할 수 없는 인터넷 주소를 만들었다. 디지털 지갑의 프라이버시 옵션을 켜고, 시민권 증명과 지난 해커톤들에서 받은 수많은 자격 증명을 내보였다. 이런 어두운 시기에 그런 예방 조치는 필수가 되어 있었다.
파이살이 "가드" 인터페이스에 들어서자 여느 온라인 채팅방과 다를 바 없어 보였다. 아무도 말하거나 메시지를 입력하지 않아 익명성이 손에 잡힐 듯했다. 보이는 것은 참여자를 나타내는 말 없는 아바타들뿐이었다. 그러나 차이는 그 안전한 토대에 있었다. 이 토대는 방 안의 누구도 그 내용을 바깥 사람에게 보여 줄 수 없게 막으면서, 동시에 이 마지막 희망의 보루에서 오간 말을 거기 있는 모두가 정확히 들었다는 것을 보장했다.
조용한 방 안의 유일한 목소리인 진행자가 말을 꺼냈다. "몇 가지 소개와 기본 규칙이 곧 화면에 표시됩니다. 여러분 각자의 참석을 확인하는 질문이 주어질 것입니다." 이어서 규칙을 따르지 않거나 의심을 사면 추방될 수 있다는 경고가 나왔다.
곧 화면에 가상의 로마 병사가 나타나 "가드"의 원대한 비전을 펼쳐 보였다. 디지털 도시를 위한 탈중앙화된 방어 시스템을 구축하는 것이었다. 파이살은 질문들을 재빨리 통과했고, 메인 방으로 돌아와 보니 처음 참여자 가운데 절반만 남아 있었다. 이 걸러 내는 과정이 어색함을 깬 듯, 방은 대화로 활기를 띠었다.
수호자들은 지체 없이 임무에 착수했다. 전문성을 갖춘 파이살은 자연스럽게 전력망 보안 그룹에 끌렸다. 그런데 갑작스러운 전화벨이 그들의 대화를 끊었다. 파이살이 전화를 받자 저편의 목소리가 다급하게 말했다. "뭐 좀 건졌어? 나머지 전력망도 다 내려야 해."
목소리에서 다급함이 그대로 느껴졌다. 파이살이 답했다. "몰래 들어갈 길을 못 찾겠어. 보안이 프로토콜로 막혀 있어. 공식적으로 접근을 요청할 수는 있지만, 모두가 동의해야 해." 그가 말을 이었다. "참여자 한 명이라도 반대하면 사본은 받을 수 있을지 몰라도, 그게 진짜인지 가려낼 수가 없어."
"원본 코드를 복제할 방법은 없어?" 목소리가 절박하게 물었다.
"계속 시도해 볼게." 파이살이 약속했다.
프랑스 귀족이자 여행가였던 알렉시 드 토크빌(Alexis De Toqueville)은 자신의 관찰을 정리한 고전 미국의 민주주의(Democracy in America)에서 미국의 자치에서 시민 결사가 차지하는 중심적 위치를 강조했다. "미국의 지적, 도덕적 결사만큼 ... 우리의 주목을 받을 만한 것은 없다." 더욱이 그는 개인들 사이의 평등이 개인 혼자만의 대규모 행동을 불가능하게 만들었기 때문에, 그런 결사가 정치적 행동과 사회 개선에 필수적이라고 믿었다. "인간이 문명화된 상태로 남으려면 ... 함께 결사하는 기술은 조건의 평등이 커지는 것과 같은 비율로 성장하고 개선되어야 한다."1
어떤 개인도 혼자서 정치적, 사회적, 경제적 변화를 이룬 적은 없다. 정당, 시민 결사, 노동조합, 기업을 통한 집단적 노력이 언제나 필요하다. ⿻에게 이런 조직과 그보다 덜 공식적인 다른 사회적 집단들은 사회적 직물에서 개인만큼이나 근본적이다. 이런 의미에서 가장 기초적인 권리들 가운데 결사는 인격이라는 양(陽)에 대한 음(陰)이며, 같은 이유로 폭군의 골칫거리다. 다시 토크빌을 인용하면, "인간 마음의 어떤 결함도 이기심만큼 [전제정치]에 잘 맞는 것은 없다. 폭군은 신민들이 서로를 사랑하지만 않는다면, 자신을 사랑하지 않는 것쯤은 너그럽게 용서해 준다." 의미 있는 행위 주체성을 지닌 새로운 결사를 형성하는 역량을 촉진하고 보호할 때에만 우리는 자유, 자치, 다양성을 바랄 수 있다.
컴퓨터와 네트워킹이 이런 결사를 촉진할 잠재력은 릭과 테일러가 "소통 장치로서의 컴퓨터(The Computer as Communication Device)"에서 제시한 비전의 핵심이었다. "그것은 공통의 장소가 아니라 공통의 관심사로 이루어진 공동체가 될 것이다."2 실제로 이 글을 쓰는 시점에 인기 있는 영어 사전 메리엄-웹스터(Merriam-Webster)의 온라인판은 결사(association)를 정확히 이렇게 정의했다. "공통의 관심사를 공유하는 사람들의 조직".3 릭과 테일러는 이런 공동체가 공유된 목표, 믿음, 성향 덕분에 디지털 이전의 결사보다 훨씬 많은 것을 이룰 수 있으리라 믿었다. 저자들이 내다본 유일한 과제는 "'온라인에 있는 것'이 ... 권리"가 되게 하는 것, 곧 "특권"이 되지 않게 하는 것이었다. 물론 이 비전의 상당 부분은 놀라울 만큼 선견지명이 있었던 것으로 드러났다. 오늘날 가장 두드러진 정치 운동과 시민 조직의 상당수가 온라인에서 형성되었거나 가장 큰 성공을 거두었기 때문이다.4
그러나 어쩌면 역설적이게도, 인터넷의 부상은 중요한 의미에서 자유로운 결사의 핵심 특징 일부를 실제로 위협해 왔다. 릭과 테일러가 강조했듯이, 결사나 공동체를 형성하려면 결사와 그 안의 소통에 맥락을 이루는 공유된 믿음, 가치, 관심사라는 배경을 마련해야 한다. 더욱이 짐멜과 니센바움이 강조했듯이, 이 맥락을 외부의 감시로부터 보호하는 것도 필요하다. 개인들이 결사 안에서 나누는 소통을 외부인이 지켜본다고 믿으면, 그 소통이 의도하지 않은 사람들에게 자기 말이 오해받을까 두려워 공유된 공동체의 맥락을 활용하려 하지 않는 경우가 많을 것이다.
인터넷은 훨씬 넓은 범위의 잠재적 결사를 가능하게 했지만, 맥락의 확립과 보호는 더 어렵게 만들었다. 정보가 더 멀리, 더 빨리 퍼지면서 내가 누구에게 말하고 있고 그들과 무엇을 공유하는지 아는 일이 어려워졌다. 더욱이 참견하기 좋아하는 외부인이 결사를 엿보거나, 구성원이 의도된 맥락 밖으로 정보를 부적절하게 공유하기가 그 어느 때보다 쉬워졌다. 따라서 릭과 테일러의 꿈을 이루고, 그로써 디지털 세계를 ⿻ 결사가 번성하는 곳으로 만들려면, 정보의 맥락을 이해하고 그것을 뒷받침하고 보호하는 ⿻ 시스템을 구축해야 한다.
그래서 이 장에서는 먼저 결사에 필요한 정보적 요건에 관한 이론을 개괄한다. 이어서 맥락의 확립과 보호를 이미 돕기 시작했거나 도울 수 있는 기존 기술들을 논의한다. 그런 다음 이 기술들을 결합해 프라이버시나 공개성이 아니라 "⿻ 공중(publics)", 곧 외부 감시로부터 보호받으며 공통의 이해를 나누는 수많은 결사가 번성하는 상태를 이루는 비전을 제시하고, 그것이 다른 디지털 권리를 뒷받침하는 데 왜 그토록 중요한지 짚는다.
결사
사람들은 어떻게 "공통의 관심사를 공유하는 사람들의 조직"을 형성할까? 단순히 우연히 관심사가 같은 사람들의 무리로는 분명 충분하지 않다. 사람들은 관심사를 공유하면서도 서로의 존재를 전혀 모를 수 있고, 서로 알면서도 공유된 관심사를 전혀 모를 수 있다. 최근 사회과학자들과 게임 이론가들이 강조했듯이, "조직"이 함축하는 집단행동에는 "관심사", "믿음", "목표"를 공유한다는 것이 무엇인지에 대한 더 강한 개념이 필요하다. 이 분야의 전문 용어로 말하면, 필요한 상태는 (근사적) "공유 지식(common knowledge)"이다.
게임 이론가에게 이것이 무엇을 뜻하는지 이해하려면, 왜 단순히 믿음을 공유하는 것만으로는 효과적인 공동 행동이 불가능한지 생각해 보면 도움이 된다. 모두 우연히 같은 제2외국어를 할 줄 알지만 다른 사람들도 그 언어를 한다는 것은 아무도 모르는 사람들의 무리를 생각해 보자. 이들은 모두 모국어가 다르므로 처음에는 쉽게 소통하지 못할 것이다. 그 언어를 안다는 것만으로는 별 도움이 되지 않는다. 그 대신 이들이 알아야 하는 것은 다른 사람들도 그 언어를 안다는 사실이다. 다시 말해 기본적인 지식만이 아니라, 다른 사람들이 무언가를 안다는 "고차" 지식이 있어야 한다.5
집단행동에서 이런 고차 지식이 중요하다는 것은 민담에까지 스며들 만큼 자명한 이치다. 한스 크리스티안 안데르센(Hans Christian Andersen)의 고전 동화 "벌거벗은 임금님(The Emperor's New Clothes)"에서 사기꾼은 황제를 사실상 벌거벗겨 놓고는 값진 새 옷을 지어 주었다고 속인다. 구경꾼들은 모두 황제가 벌거벗었다는 것을 알지만, 다들 똑같이 두려워서 그 말을 꺼내지 못한다. 그러다 한 아이의 웃음이 황제가 벌거벗었다는 사실뿐 아니라 다른 사람들도 그 사실을 알고 있으니 누구든 그것을 인정해도 안전하다는 이해를 만들어 낸다. 비슷한 효과는 다양한 사회적, 경제적, 정치적 환경에서 익숙하게 볼 수 있다.
- 뱅크런을 멈추려면 눈에 잘 띄는 안심 성명이 필요한 경우가 많다. 다른 사람들이 예금을 인출하러 달려갈 것이라고 모두가 생각하면, 자신도 그렇게 할 것이기 때문이다.6
- (성적 비행 같은) 잘못에 관한 "공공연한 비밀"을 고발하면 고발이 봇물 터지듯 이어지는 경우가 많다. "#미투(#MeToo)" 운동에서처럼 고발자들이 다른 사람들이 "자기 편에 서 있다"는 것을 알게 되기 때문이다.7
- 공개 시위는 불만에 대한 공통의 인식을 만들어 내고 그것이 정치적 힘으로 바뀌면서, 오랫동안 국민이 반대해 온 정부를 무너뜨릴 수 있다.8
수학적으로 "공유 지식"은 한 무리의 사람들이 무언가를 알 뿐 아니라, 그들 모두가 그것을 안다는 것도 알고, 그들 모두가 그것을 안다는 것을 그들 모두가 안다는 것도 알고, 이런 식으로 무한히 이어지는 상황으로 정의된다. "공유 믿음"(흔히 믿음의 정도로 수량화된다)은 한 집단이 자신들 모두가 믿는다고 자신들 모두가 믿는다고 믿는... 상태다. 수많은 게임 이론 분석이 보여 주었듯, 이런 공유 믿음은 위와 같은 "위험한 집단행동" 상황에서 조율된 행동의 결정적 전제 조건이다. 이런 상황에서 개인들은 충분히 많은 사람이 조율하면 공동의 목표를 이룰 수 있지만, 다른 사람들의 지지 없이 행동하면 피해를 입는다.9
한 무리의 사람들이 지닌 공유 믿음은 분명 그 평균적 구성원들이 실제로 공유하는 믿음과 관련이 있지만, 개념적으로는 구별된다. 집단 안의 거의 모든 사람이 개인적으로, 속으로는 동의하지 않는데도 어떤 "통념(conventional wisdom)"이나 규범이 지속된 예를 우리는 모두 알고 있다. 사실 바로 이런 관찰 때문에 경제학자 J.K. 갤브레이스(J.K. Galbraith)는 "통념"이라는 개념을 만들어 냈다.10 더욱이 우리는 이런 공동체 개념을 사실에 관한 믿음뿐 아니라 도덕적 믿음이나 의도에 관한 믿음에도 쓸 수 있다. 공동체의 (도덕적 의미의) "공유 믿음"은 모두가 다른 모든 사람이 도덕 원칙으로 지닌다고 믿고, 모두가 그렇게 지닌다고 다른 모든 사람이 믿는다고 믿는 등의 것이라고 생각할 수 있다. 마찬가지로 "공동 목표"는 모두가 다른 사람들이 의도한다고 믿고, 모두가 의도한다고 모두가 믿는다고 믿는 등의 것일 수 있다. 이런 "공유 믿음"과 "공동 의도"는 흔히 "정당성(legitimacy)"이라 불리는 것, 곧 무엇이 적절한지에 대한 공통된 이해에 중요하다.11
게임 이론에서는 개인을 의도/선호와 믿음의 묶음으로 모델링하는 것이 일반적이다. 이 공동체 개념은 집단을 비슷한 방식으로, 그러면서도 집단을 이루는 개인들과는 구별해서 생각할 수 있는 길을 열어 준다. 공유 믿음과 의도는 그 집단에 속한 개인들의 (평균적) 믿음이나 의도와 같을 필요가 없기 때문이다. 집단의 믿음과 목표는 그 집단의 공유 믿음과 공동 목표다. 이런 의미에서 결사를 만들 자유는 공유 믿음과 공동 목표를 만들 자유로 이해할 수 있다. 그러나 결사를 만드는 것만으로는 충분하지 않다. 앞 장에서 비밀을 지키는 것이 개인의 정체성을 유지하는 데 결정적이라고 주장했듯이, 결사도 감시로부터 스스로를 보호할 수 있어야 한다. 결사의 공유 믿음이 그저 모든 사람의 믿음이 되어 버리면, 비밀을 다 쏟아 낸 개인이 보호할 정체성을 잃는 것과 마찬가지로 그 결사는 별개의 결사이기를 멈춘다. 따라서 외부 감시나 내부의 과도한 공유로부터의 프라이버시는 결사의 자유에 결사를 확립하는 것만큼이나 결정적이다.
그러니 결사의 자유를 생각할 때 떠오르는 역사적 기술과 공간의 상당수가 바로 공유 믿음을 이루고 그 공유 믿음을 외부인의 믿음으로부터 차단하는 데 맞춰져 있다는 것은 놀랄 일이 아니다. 온라인 이미지나 정치철학자들의 글에서 "결사의 자유"를 검색하면 대개 공공장소의 시위, 공원이나 광장 같은 공공장소의 모임, 사설 클럽의 그룹 토론 이미지가 나온다.12 앞서 보았듯 집단 모임과 집단 구성원 앞에서 공개적으로 하는 발언은 그 집단 안에 공유 믿음과 이해를 이루는 데 결정적이다. 개인에게 건네는 팸플릿은 개인을 설득할 수는 있겠지만, 공통의 관찰이 없기 때문에 아이의 공개적인 웃음 같은 공유된 선언처럼 공적 믿음을 만들어 내기는 어렵다고 게임 이론가들은 주장해 왔다.
그러나 순전히 공개된 공간에는 중요한 한계가 있다. 집단이 더 넓은 대중의 눈을 벗어나 자기 견해를 형성하고 행동을 조율할 수 없다는 점이다. 이는 집단의 결속력, 외부에 단합된 모습을 보여 줄 능력, 내부 맥락을 활용해 효과적으로 소통할 능력을 약화할 수 있다. 결사가 회원에게만 열린 폐쇄된 모임 장소를 갖는 경우가 그토록 많은 것도 이 때문이다. 짐멜이 집단의 효능과 결속에 결정적이라고 강조한 비밀 유지를 가능하게 하려는 것이다.13 따라서 우리가 마주한 핵심 질문은 네트워크 통신 시스템이 "관심사의 공동체"라는 멋진 신세계에 보호받는 공유 믿음을 만들어 낼 수 있는 이와 같은, 또는 더 효과적인 기능을 어떻게 제공할 수 있느냐다.
맥락의 확립
공원과 광장이 시위와 집단행동의 장소인 만큼, 우리는 디지털 공론장을 찾아볼 법하다. 많은 플랫폼이 그 역할을 한다고 자처해 왔다.[^PariserMusk] 초창기 월드와이드웹의 사이트들은 다양한 사람이 자기 메시지를 내보일 수 있는 전례 없는 기회를 제공했다. 그러나 노벨 경제학상 수상자 허버트 사이먼(Herbert Simon)이 유명하게 지적했듯이, 이 정보의 홍수는 주의의 결핍을 낳았다.[^Simon] 곧 웹사이트와 구글 같은 독점 검색 시스템으로 청중에게 닿고 있는지, 누구에게 어떻게 닿고 있는지 알기 어려워졌다. 페이스북과 트위터 같은 독점 소셜 네트워크가 디지털 소통의 대표 플랫폼이 되었지만, 청중을 이해하는 기능이 제한적이었고(그리고 대개 유료였고) 그래서 이 문제를 부분적으로만 해결했다. 디지털 공론장은 사적인 특혜 사업이 되어 버렸다. 이들 기업의 CEO는 자신들이 디지털 시대의 공공 유틸리티이자 공론장이라고 자랑스럽게 선언하면서도, 맞춤형 광고를 통해 사용자 상호작용을 감시하고 수익화했다.[^utility]
[^PariserMusk]: Eli Pariser, "Musk’s Twitter Will Not Be the Town Square the World Needs", WIRED October 28, 2022 at https://www.wired.com/story/elon-musk-twitter-town-square/. [^Simon]: Herbert Simon, Designing Organizations for an Information-Rich World (Baltimore, MD: Johns Hopkins University Press, 1971): pp. 37-52. [^utility]: danah boyd, "Facebook is a utility; utilities get regulated" May 15, 2010 at https://www.zephoria.org/thoughts/archives/2010/05/15/facebook-is-a-utility-utilities-get-regulated.html.
최근 여러 시도가 이 문제를 해결하기 시작했다. 월드와이드웹 컨소시엄(W3C)은 크리스틴 레머-웨버(Christine Lemmer-Webber)와 제시카 탤런(Jessica Tallon)의 액티비티펍(ActivityPub) 표준을 권고안으로 발표했다. 소셜 네트워킹을 위한 개방형 프로토콜을 가능하게 하려는 것으로, 이 표준 덕분에 마스토돈 같은 개방형 시스템이 전 세계 수백만 명에게 트위터와 비슷한 연합형, 탈중앙화 서비스를 제공할 수 있게 되었다. 트위터 자체도 이 문제를 인식하고 2019년 블루스카이(BlueSky) 이니셔티브를 시작했는데, 일론 머스크(Elon Musk)가 트위터를 인수한 뒤(그의 지휘 아래 지금은 X) 빠르게 주목받았다. 자선가 프랭크 매코트(Frank McCourt)는 블록체인 기반의 또 다른 탈중앙화 네트워킹 토대로서 프로젝트 리버티(Project Liberty)14와 그 탈중앙화 소셜 네트워킹 프로토콜(Decentralized Social Networking Protocol)에 많은 투자를 해 왔다. 이 가운데 정확히 어느 것이 번성할지, 어떻게 통합될지 등은 예측하기 어렵지만, 최근 X가 겪는 어려움과 이 분야의 다양하고 활발한 움직임을 함께 보면, 쓸 만한 디지털 출판을 위한 어떤 개방형 프로토콜을 중심으로 협력과 수렴이 일어날 가능성이 크다.
그러나 공개성은 공동체와 결사를 만드는 것과 같지 않다. 온라인에 글을 올리는 것은 공개 시위를 여는 것보다 팸플릿을 배포하는 것에 훨씬 가깝다. 게시물을 보는 사람은 다른 누가, 얼마나 많은 사람이 같은 정보를 소비하고 있는지 알기 어렵고, 그들이 그에 대해 어떤 견해를 갖는지 가늠하기는 더더욱 어렵다. 게시물이 그들의 믿음에 영향을 줄 수는 있지만, 식별 가능한 동료 집단 사이에 공유 믿음을 만들어 내기는 어렵다. 게시물의 확산과 주목도를 보여 주는 기능이 어느 정도 도움이 될 수는 있지만, 그래도 메시지의 청중을 정렬하는 일은 물리적 공공장소에서 가능한 것보다 훨씬 거칠다.
최근 몇 년 사이 이 과제를 해결할 가장 흥미로운 잠재적 해법 가운데 하나는 블록체인을 포함한 분산 원장 기술(DLT)이었다. 이 기술은 공유된 정보 기록을 유지하며, 무언가를 추가해야 한다는 "합의"(포함될 항목에 대한 충분한 공동 인정)가 있을 때만 기록에 덧붙인다. 그래서 암호학자들과 게임 이론가들은 DLT가 그것이 저장된 기계들 사이에 공유 믿음을 만들어 내는 데 특별한 가능성이 있다고 결론지었다.15 이런 시스템이 새로운 화폐나 다른 사회적 실험을 둘러싼 조율을 뒷받침해 온 것도 아마 이 때문일 것이다.
그러나 기계들 사이의 이런 공동체조차 그 기계를 운영하는 사람들 사이의 공동체를 곧바로 뜻하지는 않는다. (공동체를 만든다는 관점에서 본) 이 문제는 블록체인 유지에 따르는 금전적 인센티브 때문에 더 심해진다. 금전적 이익을 좇는 대부분의 참여자는 활동을 직접 지켜보기보다 "검증자" 소프트웨어를 돌리게 되기 때문이다. 이는 또한 참여하는 이들이 공동의 비상업적 행동에 관심 있는 사람들이 아니라 이익을 얻을 수 있는 사람들일 가능성이 크다는 뜻이기도 하다. 그럼에도 아래에서 보듯, DLT가 미래 결사 인프라의 중요한 구성 요소가 되는 모습을 상상해 볼 수 있다.
맥락의 보호
맥락을 확립하는 일이 주로 공개성에 대한 강한 사회적 관념을 만드는 것이라면, 맥락을 보호하는 일은 프라이버시에 대한 강한 사회적 관념에 관한 것이다. 그리고 공개성의 기술과 마찬가지로 프라이버시의 기술도 주로 ⿻ 사회성을 뒷받침하는 방향보다는 더 원자론적이고 일원론적인 방향으로 발전해 왔다.
암호학 분야는 정보를 안전하고 은밀하게 전송하는 방법을 오랫동안 연구해 왔다. 표준적인 "공개 키 암호" 방식에서 개인과 조직은 공개 키를 공표하고, 그것을 통제하는 짝인 개인 키는 비밀로 보유한다. 그러면 누구나 보유자에게 그의 개인 키로만 해독할 수 있는 암호화된 메시지를 보낼 수 있다. 또 키 통제자는 메시지에 서명해, 다른 사람들이 메시지의 진위를 검증할 수 있게 할 수 있다. 이런 시스템은 인터넷과 디지털 세계 전반에서 보안의 토대로, 이메일을 엿보기로부터 보호하고 시그널(Signal) 같은 종단 간 암호화 메시징 시스템과 디지털 상거래를 가능하게 한다.
이 토대 위에 쌓아 올리고 또 거기서 가지를 쳐 나가며, 최근 몇 년 사이 여러 강력한 프라이버시 강화 기술(PET)이 개발되었다. 그 예는 다음과 같다.
- 영지식 증명(ZKP): 기반 데이터를 노출하지 않고 어떤 사실을 안전하게 증명할 수 있게 한다. 예를 들어 이 주장의 근거가 되는 운전면허증 전체를 보여 주지 않고도 특정 나이 이상임을 증명할 수 있다.
- 안전한 다자간 계산(SMPC)과 동형 암호: 여러 개인이 각자 일부씩 가진 데이터로 계산을 하면서도 자기 몫을 다른 사람에게 드러내지 않을 수 있게 하고, 그 과정을 자신들과 다른 사람들 모두가 검증할 수 있게 한다. 예를 들어 비밀 투표를 유지하면서 선거 결과를 안전하게 검증할 수 있다.16
- 위조 불가능하고 부인 불가능한 서명: 키 통제자가 키 없이는 위조할 수 없고, 키가 유출되었다고 주장하지 않는 한 부인할 수 없는 방식으로 진술에 서명할 수 있게 한다.17 예를 들어 (스마트) 계약을 맺는 당사자들은 이런 디지털 서명을 요구할 수 있다. 위조하기 어렵고 부인하기 어려운 물리적 서명이 아날로그 계약에서 중요한 것과 마찬가지다.
- 기밀 컴퓨팅: 위와 비슷한 문제에 대한 해법으로, 암호학에 덜 의존하는 대신 정보 유출을 막는 다양한 물리적 장벽을 갖춘 "에어 갭" 디지털 시스템으로 비슷한 목표를 이룬다.
- 차분 프라이버시: 계산 결과를 공개할 때 그 계산에 들어간 민감한 정보가 의도치 않게 새어 나갈 수 있는 정도를 측정한다.18 기술자들은 대개 공개하는 값에 잡음을 더하는 방식으로 이런 유출이 일어나지 않도록 보장하는 기법을 개발해 왔다. 예를 들어 미국 인구조사국은 공공 정책을 이끌기 위한 요약 통계를 공개해야 하는 동시에 원천 데이터를 기밀로 유지해야 할 법적 의무가 있는데, 최근 차분 프라이버시를 보장하는 메커니즘으로 이 두 목표를 함께 충족했다.
- 연합 학습: 근본적인 프라이버시 기법이라기보다 다른 기법들을 정교하게 응용하고 결합한 것으로, 물리적으로 흩어져 있는 데이터로 대규모 머신러닝 모델을 훈련하고 평가하는 방법이다.19
암호학에 가장 크게 의존하는 이 기법들(특히 앞의 세 가지)에는 두 가지 근본적 한계가 있다는 점을 알아 두어야 한다. 곧 두 가지 결정적 가정에 의존한다는 것이다. 첫째, 키가 의도한 사람의 손에 계속 있어야 한다. 이는 앞 장에서 논의한 정체성과 복구 문제와 밀접하게 관련된 문제다. 둘째, 오늘날 쓰이는 거의 모든 암호는 양자 컴퓨터가 등장하면 깨지고, 많은 경우 그 보장이 무효가 될 것이다. 물론 양자 내성 방식의 개발은 활발한 연구 분야다.
더욱이 이런 기술적 해법은 프라이버시를 뒷받침하는 다양한 기술 표준 및 공공 정책과 점점 더 교차하고 통합되고 있다. 여기에는 정부가 정한 암호 표준, EU 일반 데이터 보호 규정(GDPR) 같은 프라이버시 규제와 권리, 암호화 상호운용을 위한 표준 등이 포함된다.
그러나 이런 작업 거의 전부가 지닌 기본 한계는, 소통을 내부의 과도한 공유가 아니라 외부 감시로부터 보호하는 데 초점을 둔다는 점이다. 외부의 엿보기를 막는 것은 분명 첫 번째 방어선이다. 하지만 미국 국가안보국(NSA) 내부 고발자 에드워드 스노든(Edward Snowden)의 이야기를 지켜본 사람이라면, 내부 첩자와 유출이 정보 보안의 가장 중요한 위협 가운데 하나라는 것을 안다. 군사 정보가 가장 극적인 예이지만, 이 점은 특히 인터넷 시대에 훨씬 더 넓게 적용된다. 점점 흔해지는 피싱 공격은 공격자가 "암호를 푸는" 능력이 아니라 사회공학에 의존한다. 대나 보이드의 고전적 연구 복잡하다(It's Complicated)에서 데이브 에거스(Dave Eggers)의 소설이자 영화 더 서클(The Circle)에 이르는 작품들이 강조하듯, 디지털 정보를 믿을 만하게 공유하기가 쉬워지면서 과도한 공유의 위험은 프라이버시에 대한 상시적 위협이 되었다.20
기본적인 문제는, 대부분의 암호 기술과 규제가 프라이버시를 개인에 관한 것으로 다루지만, 우리가 프라이버시를 말할 때 보통 뜻하는 것의 대부분은 집단과 관련된다는 점이다. 어쨌든 정확히 한 개인에게만 해당하는, 자연적으로 생겨나는 데이터는 거의 없다. 앞 장에서 다룬 데이터의 사회적 삶의 예 몇 가지를 다시 살펴보자.
- 유전 데이터: 물론 유전자는 가족 안에서 상당 부분 공유된다. 따라서 한 개인의 유전 데이터를 공개하면 그 가족에 관한 것, 그리고 정도는 덜하지만 먼 친척에 관한 것까지 드러난다. 유전 질환이나 전염병 관련 데이터처럼 많은 의료 데이터에도 비슷한 논리가 적용된다.
- 통신 및 금융 데이터: 통신과 거래는 본질적으로 다자간이므로 자연스럽게 여러 대상을 가리킨다.
- 위치 데이터: 그 순간 함께 있는 위치를 서로 공유 지식으로 아는 다른 누군가로부터 물리적으로 떨어져 많은 시간을 보내는 사람은 드물다.
- 물리적 데이터: 누구에게도 개인적이지 않은 데이터가 많다(예: 토양, 환경, 지질 데이터). 진정으로 개인적인 몇 안 되는 데이터 가운데 하나는 정체성 제도의 일부로 일부러 개인적이도록 관료제가 만든 식별 번호다. 그러나 이것조차 실제로는 그 개인 혼자가 아니라 그 개인과 발급 관료 기관 사이의 관계에 관한 것이다.
이는 거의 모든 관련 사례에서 개인이 데이터를 일방적으로 공개하면 다른 개인들의 정당한 프라이버시 이익을 위협한다는 뜻이다.21 따라서 프라이버시를 보호하려면 일방적인 과도한 공유를 막아야 한다. 일반적으로 이는 외부에서 강제하기가 사실상 불가능하다고 여겨져 왔다. 무언가를 아는 사람은 누구든 그 정보를 다른 사람에게 공유할 수 있기 때문이다. 그래서 전략은 주로 과도한 공유와 험담 등을 금기시하는 규범, 공유하면 안 되는 것을 개인이 기억하도록 돕는 도구, 몰래 과도하게 공유하기 어렵게 만드는 시도, 과도한 공유를 한 사람을 사후에 처벌하는 정책에 초점을 맞췄다. 이 모두는 중요한 전략이다. 문학, 미디어, 일상 경험은 과도한 공유에 대한 망신 주기와 유출자에 대한 제재로 가득하다. 그러나 이런 전략은 암호 기술이 강제하는 보장에는 한참 못 미친다. 암호 기술은 엿보는 자를 비난하는 데 그치지 않고 아예 시스템에서 차단한다.
과도한 공유에 대해서도 비슷한 일을 할 가능성이 있을까? 흔한 접근 하나는 데이터가 남지 않게 하는 것이다. 스냅챗은 사라지는 메시지로 유명해졌고, 이후 많은 메시징 프로토콜이 비슷한 방식을 채택했다. 더 야심 찬 암호 기법으로는 "지정 검증자 증명(designated verifier proofs)"(DVP)이 있다. 이는 단 한 명의 수신자에게만 진위를 증명하고, 다른 모든 사람에게는 위조되었을 수도 있는 것처럼 보이게 한다.22 이런 접근은 독립적으로 검증할 수 없는 정보에만 쓸모가 있다. 누군가 공동체 비밀번호를 과도하게 공유한다면, 의도하지 않은 수신자가 그 비밀번호가 작동하는지 금방 확인할 수 있으므로 DVP는 별 쓸모가 없다.
그러나 대부분의 정보는 독립적이고 즉각적으로 검증하기가 더 어렵다. 땅에 묻힌 보물의 위치조차 찾아가서 파내려면 상당한 자원이 필요하다. 그렇지 않다면 보물에 관한 수많은 모험 이야기가 지금처럼 흥미롭지 않을 것이다. 생성형 파운데이션 모델이 그럴듯한 속임수를 점점 더 값싸게 만들면서 검증의 중요성은 커질 것이다. 그런 세계에서는 검증을 한 개인에게 겨냥하고, 과도하게 공유된 정보가 신뢰받지 못한다는 점에 기댈 수 있는 능력이 점점 더 강력해질 수 있다. 그러면 정보를 엿보기뿐 아니라 과도한 공유로부터도 더 온전히 보호하는 일이 점점 더 가능해질 수 있다.
⿻ 공중
이런 도구들을 새로운 세대의 네트워킹 표준 안에서 제대로 결합한다면, "공개성"과 "프라이버시"라는 피상적인 전통적 구분을 넘어 온라인에서 진정한 결사의 자유에 힘을 실어 줄 역량을 얻을 수 있을 것이다. 우리는 보통 공개성과 프라이버시를 1차원 스펙트럼으로 생각하지만, 또 다른 차원도 그만큼 중요하다는 것을 쉽게 알 수 있다.
먼저 "버젓이 보이는 곳에 숨겨진" 정보를 생각해 보자. 상관없는 사실 더미 속에 묻혀 있어 누구나 접근할 수 있지만 아무의 의식에도 닿지 않는 정보다. 아이들이 그림 속에 숨은 줄무늬 셔츠 차림의 남자를 찾아야 하는 미국의 인기 어린이 놀이 "월리를 찾아라(Where's Waldo?)"의 월리와 조금 비슷하다. 이를 맨해튼 프로젝트의 존재라는 비밀과 대조해 보자. 이 비밀은 약 10만 명이 공유했지만 나머지 세계에는 철저히 숨겨져 있었다. 둘 다 "프라이버시" 대 "공개성" 스펙트럼의 중간 지점 가까이에 있다. 둘 다 중요한 의미에서 널리 공유되어 있으면서도 잘 드러나지 않기 때문이다. 그러나 이 둘은 또 다른 스펙트럼, 곧 집중된 공통 이해 대 분산된 접근 가능성이라는 스펙트럼에서는 정반대 끝에 있다.
이 예는 "프라이버시"와 "공개성"이 자유로운 결사를 떠받치는 공동 지식의 패턴을 설명하기에는 너무 단순한 개념인 이유를 보여 준다. 어떤 단순한 서술어도 우리가 계속 탐구해야 할 풍부함에는 미치지 못하겠지만, 더 적절한 모델은 우리가 다른 곳에서 "⿻ 공중"이라 부른 것일 수 있다. ⿻ 공중은 외부 세계로부터 차단된 강한 내부 공유 믿음을 지닌 다양한 공동체가 공존할 수 있게 하는 정보 표준을 만들려는 열망이다. 이를 이루려면 슈레이 제인(Shrey Jain), 조이 히치그(Zoë Hitzig), 패멀라 미슈킨(Pamela Mishkin)이 "맥락적 확신(contextual confidence)"이라 부른 것, 곧 시스템 참여자가 자기 소통의 맥락을 쉽게 확립하고 보호할 수 있는 상태를 유지해야 한다.23
다행히 최근 몇 년 사이 프라이버시와 공개성 양쪽의 개방형 표준 기술을 이끄는 이들 가운데 일부가 이 문제로 관심을 돌렸다. 액티비티펍으로 유명한 레머-웨버는 지난 몇 년 동안 스프라이틀리(Spritely) 작업에 힘써 왔다. ⿻ 공중의 정신에 따라 자치적이고 강하게 연결된 사적 공동체를 만들려는 프로젝트로, 개별 사용자가 개방형 표준 안에서 공동체의 맥락을 분명히 분별하고, 오가고, 분리할 수 있게 한다. 웹3와 블록체인 커뮤니티에서 점점 늘어나는 연구자 그룹은 이를 프라이버시 기술, 특히 ZKP와 결합하는 작업을 하고 있다.24
이 연구가 열어 준 가장 흥미로운 가능성 가운데 하나는 공유 지식과 공개 불가능성의 조합을 형식적으로 보장하는 것이다. 예를 들어 DVP를 이용해 한 공동체 그룹 구성원들 사이에 분산된 원장을 만들 수 있다. 그러면 이 공동체에 공유 지식인 정보의 기록이 생기고, 이 정보(그리고 그것이 공유 지식이라는 지위)를 이 공동체 밖으로 믿을 만하게 공유할 수 없도록 보장된다. 게다가 프로토콜이 "합의"를 정하는 절차가 아래 투표 장에서 설명하는 것처럼 지금보다 더 정교한 투표 규칙에 기반한다면, 현재의 원장보다 더 풍부하고 섬세한 공유 지식 개념을 구현할 수도 있다.
더욱이 이런 주제를 둘러싼 영역 전체가 암호, 블록체인, 액티비티펍 같은 개방형 통신 프로토콜 등에 관한 표준 작업으로 가득하다. 따라서 이 표준들이 역동적으로 진화하면서도 널리 받아들여지는 "결사"의 기술적 개념으로 수렴하고, 그로써 온라인 결사가 스스로를 형성하고 보존할 수 있게 하는 널리 지켜지는 표준이 생기는 모습을 상상하는 데 큰 비약이 필요하지 않다. 그런 미래라면 디지털 결사의 자유를 권리로 새길 수 있을 것이다.
결사, 정체성, 그리고 상거래
1995년, 토크빌의 가장 유명한 계승자 가운데 한 사람인 정치학자 로버트 퍼트넘(Robert Putnam)은 에세이 "나 홀로 볼링(Bowling Alone)"에서 1960년대부터 시작된 미국 시민 생활의 쇠퇴를 기록하기 시작했다. 그는 그 원인을 친목 단체, 종교 단체, 학부모교사회 같은 참여형 공동체 결사가 그에 상응해 줄어든 데서 찾았고, 그래서 볼링 치는 사람은 늘었는데 볼링 리그는 줄었다는 재치 있는 말을 남겼다. 그는 결사 활동의 감소가 "상호 이익을 위한 조율과 협력을 촉진하는" 사회적 자본과 신뢰의 형성에 직접 영향을 준다고 주장한다.25
퍼트넘은 몇 가지 가능한 이유를 다루지만, 특히 텔레비전과 여가 시간의 "사사화"에 주목하며 "텔레비전은 우리 공동체를 ... 더 넓고 더 얕게 만들었다"고 지적한다. 그의 에세이는 현대 인터넷보다 앞서 나왔지만, 우리 시대 디지털 삶의 한 문구를 그의 논증에 들여올 수 있을 것이다. "그런 앱도 있다." 그렇다면 21세기 디지털 기술의 엄청난 파급력에 주어진 과제는 그 힘을 활용해 의미 있는 공동체와 더 깊은 사회적 상호작용을 형성하는 것이다. 강한 공동체 참여는 또한 사회적, 정치적 문제를 구성원 시민들이 함께 따져 볼 수 있는 탄탄한 시민 담론을 길러 낸다.
디지털 결사의 자유는 이 부에서 논의하는 다른 자유들과 긴밀하게 연결되어 있다. 앞 장에서 보았듯이 "프라이버시"는 정체성 시스템의 무결성의 핵심이지만, 흔히 그렇게 불리는 우려는 개인주의적 의미의 프라이버시보다는 개인이 오가는 맥락의 다양성과 더 적절하게 연결된다. 따라서 결사의 자유에 대한 권리와 인격의 무결성에 대한 권리는 떼려야 뗄 수 없다. 우리가 한 사람으로서 따로 서게 되는 것이 다양한 사회 집단에 얽혀 있기 때문이라면, 그 다양성의 무결성을 보호할 때에만 독립된 인격이 가능하다. 그리고 물론 집단은 사람들로 이루어지므로 그 반대도 참이다. 잘 표현된 정체성을 지닌 사람들이 없다면, 이 사람들 사이의 공유 지식으로 정의되는 집단을 만들 방법도 없다.
더욱이 자유로운 결사의 권리는 상거래와 계약이 세워지는 토대다. 거래는 가장 단순한 형태의 결사 가운데 하나다. 그리고 흔히 현금의 핵심 이점으로 내세워지는 프라이버시를 디지털 거래 시스템이 어떻게 재현할 수 있는지는 누가 어떤 거래를 어떤 해상도로 볼 수 있느냐에 긴밀하게 달려 있다. 계약은 더 정교한 형태의 결사이고, 기업은 그보다 더 정교하다. 이 모두는 정보의 무결성과 의무에 대한 공통된 이해에 크게 의존한다. 이런 의미에서 이 장에서 개괄한 결사의 자유는 앞 장의 정체성과 함께 이 책의 나머지 부분에서 이어질 내용의 핵심 고리다.
각주
- Alexis De Tocqueville, Democracy in America, (Lexington, Ky: Createspace, 2013), also available at https://www.gutenberg.org/files/815/815-h/815-h.htm. ↩
- Joseph Licklider, and Robert Taylor, “The Computer as a Communication Device,” Science and Technology, April 1968, also available at https://internetat50.com/references/Licklider_Taylor_The-Computer-As-A-Communications-Device.pdf. ↩
- See https://www.merriam-webster.com/dictionary/association. ↩
- 일본 철학자 가라타니 고진(Kojin Karatani)은 저서 "NAM 원리(The Principle of NAM)"에서 이 개념을 탐구한다. 가라타니는 개인이 지리적 지역뿐 아니라 관심사에 기반한 전 지구적 "지역"에도 속한다고 주장한다. 그는 이를 "리좀적 결사(rhizomatic association)"라 부르며, 다양한 "지역"으로 이루어진 네트워크 형성 체계로 묘사한다. 이 개념은 작고 긴밀하게 결속된 공동체들이 서로 연결된 네트워크 구조와 닮았다. Kojin Karatani (2000). "NAM原理" 太田出版 (일본어로 출간. 영어 번역본 없음). 이해에 가라타니는 일본에서 신연합주의운동(New Associationist Movement)을 창립했다. 이는 지역 교환 거래 시스템(Local Exchange Trading Systems) 실험에서 영감을 받은 반자본주의, 반국민국가 결사였다. ↩
- 공유 지식이 바로 소통이 최적화해야 하는 맥락의 토대라는 점은 다음 논문에서 우아하게 형식적으로 증명되었다. Zachary Wojowicz, "Context and Communication" (2024) at https://papers.ssrn.com/sol3/papers.cfm?abstract_id=4765417. ↩
- Stephen Morris and Hyun Song Shin, "Unique Equilibrium in a Model of Self-Fulfilling Currency Attacks", American Economic Review 88, no. 3 (1998): 587-597. ↩
- Ing-Haw Cheng and Alice Hsiaw, "Reporting Sexual Misconduct in the #MeToo Era", American Economic Review 14, no. 4 (2022): 761-803. ↩
- Timur Kuran, Private Truth, Public Lies: The Social Consequences of Preference Falsification (Cambridge, MA: Harvard University Press, 1998). ↩
- Stephen Morris and Hyun Song Shin, "Social Value of Public Information", American Economic Review 92, no.5 (2002): 1521-1534. ↩
- John Kenneth Galbraith, The Affluent Society (New York: Houghton Mifflin, 1958). ↩
- Vitalik Buterin, "The Most Important Scarce Resource is Legitimacy" March 23, 2021 at https://vitalik.eth.limo/general/2021/03/23/legitimacy.html. ↩
- 실용주의 정치철학자 리처드 로티(Richard Rorty)는 이렇게 썼다. "우리는 수많은 배타적 사설 클럽으로 둘러싸인 시장(bazaar)을 모델로 하는 세계 질서의 구축을 촉구할 수 있다." Richard Rorty, "On ethnocentrism: A reply to Clifford Geertz" Michigan Quarterly Review 25, no. 3 (1986): 533. ↩
- George Simmel. “The Sociology of Secrecy and of Secret Societies.” American Journal of Sociology 11, no. 4 (January 1906): 441–98. https://doi.org/10.1086/211418. ↩
- Frank McCourt, and Michael Casey, Our Biggest Fight: Reclaiming Liberty, Humanity, and Dignity in the Digital Age, (New York: Crown, 2024). ↩
- Joseph Y. Halpern and Rafael Pass "A Knowledge-Based Analysis of the Blockchain Protocol" (2017) available at https://arxiv.org/abs/1707.08751. ↩
- Josh Daniel Cohen Benaloh, Verifiable Secret-Ballot Elections, Yale University Dissertation (1987) at https://www.proquest.com/openview/05248eca4597fec343d8b46cb2bef724/1?pq-origsite=gscholar&cbl=18750&diss=y. ↩
- David Chaum and Hans van Antwerpen, "Undeniable Signatures" Advances in Cryptology -- CRYPTO' 89 Proceedings 435: 212-216 https://link.springer.com/chapter/10.1007/0-387-34805-0_20. ↩
- Cynthia Dwork, Frank McSherry, Kobbi Nissim and Adam Smith, "Calibrating Noise to Sensitivity in Private Data Analysis", Theory of Cryptography (2006): 265-284. ↩
- Brendan McMahan, Eider Moore, Daniel Ramage, Seth Hampson and Blaise Aguera y Arcas, "Communication-Efficient Learning of Deep Networks from Decentralized Data" Proceedings of the 20th International Conference on Artificial Intelligence and Statistics (2017). ↩
- danah boyd, "Networked Privacy" June 6, 2011 at https://www.danah.org/papers/talks/2011/PDF2011.html. Daron Acemoglu, Ali Makhdoumi, Azarakhsh Malekian and Asu Ozdaglar, "Too Much Data: Prices and Inefficiencies in Data Markets" American Economic Journal: Microeconomics 14, no. 4 (2022): 218-256. Dirk Bergemann, Alessandro Bonatti and Tan Gan, "The Economics of Social Data" The RAND Journal of Economics 53, no. 2 (2022): 263-296. ↩
- Markus Jakobsson, Kazue Sako and Russell Impagliazzo, "Designated Verifier Proofs and Their Applications", Advances in Cryptology--EUROCRYPT '96 (1996): 143-154. ↩
- Jain Shrey, Zoë Hitzig, and Pamela Mishkin, “Contextual Confidence and Generative AI,” ArXiv (New York: Cornell University, November 2, 2023), https://doi.org/10.48550/arxiv.2311.01193. See also Shrey Jain, Divya Siddarth and E. Glen Weyl, "Plural Publics" March 20, 2023 from the GETTING-Plurality Research Network at https://gettingplurality.org/2023/03/18/plural-publics/. ↩
- Elena Burger, Bryan Chiang, Sonal Chokshi, Eddy Lazzarin, Justin Thaler, and Ali Yahya, “Zero Knowledge Canon, Part 1 & 2,” a16zcrypto, September 16, 2022, https://a16zcrypto.com/posts/article/zero-knowledge-canon/.https://a16zcrypto.com/posts/article/zero-knowledge-canon/. ↩
- Robert Putnam, “Bowling Alone: America’s Declining Social Capital,” Journal of Democracy 6, no. 1 (1995): 65–78 and Bowling Alone: The Collapse and Revival of American Community (New York: Simon & Schuster, 2000). ↩
4-3 상거래와 신뢰
탁 트인 야외에 들뜬 웅성거림이 은은하게 퍼졌고, 멀리서 웃음소리와 수다가 간간이 끼어들었다. 동네 가족들이 사랑받는 레트로 영화의 밤을 위해 다시 모였다. 이 공동체가 깊이 아끼는 전통이었다. 추억을 담은 캔버스처럼 가족들, 연인들, 십대들이 캠핑 의자에 기대앉아 별이 쏟아지는 넓은 하늘 아래에서 옛 영화의 순간들을 다시 맛볼 채비를 하고 있었다.
오랜 단골들 사이에서 츠비(Zvi)는 새내기 티가 났다. 마을에 온 지 얼마 안 됐고 동네 학교 교사 자리를 막 맡은 그는 사람들과 어울리고 공동체 행사에 함께하고 싶었다. 나눠 먹으려고 가져온 과자 봉지를 쥐고 줄에 선 그는 그날 저녁만의 독특한 분위기를 고스란히 받아들였다.
"거리 미술에 기여해 주셔서 감사합니다." 앞쪽에서 목소리가 울렸다. 츠비는 매표소 쪽으로 눈길을 돌렸다. 자선 행사인가? 몰랐네. 그는 살짝 어리둥절해하며 생각했다.
"저는 우리가 「로그 스타더스트(Rogue Stardust)」를 봤으면 좋겠어요." 츠비가 목을 빼고 보니 낯익은 얼굴이 보였다. 학교 후드티를 자랑스럽게 입은, 그의 학교 학생이었다.
뜻밖인걸. 그는 속으로 생각했다.
그때 또 다른 대화가 들려와 생각이 끊겼다. "어르신, 오늘 밤 어떤 영화를 고르시겠어요? 요양원과 지역 봉사 활동 덕분에 표가 여러 장 있으세요."
나이 지긋한 부드러운 목소리가 답했다. "괜찮다면 「허공의 속삭임(Whispers in the Void)」하고 「마지막 연금술사(The Last Alchemist)」로 할게요."
"기여해 주셔서 감사합니다, 어르신." 매표소의 남자가 정중한 말투로 답했다.
곧 츠비 차례가 왔다. 매표소의 남자에게서는 노련한 서퍼를 떠올리게 하는 평온한 기운이 풍겼다. 그의 따뜻한 미소는 보는 사람에게도 번졌다.
"안녕하세요, 손님! 원하시면 여기 휴대폰을 대서 공동체 활동을 공유하실 수 있어요. 완전히 선택 사항이지만, 우리 마을에 기여한 모든 분께 고마움을 표하는 좋은 방법이에요." 직원은 카운터 위의 작고 눈에 띄지 않는 화면을 가리키며 권했다.
호기심이 생기면서도 조심스러운 츠비가 물었다. "그렇게 하면 어떻게 되는데요? 그냥 개인정보 같은 게 궁금해서요."
"물론이죠, 개인정보는 중요하니까요. 이 기기는 우리 지역 공동체 앱에 올라온 공개 메시지와 감사 쪽지를 보여줄 뿐이에요. 누구나 앱에서 볼 수 있는 정보와 같아요. 디지털 방식으로 고맙다고 말하고 좋은 기운을 나누는 거라고 생각하시면 돼요." 직원이 안심시키는 말투로 설명했다.
설명을 듣고 마음이 놓인 츠비는 참여하기로 했다. 그가 휴대폰을 기기에 대자 화면이 밝아지며 최근 공동체 프로젝트를 도와준 그에게 동네 주민들이 남긴 알록달록한 감사 메시지와 재미있는 이모지가 줄줄이 떴다.
따뜻한 메시지에 미소 지으며 츠비가 답했다. "좋네요. 뭔가 특별한 일원이 된 기분이에요."
"바로 그거예요! 그리고 공동체의 일원으로서 오늘 밤 영화를 하나 추천하실 수 있어요. 상영 목록에 뭘 추가하고 싶으세요?" 직원이 친근함이 반짝이는 눈으로 물었다. "그리고 그날 방과 후에 시간 내서 제 누나네 아이를 도와주셔서 고마워요. 그 집엔 정말 큰 힘이 됐어요."
자신이 환영받았다는 것을 깨닫자 받아들여졌다는 따뜻함이 츠비의 마음에 퍼졌다. 진심 어린 감사의 뜻으로 고개를 끄덕인 그는 모임 안의 아늑한 자리로 가서 근처의 신난 아이들과 크래커를 나눠 먹었다.
별이 흩뿌려진 하늘 아래, 추억이 가득 깃든 배경 앞에서 츠비는 자신이 아끼는 영화가 시작되는 것을 지켜보았다. 이 순간 그는 깊은 공동체 의식에 감싸였다. 그는 그저 구경꾼이 아니라 공동의 기억과 경험이 짜낸 생생한 태피스트리에 엮여 든 없어서는 안 될 한 가닥이었다.
이 절에서 다루는 프로토콜 가운데 어느 것도 결제와 상거래를 돕는 새로운 접근법만큼 언론과 정책의 관심을 받지 못했다는 사실은 현대 세계가 얼마나 상업적인지를 잘 보여준다. 암호화폐는 지난 10년 동안 가장 주목받은 기술 중 하나였다. 하지만 그보다 조금 덜 떠들썩했을 뿐 훨씬 널리 채택된 것은 정부와 그 밖의 공공 결제 혁신들이다. 인도, 브라질, 싱가포르 같은 곳에서 정부 신원을 활용하는 즉시 결제 기술, 중앙은행 디지털화폐(CBDC), 중화인민공화국(PRC)에서 쓰는 것과 같은 규제된 상호운용형 디지털 결제 시스템이 그 예다. 아직 보편적으로 채택되거나 상호운용되는 수준과는 거리가 멀지만, 새로운 세대의 결제 시스템은 전 세계 많은 사람의 삶에 점점 더 널리 퍼지고 있으며, 디지털 공간에서의 결제를 과거 현금이 가능하게 했던 것만큼, 또는 그보다 더 쉽게 만들고 있다.
그러나 여러 면에서 이런 노력이 비교적 빠르게 성공했다는 사실 자체가 지금까지의 진전이 얼마나 실망스러운지를 보여주는 증상이다. 현금은 아마 디지털 이전 시대의 가장 "멍청한" 기술 중 하나일 것이다. 대체로 익명인 추상화된 계좌들 사이를 오가는 단일하고 균질한 물질일 뿐이다. 이 기본 기능을 디지털로 재현하기가 훨씬 어렵다는 것이 드러났고 그래서 최근의 진전은 중요하지만, 이는 예컨대 하이퍼텍스트가 이전의 글쓰기로 가능했던 것을 개선한 것처럼 디지털 기술이 가능하게 한 혁명적 기법은 아니다. 이 장에서는 지금까지의 진전을 정리하고, 온라인 상거래에 대한 더 높은 열망과 비교해 전통적 화폐가 지닌 한계를 논의한 뒤, 최근의 진전을 바탕으로 디지털 상거래에 대한 더 ⿻적인 비전을 가능하게 할 방법을 살펴본다.
전통적 결제
화폐의 초기 역사는 최근 많은 연구의 주제였고 이에 대해서는 아래에서 다시 다루겠지만, 대부분의 사람은 화폐라는 개념을 손에서 손으로 건네지는 토큰이나 지폐 형태의 통화와 연결 짓고, 다른 형태의 화폐는 이 더 기본적인 개념을 추상화한 것으로 여긴다. 이런 "교환 화폐"는 바빌론, 인도, 중국의 초기 문명으로 거슬러 올라가며, 기원전 1천년기에는 점점 청동, 은, 금 같은 귀금속에 기반하게 되었다.1 이 금속들의 내구성과 희소성, 그리고 그 가치에 대한 폭넓은 믿음 덕분에 다양한 재화와 서비스의 대가로 널리 받아들여졌다.
그러나 이 성질들 가운데 귀금속에만 해당하는 것은 없었고, 귀금속을 통화로 쓰면 무기, 기계, 장식 같은 더 실용적인 용도에 쓸 몫이 줄어들었다. 그래서 많은 사회가 귀금속을 직접 쓰는 대신, 희소하게 만들 수 있지만 그 자체로는 쓸모가 없는 다른 가치 표상으로 옮겨 갔다. 상업 영수증, 은행권, 그리고 "법정 통화"로 지정되어 액면가대로 받아들이도록 의무화된 정부 발행 지폐 등이 그것이다.
이와 밀접하게 연결된 것이 은행의 발전이다. 은행은 요구가 있으면 돌려주겠다고 약속하고 통화와 기타 귀중품을 보관했으며, 이 예금을 다른 사람에게 빌려주는 자금으로 썼다. 은행이 예금 전체를 한꺼번에 돌려달라는 요구를 받는 일은 드물기 때문에, 은행은 보유한 예금보다 더 많이 빌려주기 시작했다. 이로써 "부분 지급준비 은행 제도"가 생겨났고 은행은 새로운 화폐를 만들어 내는 원천이 되었다. 이것이 낳는 뱅크런의 뻔한 위험은 여기서 집중해 다룰 여유가 없지만, 이 때문에 화폐 창출 과정을 통제하고 은행 붕괴를 막는 "중앙은행"의 역할이 자연스럽게 생겨났다.
20세기 초가 되자 화폐의 압도적 다수는 통화(종이든 아니든)가 아니라 계좌 형태로 보유되었다. 액면 단위가 고정되어 있고 부피가 크기 때문에 통화는 비교적 소액 거래에만 효과적이다. 통화와 나란히, 어쩌면 통화보다 먼저, 금액을 유연하게 정할 수 있는 은행 계좌 간 지정 이체가 발전했는데, 오늘날 흔히 "수표"라고 부르는 것이다. 20세기 중반에는 수표가 (총액 기준으로) 자금 이체의 지배적 수단이 되었다. 수표는 예나 지금이나 다양한 형태로 존재하며, 어떤 것은 은행 간 정보 교환에 더 많이 의존하고 어떤 것은 현금과 더 비슷하게(무조건적이고 수취인이 정해지지 않은 가치 이전으로) 작동한다.
물론 수표에는 익숙한 단점이 있다. 작성하는 데 시간이 걸리고, 결제하려면 물리적으로 이곳저곳 보내야 해서 느리다. 19세기 후반부터 일부 상점은 단골손님에게 "외상 계좌"를 나타내는 토큰을 발급하기 시작했고, 에드워드 벨러미(Edward Bellamy) 같은 유토피아 작가들은 모든 결제를 한두 장의 가벼운 카드로 처리하는 세상을 상상하기 시작했다.2 1928년에는 신용카드의 초기 전신인 차가플레이트(Charga-Plate)가 운영을 시작했다.3 이후 30년에 걸쳐 "지금 사고 나중에 지불하는" 카드 사용은 먼저 항공업계를 통해, 나중에는 외식업을 통해 점차 확대되었다.4
1958년 뱅크 오브 아메리카는 뱅크아메리카드(BankAmericard)를 출시했다. 이것은 오늘날 우리가 알아볼 수 있는 형태의 최초로 성공한 현대적 신용카드가 되었고, 결국 미국 전역의 다른 은행들에, 이어서 전 세계에 라이선스되었다.5 이 시스템은 1973년 비자(Visa)의 초대 CEO 디 호크(Dee Hock)의 주도로 전산화되어 거래 시간이 줄었고, 마그네틱 띠가 처리를 수월하게 했다. 1976년 모든 뱅크아메리카드 라이선스 보유 은행이 비자라는 공동 브랜드 아래 하나로 뭉쳤고, 은행 간 계약 네트워크를 관리하는 은행 컨소시엄으로 조직되었다. 1980년대에는 전자 가맹점 단말기 덕분에 카드를 받는 곳이 점점 넓어지고 처리 속도도 빨라졌으며, 2000년대에 칩과 PIN이 널리 도입되면서 이 흐름은 더욱 가속되었다.
수표 결제 시스템은 1970년대 자동어음교환소(ACH)가 개발되면서 데이터베이스와 통신 네트워크를 활용하기 시작했다. ACH는 은행 계좌 간의 대량 입금 및 출금 거래를 차액 결제 방식으로 일괄 처리한다. 이 시스템은 정부가 사람들(공무원, 연금 수급자)에게 하는 지급, 고용주의 직원 급여 지급, 기업 간 지급, 소비자의 은행 대상 지급(주택담보대출 상환), 그리고 한 은행 계좌에서 다른 계좌로 이루어지는 그 밖의 거래를 뒷받침한다. 최초의 ACH인 BACS는 1968년 영국에서 운영을 시작했고, 미국에서는 샌프란시스코 연방준비은행이 운영한 최초의 ACH가 1972년에 거래 처리를 시작했다. 2012년에는 ACH 시스템이 98개에 이르렀다.6
전자 이체가 이처럼 빨라지자 은행들은 국제 송금 방법을 고민하게 되었고, 1973년 함께 모여 국제은행간통신협회(SWIFT)를 만들었다. 모든 은행이 공동으로 소유하고 운영하는 협동조합이다. SWIFT는 "거래에 관여하는 금융기관들 사이에서 결제 지시를 담은 메시지를 전달하는 매개체"다.7 2018년에는 고액 국경 간 결제의 약 절반에 관한 메시지가 이 네트워크를 거쳤다.8
대략 지난 10년 전까지는 이런 시스템들의 조합이 대부분의 거래를 감당했다. 물리적으로 가까운 곳의 소액 거래에는 현금과 결제 카드가 섞여 쓰였고, 해외 송금에는 전신 송금이 쓰였으며, 고액 거래는 주로 ACH를 통해, 그보다 적게는 전신 송금과 수표를 통해 흘러갔다. 이 시스템들은 모두 인터넷이 등장하기 전에 만들어졌고, 어느 것도 인터넷의 도달 범위, 속도, 유연성에 미치지 못한다. 결제 카드는 전통적으로 온라인에서 쓰기 번거롭고 안전하지 않았으며, 현금은 쓸모가 없었고, ACH는 너무 느렸다(보통 3일). 그러니 릭, 팀 버너스리(Tim Berners-Lee), 넬슨 등이 인터넷 초기 발전에서 빠진 핵심 기능 중 하나로 네이티브 결제 시스템을 꼽은 것은 놀랄 일이 아니다. 지난 15년 동안 이 공백을 메우려는 다양한 시도가 있었다.
디지털 화폐와 프라이버시

그중 가장 먼저 등장해 가장 큰 관심을 끈 것은 2008년의 비트코인과 이후 2010년대에 나온 여러 "암호화폐"였다.9 이 시스템들은 앞 장에서 논의한 것과 같은 분산원장기술(DLT)을 내부에서 생성된 금융 구조와 결합해, 거래를 추적하는 검증된 기반을 만들었다. 먼저, 이들은 인간 참여자를 파악하는 신원 시스템 대신 어떤 자원에 대한 통제권을 증명하는 프로토콜(예컨대 강력한 컴퓨터가 있어야 풀 수 있는 퍼즐을 푸는 "작업 증명" 프로토콜)을 써서 약탈적 참여자를 막았다. 이것은 참여에 대한 효과적인 금융적 거름망이 되었다. 한편으로 이들은 "정직한" 참여자(거래 기록이 다른 이들의 기록과 일치하는 참여자)에게 자기 계좌로 가는 거래를 포함시키는 방식으로 생성한 "코인"을 보상으로 주었다. 그 밖에 원장은 어떤 참여자에게나 공개되어 있었고, 이로써 개인이 여러 다른 식별자를 가질 수 있는 가명 계좌로 이루어진, 순전히 금융적인 전 지구적 원장이 만들어졌다.
비트코인의 초기 성공이 관심과 흥미를 불러일으킨 데는 적어도 세 가지 이유가 있었다.
- 앞서 말한 디지털 결제 분야의 공백을 메우는 듯 보였고, 비교적 쉬운 국경 간 송금을 가능하게 했다.
- 중앙화된 신원 및 권한 부여 시스템 없이 운영되는 대규모의 "중요한"(실제 금융적 결과가 따르는) 온라인 애플리케이션의 첫 사례 중 하나였다.
- 금융 구조와 희소성 때문에 코인 가치가 빠르게 오를 수 있었고, 실제로 이후 15년 동안 여러 차례 그렇게 올라 막대한 부와 투기, 관심을 낳았다.
많은 정부와 주류 기업 행위자들은 첫 번째 요점의 중요성은 인정했지만, 탈중앙화는 대체로 불필요하거나 낭비라고 보았고 암호화폐를 둘러싼 투기는 경박하고 잠재적으로 시장을 불안정하게 할 거품으로 여겼다. 이는 디지털 시대에 맞게 결제 시스템을 다시 구상하려는 여러 노력을 자극했다. 가장 야심 찬 시도는 "중앙은행 디지털화폐"였다. 수십 개국, 특히 아프리카와 아시아에서 출시되거나 시범 운영되었고, 다른 많은 나라에서도 검토되고 있다. 중앙은행 디지털화폐는 중앙은행에 대한 디지털 형태의 통화 같은 청구권을 만들어 냄으로써 암호화폐 흐름에 가장 직접적으로 대응한다.
그러나 지난 수십 년 동안 통화를 보유하고 거래하는 모습이 많은 사람에게 화폐의 대표적 이미지가 되었지만, 앞뒤에서 살펴보는 설명들은 이것이 인류 역사에서 다소 예외적인 일일 수 있음을 시사한다. 미디어 학자 라나 스워츠(Lana Swartz)가 『새로운 화폐(New Money)』에서 강조했듯, 상거래는 _채무_를 주고받고 이를 부분적으로 지역 단위에서 기록하는 일에 더 많이 의존해 왔다.10 그러니 지난 10년 동안 가장 널리 채택된 결제 혁신 가운데 일부가 "통화" _자체_를 만드는 것보다는 처리 방식과 계좌 이체를 바꾸는 형태를 띠었다는 것은 그리 놀랍지 않을 것이다.
흥미롭게도 이런 깨달음은 초기 주요 온라인 결제 수단 중 하나인 페이팔(PayPal)로 알려지게 된 회사의 서비스가 발전한 과정과 닮았다. 페이팔은 원래 창업자 맥스 레브친(Max Levchin), 루크 노섹(Luke Nosek), 피터 틸(Peter Thiel)이 새로운 디지털 통화로 구상했지만, 곧 인터넷에 맞는 결제 처리업체로 방향을 틀었다.11 비트코인이 초기에 성장한 뒤로 빠르고 저렴한 여러 민간 결제 처리업체가 시장에 들어왔다. 스퀘어(Square)와 스트라이프(Stripe)(기업 대상), 벤모(Venmo)(좀 더 가벼운 개인 간 거래 대상)가 그 예로, 모두 비트코인이 출시된 직후 몇 년 사이에 미국에서 설립되었다. 더욱 인상적인 것은 아마도 중화인민공화국에서는 위챗페이(WeChat Pay)를 통해, 나머지 아시아에서는 라인페이(Line Pay)를 통해 매우 저렴한 소셜 결제가 빠르게 퍼진 일일 것이다. 뒤이어 애플, 아마존, 구글 같은 서구 최대 기술 플랫폼들이 제공하는 비슷한 서비스들이 빠르게 나왔다.
이런 서비스를 더 저렴하고 포용적으로 제공하기 위해, 특히 미국과 중국 기반 서비스가 충분히 닿지 않는 시장에서, 개발도상국의 몇몇 주요 정부가 공공이 지원하는 즉시 결제 서비스를 만들었다. 2014년 싱가포르의 FAST 시스템, 2020년 브라질의 픽스(Pix) 시스템, 2016년 인도의 통합결제인터페이스(UPI)가 그것이다. 미국조차 2023년 페드나우(FedNow)로 그 뒤를 따랐다. 국제적 상호운용에는 아직 상당한 장애물이 남아 있지만, 디지털 채널을 통해 온라인과 대면으로 즉시 결제를 하는 데 있던 당장의 공백은 메워졌다는 공감대가 커지고 있다.
그러나 이 분야에 대한 관심이 꺾이지 않고 최근 코인 가치가 유지되는 것에서 보듯, 암호화폐가 제기한 도전은 그렇게 쉽게 정리되지 않는다. 경제학자 케네스 로고프(Kenneth Rogoff)처럼 제재 체제를 옹호하고 금융 범죄와 싸우는 이들이 반긴 현금의 쇠퇴를, 프라이버시 옹호자와 시민적 자유주의자들은 한탄해 왔다. 이들은 사적 결제가 무너지면 개인 사용자가 결제 방식을 고를 때 고려하지 못하는 체계적 영향이 생긴다고 주장한다.12 자원이 풍부한 분석가들이 가명 계좌의 통제자를 밝혀내기가 점점 쉬워지면서, 흔히 내세우던 비트코인의 프라이버시 이점은 대체로 환상으로 드러났다.13 그런데도 프라이버시 기술에 대한 관심은 이 분야의 주된 초점이 되었고, 지캐시(Zcash) 같은 고도로 사적인 통화와, 다른 통화 위에서 작동하는 토네이도 캐시(Tornado cash) 같은 "믹서" 서비스의 개발을 자극했다. 이들은 프라이버시와 법적 책임 사이의 상충 관계를 둘러싼 논란을 불러일으켰고, 일부 관할권에서는 정부가 여러 프라이버시 기능을 강제로 차단하는 조치로 이어졌다. 이런 갈등은 디지털 결제 시스템의 매끄러운 국제적 상호운용을 이루기 어려운 근본 원인이기도 했다. 어느 나라가 어떤 활동을 감시하고 규제할 수 있느냐를 두고 나라들이 다투기 때문이다.
이런 도전 가운데 상당수는 정체성 장에서 강조했던, 흔히 "프라이버시"라는 이름이 붙는 문제들을 잘못 규정하는 것과 같은 종류의 오류에서 생긴다. 한편으로는 금융 거래가 부적절한 감시로부터 보호되어야 한다는 데 폭넓은 합의가 있다. 다른 한편으로는 적절한 견제와 균형이 있다면 범죄 활동을 도운 개인과 조직에 책임을 물을 수 있어야 한다는 데에도 비슷하게 폭넓은 합의가 있다. 이 둘을 어떻게 조화시킬 것이냐는 질문은 본질적으로 앞 장에서 다룬 질문과 같다. 다양한 정보 공동체가 각자의 온전성을 지키면서 어떻게 부분적으로 상호운용할 수 있는가?
결국 금융 거래는 결코 순전히 사적일 수 없다. 거래에는 언제나 여러 당사자가 관여하고, 거래의 유입이 경제 환경에 영향을 미치는 공동체 안에서는 적어도 부분적으로 다른 사람들에게 감지된다. 그렇다면 목표는 프라이버시라기보다 맥락적 온전성이다. 즉 이 정보가 다른 공동체에 중요하고 널리 인정되는 파급 효과를 미치지 않는 한(바로 신의성실 의무, 금융 및 기업 윤리, 그리고 필요할 경우 법 집행이 포착하려는 것) 영향받는 공동체 안에 머물도록 보장하는 것이다. 그리고 만약 그런 파급 효과가 있다면, 공동체는 자기 문화가 그처럼 외부에 해로운 활동을 뒷받침하지 않도록 하거나, 외부의 주장이 부당하다면 그런 활동을 뒷받침할 권리를 옹호할 책임이 있다.14 ⿻ "견제와 균형"의 핵심은 이런 외부 감시가 비대칭적으로 외부에서 강요되는 것이 아니라, 관련 공동체들이 이를 부분적으로 인지하고 관여해야 한다는 데 있다.
그러나 감시는 대출 모임에서 국가에 이르기까지 여러 종류의 공동체가 이런 맥락에 맞는 금융적 자유를 만들기 위해 떠맡아야 할 책임의 시작일 뿐이다. 단순한 관음증에 그치는 감시는 드물다. 감시는 오히려 사기에서부터 국제법을 어긴 침략자와의 거래(제재)에 이르는 다양한 금융 범죄를 막으려는 것이다. 이런 극적인 위반 말고도, 여러 거래가 거래 당사자가 아닌 사람들에게 정당하게 중요하다. 마약과 무기 판매, 다른 빚을 갚을 누군가의 능력에 부담을 주는 미신고 부채를 지는 일, 과세 대상 판매 등이 그렇다. 이 모든 것은 익명적이고 책임을 지지 않는 현금의 이미지도, 정부가 계좌를 중앙에서 통제하는 방식도 상업적 신뢰의 ⿻ 시스템을 이해하는 데 충분하지 않은 이유를 보여준다.
통화의 역사와 한계
더 ⿻적인 대안을 상상하려면 화폐의 역사, 그리고 애초에 화폐가 왜 생겨났는지로 돌아가야 한다. 고(故) 인류학자이자 역사가 데이비드 그레이버(David Graeber)는 이 제도에 관한 설명에서 R. G. 호트리(R. G. Hawtrey), 제프리 잉엄(Geoffrey Ingham), L. 랜들 레이(L. Randall Wray), 새뮤얼 A. 체임버스(Samuel A. Chambers) 같은 대표적 화폐 연구자들의 견해를 정리하며, 화폐가 생기기 훨씬 전부터 사회는 호혜성의 규범 아래 서로에게 이로운 다양한 협력을 해 왔다고 주장했다.15 이런 협력은 공식적인 "가치"로 수량화되는 일이 드물었고, 단순한 양자 간 호의 교환을 넘어서는 다양한 논리를 따랐다. 예를 들어 사냥꾼이나 연장자가 마을에 베푼 공동체 봉사는 공동체 전체를 그들에게 "빚진" 상태로 만들 수 있었고, 그래서 그들에게 선물하는 것이 관습이 되었다. 이런 전통의 풍부함과 다양성 때문에 이를 수량화하는 것은 부자연스러웠지만, 그만큼 정체성과 인격 장에서 논의한 약 150명의 가까운 관계라는 던바의 수를 넘어 확장하기도 어려웠다.
협력과 교환이 더 먼 거리, 더 긴 시간, 더 큰 집단으로 확장되자, 그 복잡성을 관리하려면 진 빚과 준 가치를 수량화하고 기록해야 했다. 초기의 그런 기록은 제공된 재화나 서비스의 관점에서 빚의 세부 내용을 기록하려 했던 것으로 보이지만, 이 역시 금방 감당할 수 없게 되었고, 기록을 단순화하기 위해 공통의 수량 단위가 쓰이면서 최초의 "통화" 개념이 생겨났다. 교환 매개체, 은행과 은행권, 그리고 앞서 논의한 다른 여러 형태의 화폐는 이런 기록을 더 쉽게 옮길 수 있게 하는 방법으로 성장했다. 그러니 "신용"이 "현금"보다 더 근원적이었다.
그런데 통화가 전근대 정보 기술의 한계에 대처하기 위한 단순화로 생겨났다면, 오늘날에는 훨씬 더 잘할 수 있지 않느냐는 질문이 자연스럽게 나온다. 거래와 그 밖의 가치 창출 형태에 대해 더 많이 기록하는 것은 오늘날 가능할 뿐 아니라 대부분의 전자 상거래에서 일상적인 일이다. 이 모든 것을 화폐 이전으로 환원하는 것은 더 이상 필요한 단순화가 아니라, 낡은 역사적 의례를 그대로 투사하는 일이다.
사회적으로 먼 거리에서 신뢰를 녹여 이어 주는 용매로서 화폐가 하는 역할도 오늘날에는 그다지 중요하지 않다. 경제학자들이 화폐 기반 교환의 장점을 설명할 때 가장 흔히 드는 이야기는 "욕구의 이중 일치"다. A는 B가 원하는 것을 갖고 있지만, B는 그 대가로 A에게 직접 줄 것이 없을 수 있다. 화폐가 있으면 이들은 전체 집단을 다 모으지 않고도 A가 원하는 무언가를 가진 C에게 재화나 서비스를 쉽게 제공할 수 있다. 그러나 이런 "교환 순환"의 필요를 피하게 해 주는 화폐의 역할은 시대에 뒤떨어졌다. 실제로 현대의 계산 능력 덕분에 교환 순환을 수행하는 비용이 낮아졌기 때문에, 오늘날 경제학자들은 다양한 맥락에서 화폐에 의존하지 않고 "교환 순환" 알고리즘을 직접 일상적으로 사용한다.16
마찬가지로 정체성과 인격 장에서 언급했듯, 미래에 다시 교환할 가능성이 낮았던 시절에는 먼 땅의 누군가에게 나중에 선물하겠다는 약속 대신 금처럼 널리 가치를 인정받는 토큰을 건네야 했을 수 있다. 그러나 오늘날 그런 약칭은 훨씬 덜 중요하다. 모든 사람이 여섯 단계 안에서 사회적으로 연결되어 있고 관계적 신뢰를 기록하는 일이 계산상 아주 간단해졌으니, 이제는 관계의 사슬 속 개인 간 "빚"을 직접 활용하는 것이 자금을 이체하는 것만큼이나 쉬울 것이다. 이 빚의 네트워크는 다른 사람의 평판을 계산하는 데도 쓸 수 있다.17
이런 새로운 능력을 활용하는 것이 의미 있는 무언가를 더하느냐는 질문이 자연스럽게 나온다. ⿻ 상거래와 신뢰의 응용에 대한 자세한 논의는 이 책의 다음 부로 미루겠지만, 화폐가 부여하는 신뢰와 영향력을 적절히 배분하는 데 이런 정보가 왜 중요한지 상상하기는 어렵지 않다. 지역 공동체 곳곳에 작은 도움을 많이 베풀었지만 공동체 밖과는 거의 교류하지 않은 미혼인 사람과, 가족과 직업에 깊이 헌신하지만 대도시에서 가족 밖 사회적 연결이 거의 없는 사람은 적절한 사회적 호의의 모습이 매우 다르다. 이 두 사람은 같은 "정도"의 사회적 존중을 받을 자격이 있을지 모르지만(그런 것을 수량화하는 일이 애초에 유용하다면), 그 존중의 종류는 아주 다르다. 예컨대 전자는 자기 공동체에서 시민적 또는 정치적 지도자로 훨씬 더 그럴듯하고, 후자는 직업적 존중과 어느 정도의 물질적 안락을 누릴 자격이 자연스럽게 있을 것이다.
더 나아가 흔히 화폐의 타당성을 정당화해 온 경제 이론 자체도 사회적 현실에 적용하면 이 직관을 뒷받침한다. 잘 연구된 특정 조건에서는 개인이 보유한 화폐만으로 가치 창출을 추적하기에 충분하다. 그러나 이 조건이 성립하려면 모든 재화가 사적이어야 하고(모든 것을 한 개인이 소비할 수 있으며, 다른 사람이 소비하면 그 사람은 소비할 수 없다), 생산이 "준모듈적(submodular)"이어야 한다. 즉 사람이나 자산을 한데 묶으면 각자 따로 생산할 수 있는 것의 합보다 적게 생산해야 한다(전체가 부분의 합보다 작다). 반대로 소비가 적어도 부분적으로 사회적이고 생산이 초모듈적일 수 있다면, 화폐는 가치를 추적하는 데 형편없거나 아예 가망 없는 방법이다.
오픈소스 소프트웨어(OSS) 프로젝트가 그 예다. 여러 개인의 협업은 흔히 개인이 혼자 할 때보다 더 큰 가치를 만든다. 초모듈적 생산이다. 그리고 그 결과물은 복제되어 많은 사람에게 효용을 준다. 사회적 소비다. 이런 상황에서는 화폐 기반 관리가 잘 작동하지 않는다. 두 사람이 협업해 가치를 만드는데 두 사람의 행동이 모두 필요한 상황을 생각해 보자. 만들어진 가치를 이 기여자들 사이에 나눌 단순하거나 자명한 방법은 없다. 만들어진 가치는 근본적으로 공동의 것이다. 게다가 두 참여자가 여러 공동 프로젝트를 할 수 있다면, 무엇을 우선할지는 두 사람 모두의 선호에 달려 있다. 그래서 선택은 근본적으로 집단적이며, 상거래보다는 투표에 가까운 논리가 필요한 결정이 된다.18
더 넓게 보면, 사회학자들이 폭넓게 기록해 왔듯 사회적 영향력은 실제로 이런 더 풍부한 방식으로 작동한다. 사람들은 다양한 맥락에서 투표하고, 존중과 권위를 얻고, 평판을 쌓는다. 의사의 가운, 운동선수의 위상, 권위 있는 학술 논문에 주어지는 상 등이 그렇다. 이 모두는 영향력의 원천이며, 이를 높이 평가하는 이들의 존중을 이끌어 내고, 이런 지위의 표지를 지닌 사람이 그렇지 않은 사람은 할 수 없는 일을 이룰 수 있게 해 준다.
물론 이런 시스템이 상업 영역과 완전히 분리된 것은 아니다. 리더십, 고결함, 기술에 대한 평판은 (때로) 돈으로 바꿀 수 있다. 예를 들어 위신을 지닌 사람을 내세워 광고를 하거나, 그 사람에게 접근하는 데 요금을 받거나, 신뢰를 이용해 그것을 활용하는 상업 기업을 세울 수 있다. 그러나 이런 전환은 어느 것도 단순하거나 선형적이지 않다. 실제로 누군가가 자기 사회적 지위를 직접 "파는" 것으로 보이면, 이를테면 "변절"이나 "부패"로 보이면, 그 지위는 금세 무너질 수 있다. 따라서 "판매"와 "전환"이라는 가장 단순한 개념은 화폐가 이런 다른 "상징적 매체"와 상호운용하도록 하는 효과적인 방법이 아닌 것이 분명하다. 그래서 화폐는 이런 다른 시스템을 수량화하고, 투명하게 하고, 규모를 키우는 방법으로는 거의 쓸모가 없다. 그렇다면 질문은 더 ⿻적인 가치 시스템이 이 한계를 어떻게 극복할 수 있느냐이며, 이제 이 질문으로 넘어간다.
⿻ 화폐
암호화폐의 탈중앙화를 두고 큰 흥분이 있었지만, 보편성을 지향하는 통화는 어떤 것이든 본질적으로 고도로 중앙화되어 있다는 중요한 의미가 있다. 모든 사람이 같은 대상에 가치를 부여하게 함으로써 신뢰와 협력을 만들어 내기 때문이다. 더 ⿻적인 접근법은 정체성과 인격 장에서처럼, 거기서 제시한 생각과 대략 나란한 방식으로 탈중앙형/다중심형 구조나 분산형 구조 중 하나를 따를 수 있다.
다중심형 구조에서는 단일한 보편 통화 대신 다양한 공동체가 제한된 영역에서 쓸 수 있는 자체 통화를 갖는다. 주거나 교육 바우처, 축제의 놀이기구 이용권, 대학 내 여러 매점에서 음식을 살 수 있는 학내 크레딧 등이 그 예다.19 이런 통화들은 부분적으로 상호운용할 수 있다. 예를 들어 같은 도시의 두 대학이 서로의 식권 프로그램 간 교환을 허용할 수 있다. 그러나 보유자가 공동체의 동의 없이 공동체 통화를 더 넓은 통화로 파는 것은 규칙에 어긋나거나 어쩌면 기술적으로 불가능할 것이다.20 실제로 이런 다양한 통화 실험이 쏟아져 나온 것, 그중 일부는 비슷한 의도를 지녔던 것이 당시 『비트코인 매거진(Bitcoin Magazine)』 필자였던 비탈릭 부테린(Vitalik Buterin)이 이런 실험을 위한 플랫폼으로 이더리움을 구상하게 된 계기였다. 다만 안전한 신원 확보의 어려움이 공동체 통화 실험을 제약해 왔는데, 계정을 팔아 금지된 이전에 대한 통제를 우회하기가 너무 쉽기 때문이다.21
이런 공동체 통화는 이 책을 만드는 데 중심적인 역할을 했다. 우리는 이 책 뒷부분에서 논의할 방식으로 그것을 사용해 기여를 측정하고, 기여자들이 본문 변경의 우선순위를 정하고 승인하는 집단적 결정을 내릴 수 있게 했다. 그러나 앞 장의 도구들을 활용하는 가장 정교한 잠재적 접근법 일부는 사용하지 않았다. 예를 들어 앞으로는 공동체 통화를 맥락적으로 온전한 체인에 기록해, 보유자가 공동체 밖의 사람들에게 자신이 얼마나 보유하고 있는지 보여줄 수 없게 함으로써 그 통화를 더 넓게 쓰기 어렵게 만들 수 있을 것이다.
분산형 접근법은 수많은 공동체 통화의 집합보다도 더 나아가, 통화를 개인 간 빚과 신뢰의 직접적 표현으로 완전히 대체할 것이다. 이런 시스템에서는 사람들이 재화나 서비스의 대가로 지불을 받는 대신, 사실상 자신에게 신세 진 사람에게 "신세를 갚아 달라고" 요청한다. 내게 신세 진 것이 없는 사람에게서 무언가가 필요하다면, 정체성 장에서 논의했듯 "진 신세"의 네트워크에서 여섯 단계 분리의 원리를 활용하면 된다. 이런 신세의 여러 잠재적 경로를 계산할 수 있고, 누군가가 얻을 수 있는 "신용"의 총량은 네트워크의 두 지점 사이에 흐를 수 있는 "최대 유량"(maxflow)을 구하는 고전적인 컴퓨터 과학 알고리즘으로 계산할 수 있다. 커피 한 잔을 사려는 사람이 즉석에서 이런 계산을 하기는 분명 비현실적이지만, 컴퓨터 네트워크에게는 아주 간단한 일이다. 주로 보편적으로 대체 가능한 통화로 가치를 수량화하는 방식에 대해, 이처럼 더 풍부하고 사회에 뿌리내린 대안을 지원하는 일은 점점 손에 닿을 듯 보인다. 다양한 사회적 통화(좋아요, 친구, 네트워크 중심성, 인용 등)는 미래 협력을 위한 훨씬 더 풍부한 기반이 될 수 있는 것의 첫 사례들을 보여준다.22
물론 이것은 널리 채택된 프로토콜의 뒷받침이 있어야만 가능하다. 앞 장에서 논의한 것을 확장해 공동체 원장의 형성과 검증을 돕는 프로토콜, 그리고/또는 TCP/IP가 정보 패킷을 전송했듯 신뢰와 "빚"을 먼 거리까지 네트워크로 전송하도록 돕는 프로토콜 말이다. 앞서 언급한 트러스트 오버 IP 재단(Trust Over IP Foundation) 같은 오픈소스 및 인터넷 실무 위원회와 홀로체인(Holochain) 같은 스타트업이 지향하는 바가 이것이다. 기본적이고 품질 높은 디지털 네이티브 결제 시스템을 구축하는 중요한 작업을 넘어, 이 책의 나머지 상당 부분에서 논의할 ⿻ 시장과 협력을 떠받칠 수 있는 것은 바로 이 차세대의, 진정으로 네트워크화된 ⿻ 상업적 신뢰 시스템이다.
⿻ 사회의 상거래
먼 사회적 거리를 가로질러 신뢰, 신용, 가치를 확립하는 일은 앞서 설명한 신원 시스템과, 다음 장에서 집중적으로 다룰 계약 및 자산 사용 시스템 모두의 핵심에 있다. 신원 시스템은 누군가가 제3자에 대해 하는 주장을 신뢰하고 신용하는 일에 관한 것이다. 잘 모르는 사람의 그런 주장을 얼마든지 받아들이는 사람은 치명적인 공격에 노출될 수 있다. 반면 덜 신뢰할 만한 출처의 주장이라도 비교적 중요하지 않은 문제에 관한 것이라면 받아들여도 그리 위험하지 않다. 그러므로 신원 시스템에서 검증자 네트워크가 확립하는 신뢰는 _양적_이며, 네트워크 안에서 신뢰를 수량화하고 그 신뢰를 저버렸을 때의 결과를 수량화하는 데 달려 있다. 바로 여기서 설명한 종류의 시스템이다. 동시에 이런 시스템은 앞 장들에서 발전시킨 정체성과 결사의 기술에 분명히 의존한다. 여기서 설명한 상업적 관계의 네트워크를 이루는 공동체와 사람들의 정의와 정보 구조를 떠받치는 것이 그 기술들이기 때문이다. 그리고 이제 살펴보겠지만, 이 모든 것은 디지털 시대의 핵심 자산인 연산, 저장 공간, 데이터를 함께 사용하고, 이에 대해 계약하고, 이를 활용해 사업을 하는 데 결정적이다. 이런 생각은 아프리카 공동체들에게 특히 흥미로울 것이다. 아프리카에서는 신뢰에 기반한 ⿻ 오픈소스 사회 시스템이 모바일 및 디지털 기술과 맞물리며 모바일 머니라는 개념을 자생적으로 발명했고, 대륙이 신원 확인 시스템의 공백과 씨름하는 가운데서도23 아프리카에서 급성장하는 핀테크 산업의 흐름을 이끌었다.24
각주
- Glyn Davies, A History of Money (Cardiff, UK: University of Wales Press, 2010). ↩
- Edward Bellamy, Looking Backward (Boston, Ticknor & Co., 1888). ↩
- 어드레서그래프(Addressograph)와 군인 인식표 시스템과 관련된 64mm × 32mm 크기의 직사각형 금속판이었다. 각 상점에서 종이 장부에 손으로 기록하던 후선 부기 업무를 빠르게 하고 옮겨 적는 과정의 오류를 줄였다. ↩
- 1934년 아메리칸 항공은 항공 여행 카드(Air Travel Card)를 내놓았다. 승객은 자기 신용을 담보로 항공권을 "지금 사고 나중에 지불"할 수 있었고, 카드를 받는 항공사 어디서든 15퍼센트 할인을 받았다. 1940년대에는 미국의 주요 항공사가 모두 17개 항공사에서 쓸 수 있는 항공 여행 카드를 제공했다. 고객이 같은 카드로 여러 가맹점에 지불한다는 개념은 1950년 다이너스 클럽(Diners Club)의 창업자 랠프 슈나이더(Ralph Schneider)와 프랭크 맥나마라(Frank McNamara)가 여러 카드를 하나로 통합하면서 확장되었다. ↩
- 뱅크 오브 아메리카가 프레즈노를 고른 것은 주민의 45%가 이 은행을 이용했기 때문이다. 프레즈노 주민 6만 명에게 한꺼번에 카드를 보냄으로써 은행은 가맹점들이 카드를 받도록 설득할 수 있었다. ↩
- “Global Payment Systems Survey (GPSS),” World Bank, January 26, 2024. https://www.worldbank.org/en/topic/financialinclusion/brief/gpss#:~:text=The%20Global%20Payment%20Systems%20Survey%20%28GPSS%29%2C%20conducted%20by. ↩
- Susan Scott, and Markos Zachariadis, The Society for Worldwide Interbank Financial Telecommunication (Swift): Cooperative Governance for Network Innovation, Standards, and Community, (New York, NY: Routledge), pp. 1, 35, doi:10.4324/9781315849324. ↩
- Martin Arnold, “Ripple and Swift Slug It out over Cross-Border Payments,” Financial Times, June 6, 2018, https://www.ft.com/content/631af8cc-47cc-11e8-8c77-ff51caedcde6. ↩
- Satoshi Nakamoto, "Bitcoin: A Peer-To-Peer Electronic Cash System" (2008) at https://assets.pubpub.org/d8wct41f/31611263538139.pdf. Vitalik Buterin, "A Next-Generation Smart Contract and Decentralized Application Platform" (2014) at https://finpedia.vn/wp-content/uploads/2022/02/Ethereum_white_paper-a_next_generation_smart_contract_and_decentralized_application_platform-vitalik-buterin.pdf. ↩
- Lana Swartz, New Money: How Payment Became Social Media (New Haven, CT: Yale University Press, 2020). ↩
- 오늘날의 페이팔은 원래의 페이팔이 일론 머스크(Elon Musk), 해리스 프리커(Harris Fricker), 크리스토퍼 페인(Christopher Payne), 에드 호(Ed Ho)가 세운 X.com과 합병한 것이다. X.com이라는 이름은 지금 머스크가 트위터의 후신으로 되살리고 있다. ↩
- Kenneth S. Rogoff, The Curse of Cash (Princeton, NJ: Princeton University Press, 2016). ↩
- Alyssa Blackburn, Christoph Huber, Yossi Eliaz, Muhammad S. Shamim, David Weisz, Goutham Seshadri, Kevin Kim, Shengqi Hang and Erez Lieberman Aiden, "Cooperation Among an Anonymous Group Protected Bitcoin during Failures of Decentralization" (2022) at https://arxiv.org/abs/2206.02871. ↩
- 최근 웹3 세계에서는 이런 목적을 위해 명시적으로 공동체를 만드는 데 관심이 커졌다. Vitalik Buterin, Jacob Illum, Matthias Nadler, Fabian Schär and Ameen Soleimani, "Blockchain Privacy and Regulatory Compliance: Towards a Practical Equilibrium" Blockchain: Research and Applications 5, no. 1 (2024): 100176. ↩
- David Graeber, Debt: The First 5,000 Years, (Brooklyn: Melville House, 2014). See also Ralph Hawtrey, Currency and Credit, (London, Longmans, 1919); Larry Randall Wray, and Alfred Mitchell Innes, Credit and State Theories of Money: The Contributions of A. Mitchell Innes, (Cheltenham: Edward Elgar, 2014); and Samuel Chambers, Money Has No Value, (Berlin: Walter de Gruyter GmbH & Co KG, 2023). ↩
- Alvin E. Roth, Tayfun Sönmez and M. Utku Ünver, "Kidney Exchange", Quarterly Journal of Economics 119, no. 2 (2004): 457-488. ↩
- Orfeas Stefanos Thyfronitis Litos and Dionysis Zindros, "Trust Is Risk: A Decentralized Financial Trust Platform" Financial Cryptography (2017): 340-356 ↩
- Divya Siddarth, Matthew Prewitt, and Glen Weyl, “Supermodular,” The Collective Intelligence Project, 2023. https://cip.org/supermodular. ↩
- 공동체 통화의 초기 사례로 1983년 마이클 린턴(Michael Linton)이 만든 지역 교환 거래 시스템(LETS)이 있다. 그는 나중에 가라타니 고진(Kojin Karatani)의 집을 방문했고, 이것이 뉴 어소시에이셔니스트 운동(New Associationist Movement, NAM)의 불씨가 되었다. ↩
- 이 개념에 대한 더 자세한 설명은 https://www.radicalxchange.org/concepts/plural-money/ 를 참고하라. ↩
- Ohlhaver, Weyl and Buterin, op. cit. ↩
- Nicole Immorlica, Matthew O. Jackson and E. Glen Weyl, "Verifying Identity as a Social Intersection" (2019) at https://papers.ssrn.com/sol3/papers.cfm?abstract_id=3375436. E. Glen Weyl, Kaliya Young (Identity Woman) and Lucas Geiger, "Intersectional Social Data", RadicalxChange Blog (2019) at https://www.radicalxchange.org/media/blog/2019-10-24-uh78r5/. ↩
- “The State of Identification Systems in Africa.” World Bank Group, 2017, https://openknowledge.worldbank.org/server/api/core/bitstreams/5f0f3977-838c-5ce3-af9d-5b6d6efb5910/content. ↩
- Omoaholo Omoakhalen, “Navigating the Geopolitics of Innovation: Policy and Strategy Imperatives for the 21st Century Africa,” Remake Africa Consulting, 2023, https://remakeafrica.com/wp-content/uploads/2023/12/Navigating_the_Geopolitics_of_Innovation.pdf. ↩
4-4 재산과 계약
바사나 게이머 여러분께,
"유샤(Yusha)"와 함께 전설 속으로 들어오세요!
전설적인 드래곤 퀘스트 시리즈에서 영감을 받은 저희의 최신 게임 걸작 "유샤"를 소개하게 되어 무척 설렙니다. 영웅이 무시무시한 적을 물리치고 마법 왕국의 비밀을 풀어 가는, 많은 이가 아끼는 드래곤 퀘스트 모험의 정신을 느껴 보세요. 일본어로 "용감한 자"라는 뜻의 "유샤"는 이 시대를 초월한 콘셉트를 최첨단 기술과 결합해, 그 어디에도 없는 현실 세계의 게임 오디세이로 끌어올립니다.
"유샤"의 장대한 특징:
- 기기로 힘을 충전하고 영웅의 잠재력을 깨우세요: 기기의 힘을 끌어와 유샤의 모험에 연료를 공급하세요. 로컬 기기의 연산 능력을 활용하면 유샤의 에너지 막대가 다시 차오릅니다. 현실에서 기술을 사용하는 만큼 영웅이 충전되어, 일상과 게임 속 활약이 하나로 이어집니다.
- 당신의 세계가 곧 당신의 전장: 현실 세계로 나아가 가상의 영토를 만들어 가세요. 새로운 장소를 탐험하면 기기가 그곳의 지형을 포착해 게임 속 역동적인 마법 세계로 바꿉니다. 즉 당신의 현실 모험이 모든 플레이어를 위해 게임의 가상 영토를 직접 넓힙니다.
- 관계를 맺고 보물을 찾으세요: "유샤"는 보물을 게임 지도 곳곳에 무작위로 흩어 두지 않는다는 점에서 고전적인 게임 방식에 새로운 변화를 줍니다. 보물은 플레이어들의 기기 저장 공간 안에 숨겨져 있으며, 다른 플레이어와의 사회적 교류를 통해서만 찾을 수 있습니다. 교류의 방식은 아주 다양합니다. 함께 퀘스트를 떠나거나, 동료 플레이어를 치료하거나, 다른 이를 위해 무기를 만들거나, 그저 대화를 나누며 그들의 이야기를 들어 주는 것도 포함됩니다. 보물을 여는 방법은 수수께끼로 남아 있어 플레이어 자신도 알지 못합니다. 앞으로 나아갈 유일한 길은 다른 이들과 진정한 관계를 꾸준히 쌓아 가는 것뿐이며, 이는 전설적인 드래곤 퀘스트 모험을 떠올리게 하는 협력의 본질을 담고 있습니다.
- 보호받는 영역: 당신의 기기, 위치, 주변 환경에 관한 정보와 게임 속 행동은 첨단 프라이버시 기술로 철저히 보호됩니다. 유샤의 매혹적인 세계는 플레이어들이 현실 세계를 탐험한 결과로 빚어집니다. 저희는 이런 물리적 환경을 찬란한 산과 반짝이는 황금 도시로 탈바꿈시켜, 당신의 실제 위치가 비밀로 유지되도록 합니다.
- 모험을 살아 보세요: "유샤"는 단순한 가상 도피처가 아니라 당신의 현실을 확장하도록 설계되었습니다. 현실 세계에서의 헌신과 탐험이 당신의 유샤에게 직접 힘을 주고 가상 영토를 넓힙니다. 드래곤 퀘스트의 정신 그대로, 이 게임의 보물은 가상과 현실 양쪽에서 당신이 맺는 관계와 떠나는 모험 속에 있습니다.
판타지와 현실이 어우러져 장대한 서사가 되는 바사나 모험가들의 대열에 합류하세요. 시간뿐 아니라 기기의 연산 자원, 현실 세계를 누비는 데 드는 몸의 수고, 진정한 관계를 맺으려는 진심까지 쏟을 때, 유샤의 세계는 깊이 몰입할 수 있고 상호작용이 살아 있는 영역으로 바뀝니다. 디지털과 물리적 노력이 이렇게 하나로 모이면서 게임 환경이 생명을 얻고, 독특한 깊이와 현실감으로 게임 경험이 풍성해지며, 플레이어들 사이에 더 깊은 참여 의식과 공동체 의식이 자라납니다.
모험을 떠나세요, 바사나 팀 드림
오늘날 대부분의 대규모 협력은 법인으로 설립된 것으로 간주되는 실체에 자산을 모으는 방식으로 이루어진다. 유한책임 조합, 시민단체, 종교단체, 동업자 협회, 노동조합, 그리고 물론 영리 주식회사가 여기에 포함된다. 이들의 법적 기반은 공유된 목적을 향한 공동 사업에서 자산(부동산, 지식, 인적, 금융 자산)을 함께 쓰는 일을 규율하는 계약 관계다. 임대차 계약처럼 가장 단순하고 흔하며 규모가 작은 계약조차 여러 사람 사이의 자산 공유를 수반한다.
릭의 "은하간 컴퓨터 네트워크"의 핵심 목표는 연산, 저장 공간, 데이터 같은 디지털 자산의 공유를 돕는 것이었다. 그리고 어떤 면에서 이런 공유는 오늘날 디지털 경제의 심장이다. "클라우드"는 공유된 연산과 저장 공간의 거대한 풀을 제공하고, 온라인에 공유된 폭넓은 정보는 기술 산업을 휩쓸고 있는 생성형 파운데이션 모델(GFM)의 토대를 이룬다. 그러나 이 작업이 거둔 온갖 성공에도, 그것은 디지털 세계의 제한된 일부에 갇혀 있고, 기껏해야 몇 나라에 기반을 둔 소수의 수익성 높은 영리 기업이 통제한다. 이 때문에 엄청난 기회가 낭비되고 권력이 집중된다. 인터넷이 폭넓고 수평적인 자산 공유를 가능하게 하리라는 꿈은 여전히 꿈으로 남아 있다.
이 책의 이 부에서 논의한 다른 기본 프로토콜들과 마찬가지로, 최근 이런 공백을 메우려는 의미 있는 노력이 있었다. 이 장에서는 디지털 자산 공유의 잠재력을 검토하고 기존의 디지털 자산 공유 시도들을 살펴본다. 기존 시도들의 성과와 한계를 짚고, 견고하고 ⿻적인 온라인 자산 공유 생태계로 가는 길을 그려 본다.
디지털 시대의 자산
아마도 케이트 크로퍼드(Kate Crawford)의 아름답게 쓰인 『AI 지도책(Atlas of AI)』이 가장 극적으로 보여주듯, 디지털 세계는 물리적 세계 위에 세워져 있다. 컴퓨터 회로는 온갖 사회적 문제를 동반하며 채굴된 희귀 금속으로 만들어지고, 데이터 센터는 발전소와 아주 비슷하게 작동하며 흔히 발전소와 같은 곳에 자리 잡고, 데이터는 메리 그레이(Mary Gray)와 시다스 수리(Siddarth Suri)가 기록한 "유령 노동자" 같은 사람들이 만들어 낸다.1 그러니 디지털 영역을 진지하게 설명하려면 실제 재산 관계와 씨름해야 한다. 그러나 이런 물리적 기반에서 디지털 네이티브 추상으로 생겨나, 온라인 삶의 결정적 구성 요소가 되는 핵심 자산들이 있다.
우리는 가장 널리 퍼진 세 범주인 저장 공간, 연산, 데이터에 집중할 것이다. 그러나 이들과 교차하며 관련된 문제를 많이 안고 있는 다른 예도 많다. 전자기 스펙트럼, 코드, 이름과 그 밖의 주소(예: URL), 가상 세계 속 "물리적" 공간, 대체 불가능 토큰(NFT) 등이다.
저장 공간, 연산, 데이터는 사실상 모든 온라인 상호작용의 핵심에 있다. 온라인에서 일어나는 모든 일은 그것이 의존하는 데이터가 어딘가에 저장되어 있기 때문에만 한순간에서 다음 순간으로 지속된다. 일어나는 일 자체는 명령과 행동의 결과를 결정하기 위해 수행되는 연산으로 구현된다. 그리고 모든 작업의 입력과 출력은 데이터다. 이런 의미에서 저장 공간은 실물 경제의 토지와 대략 비슷하게, 연산은 연료와 비슷하게, 데이터는 인간의 투입(때로 노동이라 부른다)과 사람들이 만들어 재사용하는 산물(때로 자본이라 부른다)과 비슷하게 작용한다.
토지, 연료, 노동, 자본은 흔히 균질한 "상품"으로 취급되지만, 사회 이론가 칼 폴라니(Karl Polanyi)가 유명하게 주장했듯 이것은 단순화를 위한 허구다.2 저장 공간, 연산, 그리고 특히 데이터는 이질적이며 장소, 사람, 문화와 묶여 있다. 이런 연결은 그것들의 성능 특성에도, 디지털 경제와 사회에서 그것들을 사용하는 일의 사회적 영향과 의미에도 영향을 미친다. 이런 문제는 "현실 세계"의 허구적 상품에서도 심각하지만, 어떤 면에서는 디지털 자산에서 더욱 심각하며, 적어도 사회가 이들을 중심으로 경제적, 사회적 구조를 함께 적응시킬 시간이 훨씬 적었다. 이런 문제들은 공유, 재산, 계약의 디지털 시스템이 제대로 작동하는 것을 가로막는 핵심 요인에 속한다.
은하간 컴퓨터 네트워크
릭이 1963년에 쓴 "은하간 컴퓨터 네트워크 회원 및 관계자를 위한 메모"는 그가 당대와 이후에 쓴 많은 글의 특징인 온라인 사교나 상거래의 잠재력에 초점을 맞추지 않았다.3 대신, 아마 당시 독자가 과학자였기 때문에, 그는 과학자들이 컴퓨터 네트워크를 통해 분석 도구, 메모리, 저장 공간, 연산, 연구 결과를 공유함으로써 생산성을 크게 높일 수 있는 잠재력과, 이것이 관련 군사 응용에 줄 수 있는 가능성을 강조했다. 이는 릭이 가장 먼저 자금을 지원한 프로젝트 중 하나인 "시분할" 시스템의 자연스러운 연장이기도 했다. 시분할 시스템은 많은 사용자가 더 큰 기계의 용량에 대한 접근을 나눠 쓰게 함으로써, 대형 메인프레임 컴퓨터의 시대에 훗날 "개인용 컴퓨팅" 경험이 될 것의 흉내라도 낼 수 있게 하려는 것이었다. 이런 의미에서 인터넷은 무엇보다도 바로 이 장에서 다루는 대규모 연산 자원 공유를 위한 플랫폼으로 시작되었다.4
이처럼 겉보기에 지루한 주제가 왜 (다른 면에서는) 그토록 넓은 시야를 가진 사람을 흥분시켰는지 이해하려면, 오늘의 시점에서 그가 극복하려 했던 한계를 되돌아보는 동시에, 그의 비전을 실현함으로써 우리 스스로 극복할 수 있을 한계를 내다보는 것이 도움이 된다. 1950년대와 1960년대에 컴퓨팅의 지배적 패러다임은 주로 IBM이 판매한 대형 "메인프레임"이었다. 이는 기업 전체, 대학 학과, 또는 다른 큰 집단의 필요를 감당하도록 만들어진 비싼 기계였다. 이 기계에 접근하려면 사용자는 프로그램을 중앙 관리자에게 가져가야 했고, 원하는 연산을 돌려 볼 "위험 부담이 큰" 기회를 드물게 단 한 번 얻었다. 흔히 그랬듯 버그가 있는 것으로 드러나면, 실제로 시험해 볼 수도 없이 꼼꼼하게 오류를 고쳐 보려 애쓴 뒤 나중에 다시 와야 했다. 동시에 프로그램을 준비하고 기계를 관리하는 일이 너무 어려웠기 때문에, 기계는 프로그램이 도착하기를 기다리며 많은 시간을 놀고 있었다.
이를 오늘날의 개인용 컴퓨팅 세계와 비교해 보라. 오늘날 선진국 사람 대부분은 책상 위, 무릎 위, 손목, 주머니 속에 컴퓨터를 두고 있으며, 이 컴퓨터들은 거의 즉각적인 피드백과 함께 현기증 날 만큼 다양한 연산을 수행한다. 물론 이 상당 부분은 단위 가격당 연산 능력이 18개월마다 두 배가 된다는 무어의 법칙 덕분이었다. 그러나 릭과, 그가 매사추세츠 공과대학(MIT)과 다른 대학에서 자금을 지원한 초기 프로젝트 일부가 본 것은, 당시의 컴퓨터로도 더 효율적으로 사용하고 그가 비행기 인터페이스 설계 연구에서 탐구했던 인간의 피드백 욕구에 더 주의를 기울인다면 적어도 그중 일부는 가능하다는 사실이었다.
당시 쓸 수 있던 제한된 연산 능력의 상당 부분은 유휴 시간으로 낭비되었고, 사용자가 원하는 피드백을 얻기 위해 모든 책상에 기계 한 대씩이 필요하지는 않았다. 대신 모든 사용자가 기본적인 디스플레이와 입력 장치("클라이언트")를 갖고, 네트워크를 통해 함께 시간을 나눠 쓰는 중앙 기계("서버")에 연결될 수 있었다. 이런 구성은 몇 년 앞서 일리노이 대학교 어배너-섐페인의 컴퓨터 기반 교육 시스템인 플라토(Plato) 프로젝트에서 처음 개척되었다.5 이 덕분에 더글러스 엥겔바트(Douglas Engelbart) 같은 아르파넷(ARPANET) 구성원들은 메인프레임 시대에 개인용 컴퓨팅의 미래를 시뮬레이션해 볼 수 있었다.
우리가 연산 자산을 더 효과적으로 공유할 수 있다면 어떤 놀라운 미래를 시뮬레이션할 수 있을까? 디지털 자산이 얼마나 덜 활용되고 있는지에 대해 지금보다 더 정밀한 집계 없이는 알기 어렵다. 그러나 놀고 있는 디지털 자산을 더 효과적으로 활용하는 것만으로도 적어도 5년 정도의 무어의 법칙 효과를 더 얻을 수 있을 것으로 보인다. 데이터 공유의 가능성은 그보다 더 풍부하고, 잠재적으로 훨씬 더 큰 변화를 가져올 수 있다. 생성형 파운데이션 모델(GFM)이 풀어놓고 있는 힘을 의료 진단, 환경 자원 최적화, 산업 생산 등에 적용할 수 있다면, 오늘날 가장 다루기 어려운 문제 가운데 상당수가 해답을 찾을 것이다. 지금 이런 분야는 조직과 관할권의 경계를 넘어 데이터를 공유하기 어렵다는 문제 때문에 제약을 받고 있다.
공유의 현주소
반도체 산업에 관한 연구에 따르면 개인용 기기(PC, 스마트폰, 스마트워치, 비디오 게임 콘솔 등)에 쓰이는 반도체는 클라우드 인프라와 데이터 센터에 들어가는 반도체의 몇 배에 이른다.6 체계적인 연구는 거의 없지만, 개인적 경험으로 보면 이런 기기 대부분은 하루 중 대부분의 시간 동안 거의 쓰이지 않는다. 특히 비디오 게임 콘솔이 그럴 가능성이 높은데, 콘솔에는 유난히 값비싼 그래픽 처리 장치(GPU)가 불균형하게 많이 들어 있다. 이는 클라우드 인프라에서조차 흔한 낭비를 따지지 않더라도, 어느 시점에서든 연산과 저장 공간의 과반, 어쩌면 압도적 다수가 놀고 있음을 시사한다. 데이터는 더욱 극단적이다. 수량화하기는 더 어렵지만, 데이터 과학자라면 누구나 경험으로 알듯 절실히 필요한 데이터의 압도적 다수는 조직이나 관할권의 칸막이 안에 갇혀 있어 협업 지능이나 GFM 구축에 힘을 보태지 못한다.
자산 공유는 국가 안보나 환경 같은 가치에 중요한 함의를 가질 수 있다. 자원 낭비는 국가 안보 정책이 극대화하려 해 온 반도체 공급을 사실상 줄이며, 다른 모든 낭비와 마찬가지로 산출 단위당 환경 자원 수요를 늘린다. 다만 분산된 기기가 쓰는 에너지원과 그 에너지를 연산으로 바꾸는 효율이 경우에 따라 클라우드 제공업체보다 낮을 수 있다는 점을 염두에 두어야 한다. 그래서 디지털 자산 공유의 개선은 소비자 전력망의 친환경화와 함께 가야 한다. 디지털 자산 공유가 안보에 갖는 가장 중요한 함의는 아마 이런 공유 네트워크 참여자들 사이의 상호의존이 커지는 것일 테다. 특히 프라이버시와 협업 규제를 서로 맞춰야 한다는 점을 생각하면, 이는 참여자들을 지정학적으로 더 긴밀히 결속시킬 수 있다.
이 수치에서 가장 충격적인 점은 아마 물리적 자산과의 비교일 것이다. 물리적 자산은 운송과 물리적 재배치가 어렵기 때문에 공유하고 완전히 활용하기가 더 어려우리라고 자연스럽게 생각하게 된다. 노동자의 실업률이나 주택 공실률이 한 자릿수를 넘어서면 대개 정치적 파문이 뒤따른다. 디지털 세계에서는 그런 낭비가 어디에나 있다. 요컨대 물리적 자산의 낭비율(사실상의 불완전 고용과 실업)이 이 수준에 근접하기만 해도 세계적 위기로 여겨질 것이다.
이 조용한 위기가 수치가 암시하는 것보다 조금 덜 놀라운 핵심 이유는 이런 순수 디지털 자산이 비교적 새롭다는 데 있다. 사회는 구성원의 필요를 충족하기 위해 다양한 사회 조직 체계를 실험할 시간이 수천 년, 아니 수만 년이나 있었다.7 오늘날의 재산 체계(임대 체계, 자본 관리), 노동, 그리고 가치를 추상적으로 표상하는 관행8(증서, 사람들에게 발급된 문서, 공급망 거래, 화폐)의 기원은 1000년에 걸친 문화적 관행 끝에 생겨난 특정한 사회심리적 특성으로 거슬러 올라갈 수 있다. 기독교 유럽에서 사촌 간 결혼을 금지하자 새로운 제도를 자유롭게 만들고 재산 보유 방식을 다시 구성할 수 있는 사람들이 생겨났고, 이것이 이전에 없던 새로운 형태의 민주적 제도를 낳았다.9 자동차를 효율적으로 빌려주는 방법을 알아내고, 이런 자산의 공유를 개선하는 데 디지털 도구를 점점 더 활용하는 데(예: 승차 공유와 숙박 공유 플랫폼)는 수십 년의 시간이 있었다. 디지털 자산, 특히 기술에 밝지 않은 많은 사람의 손에 있는 디지털 자산의 역사는 겨우 몇십 년에 불과하다. 그렇다면 우리 앞의 중요한 과제는 물리적 자산에 기대하게 된 것과 같은 효율로 디지털 자산을 활용하는 데 놓인 결정적인 사회적, 기술적 장벽이 무엇인지 밝혀내는 것이다.
연산 자산 공유를 가로막는 것이 무엇인지 생각해 보는 한 가지 방법은, 공유가 비교적 성공한 분야를 살펴보고 그 분야와 지금까지 대체로 실패한 분야의 차이를 끌어내는 것이다. 이를 위해 앞서 초점으로 삼은 세 영역, 즉 저장 공간, 연산, 데이터를 차례로 살펴보자.
자산 공유를 위한 개방형 표준에 가장 가까운 틀은 저장 공간 분야에 있다. 릭의 비전을 명시적으로 본떠 후안 베넷(Juan Benet)과 그의 프로토콜 랩스(Protocol Labs)(PL)가 개척한 행성간 파일 시스템(IPFS)이다. 프로토콜 랩스는 이 책을 만드는 데 쓰인 소프트웨어 일부의 협력사이기도 했다. 이 개방형 프로토콜은 전 세계 컴퓨터가 P2P 방식으로, 조각내고 암호화해 분산하는 방식으로 합리적인 비용에 서로 저장 공간을 제공할 수 있게 해 주며, 이는 중복성, 견고성, 데이터 기밀성과 온전성을 보장하는 데 도움이 된다. 이 프로토콜 위에 구축된 대표적 서비스로는 대만 디지털부를 비롯해, 더 중앙화된 서비스 제공업체에 영향력을 행사할 수 있는 강력한 적대 세력과 마주한 여러 정부의 활용 사례가 있다. 데이터와 저장 시장의 지속성을 보장하기 위해 PL은 파일코인(Filecoin) 시스템도 만들어, 상업적 거래를 가능하게 하고 사용자가 전체 네트워크의 데이터를 최대한 많이 저장하도록 유인했다. 그러나 IPFS조차 전 세계 여러 곳에서 빠르게 접근할 수 있도록 파일을 저장해야 하는 "실시간" 저장에서는 제한적인 성공에 그쳤다. 그러니 IPFS가 살아남을 수 있었던 것은 "심층" 저장(현실에서 일상적 상품 서비스로 제공되는 "셀프 스토리지" 공간에 해당한다고 생각하면 된다)이 비교적 단순했기 때문인 것으로 보인다.
지연 시간을 최적화하는 더 복잡한 과제는 압도적으로 마이크로소프트 애저(Microsoft Azure), 아마존 웹 서비스, 구글 클라우드 플랫폼, 세일즈포스(Salesforce) 같은 대기업 "클라우드" 제공업체들이 맡아 왔다. 선진국 소비자에게 익숙한 디지털 서비스 대부분(여러 기기에 걸친 개인 파일 원격 저장, 오디오와 비디오 콘텐츠 스트리밍, 공유 문서 등)이 이들 제공업체에 의존한다. 이들은 오늘날 대부분의 디지털 비즈니스의 핵심이기도 하다. 기업 데이터의 60%가 독점 클라우드에 저장되어 있고, 상위 두 독점 클라우드 제공업체(아마존과 마이크로소프트)가 시장의 거의 3분의 2를 차지한다.10
그러나 이 분야를 소수의 영리 기업이 통제한다는 단점을 넘어서도, 이런 클라우드 시스템은 여러 면에서 릭 같은 선지자들이 상상한 것에 훨씬 못 미치는 성과를 거두었다.
첫째, 마이크로소프트가 이 기회를 붙잡도록 회사를 설득한 팀처럼 "클라우드 시대"를 알린 이들은 클라우드의 이득 상당 부분이 완전한 활용을 보장하기 위해 여러 임차인과 애플리케이션 사이에서 자원을 더 효율적으로 공유하는 데서 나오리라고 보았다.11 그러나 실제로 클라우드의 이득 대부분은 풍부한 전력원과 같은 곳에 자리 잡고 효율적으로 유지되는 데이터 센터의 물리적 비용 절감에서 나왔다. 임차인 간의 의미 있는 자원 공유에서 나온 것이 아니다. 이런 종류의 시장을 효과적으로 조성한 클라우드 제공업체는 거의 없었고, 자원 공유를 자신에게 유리하게 활용할 방법을 찾은 고객도 거의 없었기 때문이다.
더 극적인 점은, 클라우드가 대체로 전 세계에 새로 지은 데이터 센터에 구축되었다는 것이다. 그동안 쓸 수 있는 연산과 저장 공간 대부분은 전 세계 개인용 컴퓨터 소유자들의 주머니 속, 무릎 위, 책상 위에서 심각하게 덜 활용된 채 남아 있었다. 게다가 이런 컴퓨터들은 맞춤형 클라우드 데이터 센터보다 연산 자원의 소비자와 물리적으로 더 가깝고 흔히 네트워크로도 더 긴밀히 연결되어 있다. 그런데도 클라우드 시스템의 "천재성"은 이들을 체계적으로 낭비해 왔다. 요컨대 클라우드는 많은 성공에도 불구하고 상당 부분, 릭이 지원을 도운 시분할 작업 이전의 "메인프레임" 모델을 한층 더 중앙화된 형태로 되돌린 것이었다. 그 야심을 실현한 것이 아니었다.
그러나 이런 제한적인 성공조차 데이터 공유에서 이룬 것에 비하면 훨씬 고무적이었다. 오늘날 가장 대규모로 이루어지는 데이터 활용은 둘 중 하나다. 기업이나 기관의 경계 안에 극도로 갇혀 있을 뿐 아니라 그 안에서도 프라이버시 정책에 따라 잘게 쪼개져 있거나, 아니면 데이터를 만든 사람들의 동의는커녕 인지조차 없이 온라인의 공개 데이터를 흡수하는 데 기반한다. 후자의 대표적인 예가 GFM 학습에 쓰인, 아직도 공개되지 않은 데이터 세트다. 공중보건이나 질병 치료처럼 공익이 분명한 경우에라도 데이터 공유를 허용하자는 운동은 여러 이름으로 수년간 제기되었지만, 민간 부문에서도 개방형 표준 기반 협업에서도 거의 진전을 이루지 못했다.
이 문제는 널리 인식되어 있으며 전 세계에서 다양한 캠페인의 주제가 되고 있다. 유럽연합의 가이아-X(Gaia-X) 데이터 연합 인프라와 데이터 거버넌스법, 인도의 국가 데이터 공유 및 접근성 정책, 싱가포르의 신뢰 데이터 공유 프레임워크, 대만의 다원 혁신(Plural Innovation) 전략은 이런 문제를 극복하려는 시도의 몇 가지 예에 불과하다.
공유를 가로막는 것들
디지털 자산을 더 효과적으로 공유하는 데 무엇이 걸림돌인지에 대해 이런 실패들에서 어떤 교훈을 얻을 수 있을까? 데이터 공유가 가장 크게 실패했고, 저장 공간 공유가 데이터 공유를 둘러싼 문제로 가장 고전했다는 사실에서, 관련된 문제들이 이런 문제 상당수의 핵심에 있을 수 있다는 가설이 자연스럽게 나온다. 결국 관련된 과제들이 이 모든 영역에서 반복해 나타난다. IPFS의 구조 상당 부분과 IPFS가 마주한 과제들은, 프라이버시를 지키려는 사람이나 조직에서 멀리 떨어진 곳에 저장하면서도 데이터 프라이버시를 유지하는 일과 관련이 있다. 클라우드 제공업체의 핵심 강점은 고객 데이터의 보안과 프라이버시에 대한 평판을 지키면서도 고객이 그 데이터를 여러 기기에서 공유하고 이를 바탕으로 대규모 연산을 수행할 수 있게 해 준다는 데 있었다.
이런 과제를 이해하려면 데이터와 많은 현실 세계 자산 사이의 기본적인 차이를 짚어야 한다. 앞서 논의했듯 자산을 빌려주고 모으는 일은 경제 어디에나 있다. 여기서 결정적인 것은 어떤 자산에 대해 가진 권리를 분해할 수 있다는 가능성이다. 법학자들은 보통 재산의 세 가지 속성을 말한다. "사용권(usus)"(무언가를 사용할 권리), "처분권(abusus)"(그것을 바꾸거나 처분할 권리), "수익권(fructus)"(그것이 만들어 내는 가치에 대한 권리)이다. 예를 들어 표준 임대차 계약은 사용권을 임차인에게 넘기고 처분권과 수익권은 임대인에게 남긴다. 기업은 많은 자산의 사용권을 직원에게 주고, 처분권은 고위 경영진에게만(그것도 흔히 견제와 균형을 두고) 주며, 수익권은 주주에게 남겨 둔다.
데이터에서 이런 결정적 분리를 이루는 것은 사정이 다르고, 아마도 더 어렵다. 데이터의 사용권을 주는 가장 단순한 방법은 접근 권한을 받은 사람이 그 데이터를 남용하거나 다른 사람에게 넘길 수 있게 하고(처분권), 다른 사람들이 그 데이터로 금전적 이익을 얻을 수 있게 한다(수익권). 그 대가는 데이터를 공유한 사람이 치를 수도 있다. 지금은 GFM에 흡수된 데이터를 온라인에 공개하기로 한 많은 사람은 다른 사람들이 쓸 수 있도록 정보를 공유한다고 생각했지만, 그 공유가 가져올 함의를 온전히 인식하지는 못했다. 물론 규범, 법, 암호기술 모두가 이런 상황을 바로잡는 데 역할을 할 수 있으며, 이에 대해서는 곧 다룬다. 현재로서는 이것들이 예컨대 기업 지배구조나 주택 임대에서 기대하는 수준에 비해 모두 덜 발달해 있어, 데이터 공유가 번성하지 못하게 한다.
설상가상으로 결사와 ⿻ 공중 장에서 강조한 이유 때문에, 이런 표준을 정하는 일은 데이터의 또 다른 핵심 속성에 부딪힌다. 데이터에 대한 이해관계를 주로 개인의 권리로 이해하는 것이 유용한 경우는 거의, 혹은 전혀 없다는 점이다. 데이터는 본질적으로 결사적이고, 사회적이며, 교차적이다. 그래서 (프라이버시 규제와 암호기술 측면에서) 이 문제에 대한 가장 단순한 "임시방편" 상당수는 너무 맞지 않아서 진전을 돕기보다 오히려 방해한다.
게다가 이런 과제에 대한 명확한 해법이 있다 해도 이를 직접 구현할 간단한 방법은 없다. 계약에 대한 가장 단순한 이해는 계약이 문서에 기술되고 서로 합의한 당사자 간의 약속이라는 것이다. 계약의 자유는 그저 이것이 집행되기만을 요구한다. 그러나 현실은 훨씬 풍부하다. 발생할 수 있는 수많은 갈등을 어떻게 해결할지 계약서에 모두 명시하는 것은 불가능하며, 설령 그럴 수 있다 해도 그토록 상세한 문서를 읽고 처리할 수 있는 사람은 없다.12 계약은 필연적으로 많은 점에서 모호하며, 중요하지만 정확히 명시하기 어려운 많은 질문(예: "노동자는 정말 열심히 일해야 한다", "고용주는 공정해야 한다")은 일부러 건드리지 않는다. 그러므로 대부분의 계약 관계는 주로 관습적 기대, 법적 선례, 이와 일관된 법령, 서로 기대하는 규범 등에 따라 규율된다. 많은 맥락에서 이렇게 진화해 온 원칙과 충돌하는 계약 조항은 집행되지 않는다. 이런 규범과 법 구조는 임대나 고용 같은 전형적 관계를 규율하기 위해 수십 년, 심지어 수백 년에 걸쳐 함께 진화해 왔고, 법원에 기반한 공식적 계약 조항과 집행이 맡아야 할 역할을 최소화한다. 따라서 스스로 집행되는 디지털 "스마트 계약"이 이런 규범을 매끄럽게 구현하는 방법이 될 수는 있겠지만, 데이터 협업이 어떻게 작동하는지, 여러 당사자가 무엇을 기대할 수 있는지, 여러 법적, 기술적 집행 장치가 언제 작동해야 하고 작동할지에 대한 안정적인 사회적 이해를 만들어 가는 과정을 대신할 수는 없다.
데이터 같은 디지털 자산을 공유하는 인프라를 구축하려는 노력에는 이런 종류의 과제가 따라붙는다. 근본 문제는 정보의 쓰임새가 거의 무한하다는 것이다. 그래서 당사자들이 정보를 정확히 어떻게 쓸 수 있는지 정의하려는 강한 "계약주의적" 접근법은 감당할 수 없는 복잡성에 부딪힌다. 유전 정보나 위치 정보 같은 정보의 모든 가능한 미래 용도를 목록으로 만들고 협상하기는커녕 상상하는 것조차 불가능하기 때문에, 이런 계약의 "불완전" 영역은 압도적으로 넓다. 이는 데이터 공유가 가져올 수 있는 가장 유망한 이득, 즉 새로운 기술적 가능성을 활용해 전 세계 먼 곳의 당사자들에게 정보를 전달하는 일이 동시에 가장 위험하고 통제하기 어려운 일이라는 뜻이다. 그래서 잠재적 시장은 마비된다. 기존 계약으로 이런 문제를 해결할 수 없다면, 이상적인 정보 공유의 범위는 결국 우리의 결사 형태와 일치하게 될 것이다. 그러니 우리에게는 결사적 연결에 대한 더 나은 지도가 필요하고, 다른 곳에서 논의했듯 신뢰하는 공동체에서조차 정보가 새어 나가지 않는다는 더 나은 보장이 필요하다.
물론 디지털 자산 공유를 괴롭히는 문제는 이것만이 아니다. 지연 시간 최적화, 보안 조치의 매핑, 연산 단위의 적절한 표준화 같은 기술적 장애물도 상당하다. 그러나 공유되는 동안 데이터를 보호하기 위한 명확하고 의미 있는 표준(법적 표준과 기술적 표준 모두)이 없어서 생기는 문제는 확장 가능한 디지털 협력의 거의 모든 측면으로 번진다. 어떤 연역적 분석도 그런 표준에 이르는 데 필요한 사회적 실험과 진화를 대신할 수는 없지만, 위의 핵심 긴장을 해결할 가능성이 높아 보이는, 따라서 디지털 자산 공유를 가로막는 현재의 장벽을 넘어서려면 사회적 탐색에서 중요해져야 할 몇몇 요소와 노력을 짚어 볼 수는 있다.
⿻ 재산
가장 먼저, 그리고 가장 간단하게 다룰 문제는 연산 자산 공유의 성능과 보안에 관한 표준이다. 사용자가 데이터를 저장하거나 연산을 다른 이에게 맡길 때는 몇 가지 보장이 필요하다. 데이터가 제3자에게 침해되지 않을 것, 연산이 기대한 대로 수행될 것, 여러 곳에 있는 사용자 자신이나 고객이 예상되는 지연 시간 분포 안에서 데이터를 꺼낼 수 있을 것 등이다. 현재 이런 종류의 보장은 클라우드 제공업체가 내세우는 가치의 핵심이다. 연산 서비스를 제공하는 폭넓은 개인과 조직이 쉽게 충족할 수 있는 표준이 없기 때문에, 이 강력한 기업들이 시장을 지배한다. 비슷한 예로 HTTPS(Hypertext Transfer Protocol Secure)의 도입이 있다. HTTPS 덕분에 다양한 웹 호스팅 서비스가 보안 기준을 충족할 수 있게 되었고, 웹 콘텐츠 소비자는 해당 웹사이트의 데이터에 악의적으로 감시당하지 않고 접근할 수 있다는 확신을 얻었다. 이런 표준은 추가적인 성능 및 보안 기능을 검색하고, 요청하고, 맞춰 보기 위한 표준화된 형식과 자연스럽게 짝을 이룰 수 있다.
그러나 앞서 말했듯 가장 까다로운 질문은 성능이나 제3자 공격이 아니라 데이터 협업의 핵심에 있는 문제에 관한 것이다. A가 데이터나 다른 디지털 자산을 공유하는 협업 상대 B는 A의 데이터에 대해 무엇을 알게 되어야 하는가? 여기에 단 하나의 정답이 없는 것은 분명하다. 그러나 참여자들이 자신의 핵심 이익이나 이 협업에 영향을 받는 다른 사람들의 이익을 자주 해치지 않으면서 협업의 혜택을 누릴 수 있도록 기준과 기대를 정하는 일은 데이터 협업을 실현 가능하고 지속 가능하게 만드는 데 핵심적이다. 다행히 이런 관계에 기술적 비계를 제공하는 데 도움이 될 여러 도구가 등장하고 있다.
결사 장에서 논의했지만, 여기서 이 도구들의 의의를 다시 떠올려 볼 만하다. 보안 다자간 연산(SMPC)과 동형 암호는 여러 당사자가 각자의 입력값을 서로에게 드러내지 않고 함께 연산을 수행해 공동의 결과를 만들 수 있게 해 준다. 가장 단순한 예로는 평균 연봉을 계산하거나 선거에서 표를 집계하는 일이 있지만, GFM을 학습시키거나 미세 조정하는 것처럼 훨씬 정교한 일도 점점 가능해지고 있다. 이런 더 야심 찬 응용은 "연합 학습"과 "데이터 연합"이라는 분야를 만드는 데 기여했다. 이 분야에서는 야심 찬 응용에 필요한 연산을 개인이나 조직의 컴퓨터로 이루어진 분산 네트워크에서 로컬로 수행하며, 모델에 들어가는 값은 안전하게 주고받되 기반이 되는 학습 데이터는 통신 당사자 각자의 기계나 서버를 결코 떠나지 않는다. 오픈마인드(OpenMined) 같은 이런 도구의 오픈소스 제공자들과 협력해, 유엔 같은 국제기구들은 이런 도구를 활용한 데이터 협업 실험 시범 플랫폼을 점점 더 많이 구축해 왔다.13 이런 분산형 접근법의 대안은 특정한 계산을 수행한다는 것은 검증할 수 있지만 중간 결과에는 아무도 접근할 수 없는 특수한 "기밀 컴퓨터"를 쓰는 것이다. 그러나 이런 기계는 비싸고 소수의 회사만 생산하기 때문에, 분산된 협업보다는 신뢰받는 중앙 주체의 통제에 더 적합하다.
이런 접근법은 협업자들 사이에 불필요한 정보가 오가지 않으면서 협업을 이루는 데 도움이 되지만, 협업이 만들어 내는 원하는 결과물(예: 통계나 모델)에 담긴 정보를 다루려면 다른 도구가 필요하다. 모델은 입력 정보를 누출할 수도 있고(예: 모델이 특정인의 병력에 관한 내밀한 세부 사항을 재현한다), 반대로 정보의 출처를 가릴 수도 있다(예: 라이선스를 어기고 입력된 창작 텍스트를 출처 표시 없이 재현한다). 협업자들은 대개 자기 데이터의 사용에 대한 주체성을 원하기 때문에, 두 가지 모두 데이터 협업에 큰 걸림돌이다.
이런 과제를 다루는 도구는 암호학적이라기보다 통계적이다. 차등 프라이버시는 "프라이버시 예산"을 사용해 여러 공개 결과를 합쳐도 입력값이 확실히 드러나지 않도록 함으로써, 출력 데이터 묶음에서 입력 데이터를 추측할 수 있는 정도를 제한한다. 워터마킹은 콘텐츠에 그 출처를 보여주는 "서명"을 지우거나 무시하기 어렵게, 때로는 감지하기조차 어렵게 새겨 넣을 수 있다. "영향 함수(influence functions)"는 특정 데이터 묶음이 모델의 출력을 만드는 데 어떤 역할을 하는지 추적해, 그렇지 않으면 "블랙박스"일 모델의 출력에 대해 적어도 부분적인 기여도 산정을 가능하게 한다.14
이 모든 기법은 GFM 발전의 속도, 규모, 힘에 다소 뒤처져 있다. 예를 들어 차등 프라이버시는 주로 사실을 문자 그대로 통계적으로 복원할 수 있는지에 초점을 맞추지만, GFM은 흔히 탐정처럼 "추론"할 수 있다. 예컨대 이후에 다닌 학교, 교우 관계 등 느슨하게만 연관된 사실들의 조합에서 누군가가 처음 다닌 학교를 추론해 낸다. 이런 기술적 과제를 해결하는 데 이 모델들의 능력을 활용하고, 특히 모델이 더 발전함에 따라 데이터 보호와 기여도 산정에 대한 기술 표준의 정의를 도출하는 일이 데이터 협업을 지속 가능하게 만드는 데 핵심이 될 것이다.
그러나 데이터 협업이 마주한 과제 상당수는 순전히 기술적이기보다 조직적이고 사회적이다. 앞서 말했듯 거의 모든 데이터는 관계적이기 때문에 데이터에 대한 이해관계가 개인적인 경우는 드물다. 이 가장 근본적인 점을 넘어서도, 데이터 권리와 통제를 개인 수준에서 조직하는 것이 비현실적인 이유는 많다.
- 사회적 누출: 데이터가 사회적 상호작용에서 직접 생겨나지 않더라도, 거의 언제나 사회적 함의를 가진다. 예를 들어 친척 간에는 유전 구조를 공유하기 때문에, 인구의 1% 정도의 통계 표본만 있으면 유전 프로필로 어떤 개인이든 식별할 수 있다. 그래서 유전 정보 프라이버시를 지키는 일은 깊이 사회적인 과업이다.
- 관리의 어려움: 데이터를 여러 방식으로 공유하는 것이 금전적, 개인적으로 어떤 함의를 갖는지 개인 혼자 이해하기는 거의 불가능하다. 자동화된 도구가 도움이 될 수 있지만, 이런 도구는 사회 집단이 만들거나 형성할 것이며, 이 집단은 해당 개인들의 수탁자가 되어야 할 것이다.
- 단체 교섭: 대규모 데이터 세트의 주된 소비자는 세계에서 가장 크고 강력한 기업들이다. 전 세계 수십억 명의 데이터 창작자는 집단적으로 행동할 때만 이들과의 어떤 합의에서든 합리적인 조건을 얻어 낼 수 있으며, 이 기업들도 데이터 창작자가 집단적으로 행동할 때만 성실한 협상에 나설 수 있다.
"데이터 주체"의 권리와 이익을 집단적으로 대표하는 이런 역할을 맡을 수 있는 조직은15 다양한 이름으로 불려 왔다. 데이터 신탁,16 협업체,17 협동조합,18 또는 저자 중 한 명이 장난스럽게 제안한 표현으로 "개인 데이터 중개자(MID)"가 그것이다.19 이 가운데 일부는 기존 조직의 형태를 아주 자연스럽게 따를 수 있다. 예를 들어 창작 노동자 노조가 그들의 콘텐츠를 대표하거나, 위키피디아가 자원봉사 편집자와 기여자의 집단적 이익을 대표할 수 있다. 다른 경우에는 새로운 형태의 조직이 필요할 수 있다. 코드 생성 모델 학습에 쓰이는 오픈소스 코드 기여자, 팬픽션 작가, 레딧 페이지 작성자 등은 스스로 집단적 대표 형태를 조직해야 할 수도 있다.
이런 공식적인 기술, 조직, 표준을 넘어, 데이터 협업에 무엇이 걸려 있는지 폭넓게 이해할 수 있도록 더 넓고 확산된 개념, 기대, 규범이 발전해야 한다. 그래야 기여자들이 공정한 합의를 맺고 협업 상대에게 책임을 물을 힘이 있다고 느낄 수 있다. 기술 변화의 속도와, 그에 따라 데이터 협업이 어떤 모습이 될지에 대한 적응의 속도를 생각하면, 이런 규범은 널리 퍼지고 상당히 안정적이어야 하는 동시에 역동적이고 적응적이어야 한다. 이를 이루려면 다음 장들에서 논의하듯 기술 변화에 보조를 맞추는 교육과 문화적 참여의 관행이 필요하다.
데이터 협업의 도구, 조직, 관행이 충분히 발전하고 퍼지면, "재산권"만큼 깊이 상식과 법적 관행에 새겨질 만큼 익숙해질 수도 있다. 다만 앞서 말했듯 그것은 토지의 사적 소유나 주식회사의 조직을 규율하는 표준적 형태와는 거의 확실히 다른 모습을 띠어야 할 것이다. 앞서 말했듯 거기에는 훨씬 더 많은 기술적, 암호학적 요소, 집단적 거버넌스와 신의성실 의무를 더 강조하는 다른 종류의 사회 조직, 그리고 MID 구성원의 일방적 공개를 막는 규범이나 법(노조에 맞선 일방적 파업 파괴를 금지하는 것과 비슷한)이 포함되어야 한다. 이것들이 모여 디지털 세계를 위한 미래 버전의 "재산"이 될 수 있겠지만, 그것은 데이터의 ⿻적 성격에 훨씬 더 잘 맞춰진 재산일 것이다.
⿻ 부동산
⿻ 재산을 이루는 일은 어려울 것이다. 그러나 다른 영역의 많은 재산권 체계도 논쟁의 대상이며 유동적이라는 점을 기억하면 배울 점이 있다. 어떤 면에서 데이터의 깊은 사회적 성격은 데이터를 현실 세계의 자산과 구별 짓고, 그래서 재산권과 계약 체계를 설계하는 기존 방식을 데이터에 쉽게 적용할 수 없다. 그러나 다른 면에서 데이터의 깊은 사회적 성격은 그 낯섦을 통해, 전통적 재산 체계 자체가 오늘날 실물 자산을 관리하는 데 잘 맞지 않는 여러 방식을 두드러지게 한다.
순수한 디지털 자산 세계에서 한 걸음 물러나, 재산권 체제가 빠르게 바뀌고 있는 디지털 관련 자산 두 가지 사례를 살펴보자. 전자기 스펙트럼과 인터넷의 네임스페이스다.
전통적으로 특정 지리적 범위에서 특정 전자기 주파수로 방송할 권리는 (미국을 포함한 많은 나라에서) 사업자에게 할당되거나 경매로 배분되었고, 면허는 낮은 비용으로 갱신되었다. 이는 사실상 사유재산과 비슷한 권리를 만들어 냈다. 같은 장소에서 같은 대역을 여러 사용자가 쓰게 하면 서로 간섭할 것이고, 면허 보유자가 그 대역에 재산권을 가지면 대역을 잘 관리할 것이라는 생각에 기반한 것이다. 그러나 최근 이런 가정은 한계점까지 시험받았다. 와이파이 같은 많은 디지털 응용은 스펙트럼을 공유할 수 있고, 스펙트럼 용도의 빠른 변화(예: 지상파 방송에서 5G 무선으로의 이동)가 간섭 패턴을 극적으로 바꾸어 스펙트럼 재편이 필요해졌는데, 기존 면허 보유자들이 흔히 이 재편에 버티기를 하는 걸림돌이 되기 때문이다.20 이는 다시 재산 체계에 상당한 변화를 가져왔다. 미국 연방통신위원회 같은 면허 기관이 경매를 통해 버티는 이들을 이전시킬 수 있게 되었고, 이 분야의 선도자들은 아래 사회적 시장 장에서 논의하듯 임대와 소유의 요소를 섞거나, 정해진 공유 용도를 위해 스펙트럼을 비면허로 남겨 두는 훨씬 더 급진적인 설계를 제안했다.21
네임스페이스에서 재산의 진화는 더욱 급진적이었다. 전통적으로 국제인터넷주소관리기구(ICANN)는 스펙트럼의 재산형 면허 체제와 비슷하게, 비교적 낮은 비용과 명목상의 갱신 수수료로 도메인 이름을 등록할 수 있게 했다. 이 체계도 진화해 왔지만, 더 근본적인 변화는 오늘날 대부분의 사람이 웹사이트에 직접 찾아가기보다 검색 엔진을 통해 도달한다는 점이다. 검색 엔진은 보통 사용자에게 얼마나 관련성이 있는지에 대한 다양한(대부분 공개되지 않은) 신호를 바탕으로 특정 이름과 연관된 사이트를 나열하며, 실시간 경매로 판매되는 유료 광고도 일부 포함한다.22 관련성 알고리즘은 일종의 블랙박스지만, 이를 이해하는 합리적인 첫 사고 모델은 구글 창업자 세르게이 브린(Sergey Brin)과 래리 페이지(Larry Page)의 원조 "페이지랭크(PageRank)" 알고리즘이다. 페이지랭크는 페이지를 "네트워크 중심성"에 따라 순위를 매겼는데, 이는 아래 ⿻ 투표 장에서 논의할 네트워크 기반 투표 시스템과 관련된 개념이다.23 그러니 언뜻 보면 오늘날 인터넷 네임스페이스의 사실상의 재산 체제는 (도메인 소유자가 아니라) 이용자의 이익을 향한 집단적 방향 설정과, 도메인 소유자를 위한 실시간 경매가 결합된 것이라고 생각할 수 있다. 둘 다 전통적 재산 체계와는 거리가 멀다.
물론 이 가운데 어느 것도 이상적이라거나, 하물며 사회적으로 정당하다고 말하려는 것은 아니다. 이런 시스템은 대체로 대중의 눈에서 멀리 떨어진 곳에서, 대중의 이해 없이, 테크노크라트 엔지니어와 경제학자들로 이루어진 팀이 설계했다. 이것들이 작동한다는 사실을 아는 사람조차 드물고, 적절하다고 믿는 사람은 더더욱 드물다.24 반면 이 시스템들은 실제 과제에 창의적으로 대응하며, 이들이 다루는 문제는 지금까지 적용된 좁은 영역을 훨씬 넘어선다. 버티기 문제와 스펙트럼 공유를 해결하는 일은, 대중이 폭넓게 요구하고 국가 안보 문제에서조차 핵심으로 여겨지는 디지털 발전을 가능하게 하는 데 중심적이다. 비슷한 버티기 문제는 도시 공간 재개발과 공동 인프라 건설 곳곳에 퍼져 있으며, 현재 사유재산으로 보유된 많은 토지는 공원 같은 공유 공간으로 바뀔 수 있다(그 반대도 마찬가지다).
네임스페이스를 사유재산으로 다루는 것은 거의 말이 되지 않는다. 다툼이 있는 이름(예: "ABC.com")을 어쩌다 소유하게 된 이들은 도메인 사냥꾼일 수도, 제한된 이용자에게만 서비스하는 기존 소유자일 수도, 브랜드를 악용하는 사기꾼일 수도 있기 때문이다. 재산권이 제공하는 안정성, 그리고 소유자의 지불 의사에서 드러나는 중요성의 신호 가운데 일부는 분명 중요하다. 그러나 검색 엔진이 쓰는 시스템은 안정성에 대한 공공의 이익과 네임스페이스에 돈을 낼 사람들의 실시간 수요를 명시적으로 고려함으로써, 단순한 사유재산 체계보다 아마도 더 나은 균형 속에서 이를 이룬다. 다시 말하지만 이런 문제는 상표와 기타 지식재산에서부터 유물과 도시의 역사적 장소 소유에 이르기까지 "현실 세계"의 영역에서 자주 나타난다. 조금만 상상력을 넓혀 보면, 디지털 영역에서 진화해 왔고 지금도 진화하고 있는 재산의 혁신적 대안들이 훨씬 나은 공공 참여, 교육, 옹호와 결합한다면 재산 체계를 더 넓게 ⿻적인 방향으로 다시 생각하는 데 도움이 될 수 있음을 알 수 있다. 이 주제는 아래 사회적 시장 장에서 더 깊이 살펴볼 것이다.
각주
- Kate Crawford, Atlas of AI (New Haven, CT: Yale University Press, 2022). Mary Gray, and Siddhath Suri. Ghost Work: How to Stop Silicon Valley from Building a New Global Underclass. (Boston: Houghton Miffilin Harcourt, 2019). ↩
- Polanyi, op. cit. ↩
- Licklider, "Memorandum for Members and Affiliates of the Intergalactic Computer Network", op. cit. ↩
- Waldrop, The Dream Machine, op. cit. ↩
- Brian Dear, The Friendly Orange Glow: The Untold Story of the PLATO System and the Dawn of Cyberculture (New York: Pantheon, 2017) ↩
- Gartner, "Gartner Forecasts Worldwide Semiconductor Revenue to Grow 17% in 2024" (2023) at https://www.gartner.com/en/newsroom/press-releases/2023-12-04-gartner-forecasts-worldwide-semiconductor-revenue-to-grow-17-percent-in-2024 ↩
- David Graeber and David Wengrow, The Dawn of Everything: A New History of Humanity, (New York: Farrar, Straus And Giroux, 2021). 이 책에서 저자들은 지난 10만 년 동안 인류가 스스로를 조직해 온 방식을 둘러싼 폭넓은 정치적 창의성과 유연성을 탐구한다. ↩
- Hernando de Soto, The Mystery of Capital: Why Capitalism Triumphs in the West and Fails Everywhere Else, (New York: Basic Books, 2000). 이 책에서 그는 공식적인 소유권 증서와 문서를 통한 재산의 추상적 표상 덕분에 자산이 금융 시스템에서 활용될 수 있고, 이를 통해 부를 창출하고 경제 성장을 촉진할 수 있다고 강조한다. ↩
- Henrich, "Part III: New Institutions, New Psychologies," in op. cit. 참고. ↩
- Josh Howarth, "34 Amazing Cloud Computing Stats" Exploding Topics, February 19 2024 at https://explodingtopics.com/blog/cloud-computing-stats. Felix Richter, "Amazon Maintains Cloud Lead as Microsoft Edges Closer" Statista February 5, 2024 at https://www.statista.com/chart/18819/worldwide-market-share-of-leading-cloud-infrastructure-service-providers/ ↩
- Rolf Harms, and Michael Yamartino, “The Economics of the Cloud,” 2010, https://news.microsoft.com/download/archived/presskits/cloud/docs/The-Economics-of-the-Cloud.pdf. ↩
- Sanford J. Grossman and Oliver D. Hart, "The Costs and Benefits of Ownership: A Theory of Vertical and Lateral Integration", Journal of Political Economy 94, no. 4: 691-719. ↩
- "The UN is Testing Technology that Processes Data Confidentially" The Economist January 29, 2022. ↩
- Pan Wei Koh and Percy Liang, "Understanding Black-Box Predictions via Influence Functions", Proceedings of the 34th International Conference on Machine Learning, 70 (2017): 1885-1894 ↩
- Jaron Lanier, Who Owns the Future?, (New York: Simon and Schuster, 2014). ↩
- Sylvie Delacroix, and Jess Montgomery, “Data Trusts and the EU Data Strategy,” Data Trusts Initiative, June 2020. https://datatrusts.uk/blogs/data-trusts-and-the-eu-data-strategy. ↩
- Data Collaboration Alliance 참고: https://www.datacollaboration.org/ ↩
- Thomas Hardjono and Alex Pentland, "Data cooperatives: Towards a Foundation for Decentralized Personal Data Management," arXiv (New York: Cornell University, 2019), https://arxiv.org/pdf/1905.08819.pdf. ↩
- Lanier and Weyl, op. cit. ↩
- Paul R. Milgrom, Jonathan Levin and Assaf Eilat, "The Case for Unlicensed Spectrum" at https://papers.ssrn.com/sol3/papers.cfm?abstract_id=1948257 and Paul Milgrom, "Auction Research Evolving: Theorems and Market Designs", American Economic Review 111, no. 5 (2021): 1383-1405. ↩
- E. Glen Weyl and Anthony Lee Zhang, "Depreciating Licenses", American Economic Journal: Economic Policy 14, no. 3 (2022): 422-448. Paul R. Milgrom, E. Glen Weyl and Anthony Lee Zhang, "Redesigning Spectrum Licenses to Encourage Innovation and Investment", Regulation 40, no. 3 (2017): 22-26. ↩
- Benjamin Edelman, Michael Ostrovsky and Michael Schwarz, "Internet Advertising and the Generalized Second-Price Auction: Selling Billions of Dollars Worth of Keywords", American Economic Review 97, no. 1: 242-259 ↩
- Sergey Brin and Lawrence Page, "The Anatomy of a Large-Scale Hypertextual Web Search Engine", Computer Systems and ISDN Systems 30, no. 1-7: 107-117. ↩
- 실제로 이 책의 저자들은 바로 이런 이유로 이 설계들을 두드러지게 비판해 왔다. Zoë Hitzig, "The Normative Gap: Mechanism Design and Ideal Theories of Justice", Economics and Philosophy 36, no. 3: 407-434. Glen Weyl, "How Market Design Economists Helped Engineer a Mass Privatization of Public Resources", Pro-Market May 28, 2020 at https://www.promarket.org/2020/05/28/how-market-design-economists-engineered-economists-helped-design-a-mass-privatization-of-public-resources/. ↩
4-5 접근
루시: 안녕하세요, 보르도의 샤토 뒤 솔레유 쿠샹(Château du Soleil Couchant)에서 연락드리는 루시입니다.
지자체 담당자: 안녕하세요, 루시 씨. 오늘은 무엇을 도와드릴까요?
루시: 저희 샤토 뒤 솔레유 쿠샹은 다른 포도원 몇 곳과 함께 연합을 만들어 각자의 포도밭에 새로운 우박 대포 시스템을 설치하는 방안을 논의하고 있어요. 지역 포도원 14곳 중 12곳의 지지를 확보했습니다. 다만 관련된 모든 당사자 사이에서 개방성과 공정한 의사결정, 그리고 비용과 이익의 분배를 보장하는 장치가 필요해요.
루시: 이 일을 성사시키려면 이웃 포도원의 참여를 이끌어 낼 거버넌스 체계가 있어야 해요. 와인 무역 협회가 협업으로 큰 성과를 거둔 걸 봤고, 그 모델을 본받고 싶어요.
지자체 담당자: 개요를 말씀해 주셔서 감사합니다. 이런 협업 도구가 왜 필요한지 좀 더 자세히 설명해 주시겠어요?
루시: 물론이죠. 지역 포도원들 사이에서는 우박 대포의 효과를 의심하는 목소리가 있었어요. 하지만 최신 세대 장비는 우박 폭풍의 형성을 방해한다는 게 과학적으로 검증되었어요. 우박은 오래전부터 저희 작물을 위협해 왔고요. 효과를 보려면 이 시스템을 널리 도입해야 해요. 지역에서 신뢰를 쌓으려고 시범 프로그램을 시작하는데, 와인 무역 협회가 이견을 해소하는 데 도움이 된 것과 비슷한 거버넌스 시스템이 있다면 정말 큰 힘이 될 거예요.
지자체 담당자: 자세히 설명해 주셔서 감사합니다. 프랑스 와인 무역 협회가 쓰는 협업 체계는 2036년에 미국 와인 및 주류 협회의 모델을 응용한 것입니다. 말씀하신 내용을 바탕으로 이미 그 지역 상황에 더 잘 맞게 조정해 두었습니다. 다만 이 도구들은 포용적인 논의와 합의를 돕기 위한 것이지, 우박 대포 도입 같은 특정 결과를 밀어붙이기 위한 것이 아니라는 점은 알아 두셔야 합니다.
루시: 알겠습니다. 분명히 짚어 주셔서 감사해요.
지자체 담당자: 좋습니다. 방금 논의한 내용에 맞춰 플랫폼을 설정하고 www.bordeauxhailcannon.assoc 에 열어 두었습니다. 자세한 변경 내역은 보내 드렸고요. 더 고칠 부분이 있으면 알려 주세요.
루시: 꼭 그럴게요. 다른 분들이 겪었던 흔한 어려움이나 조언도 보내 주실 수 있을까요?
지자체 담당자: 물론입니다. 지난 프로젝트의 기밀 사항은 공유할 수 없지만, 이 도구들의 일반적인 사용법과 저희가 그동안 배운 점은 충분히 안내해 드릴 수 있습니다.
루시: 그거면 충분해요, 감사합니다. 변경 내역을 검토하고 내일까지 다시 연락드릴게요.
지자체 담당자: 좋습니다. 즐거운 저녁 보내세요.
인터넷이 등장하기 훨씬 전부터 정보에 대한 접근은 인류 문명의 결정적 일부였다. 수백 년 전 프랜시스 베이컨(Sir Francis Bacon) 경이 말했듯이 "아는 것이 힘"이다. 오늘날의 정보 시대에, 그리고 이 책에서 그리는 미래에는 더더욱, 이 격언은 말 그대로의 진실로 점점 더 뚜렷하게 다가온다. 이 부의 앞선 장들은 인권을 보장하는 디지털 삶의 측면들에 초점을 맞추었지만, 모든 사람이 우리가 상상하는 이 세계에 안전하고 충실하게 접근할 수 없다면 그런 것들은 인간의 삶에 아무 의미가 없다. 이 장에서는 그런 접근을 기본권으로 만든다는 것이 무엇을 뜻해야 하는지 살펴본다.
우리가 관심을 두는 것은 단순한 접근이 아니라 무결성을 갖춘 접근이다. 어떤 이들이 받는 정보는 정확하고 다른 이들이 받는 정보는 오염되어 있다면, 차라리 뒤의 사람들이 아예 접근하지 못하는 편이 나을 것이다. 민주주의는 온전히 참여할 수 있는 시민에 달려 있다. 모든 목소리가 결정적으로 중요하다. 앞서 강조했듯이 공동체마다 사실의 패턴을 이해하는 방식은 다르다. 그러나 이런 관점의 다양성이 ⿻적인 미래에 기여하려면, 오염되지 않은 입력 데이터에 대한 공통의 접근이라는 바탕 위에 서 있어야 한다. 우리는 모두 저마다 삶의 의미를 만들어 낼 수 있고 또 그래야 하지만, 우리 중 일부가 전 지구적 정보 공유지에 들어가는 입력의 조작된 판본을 받는다면 그렇게 할 평등한 권리를 빼앗기는 셈이다.
1948년 국제연합의 세계인권선언 채택부터 2022년 인터넷의 미래를 위한 선언(Declaration for the Future of the Internet)에 이르기까지, 인류 사회는 표현과 접근의 자유가 중요하다는 점을 꾸준히 강조해 왔다. 이 두 문서는 기본 인권에서 디지털 시대의 자유와 안전의 원칙으로 이어지는 경로를 보여 준다. 2023년 온라인 정보 무결성에 관한 세계 선언(Global Declaration on Information Integrity Online)은 생성형 AI가 제기하는 집단적 과제와 대규모 조작 가능성을 정면으로 다루었다.
간단히 말해, 우리는 모든 사람이 맥락이 온전한 정보에 평등하게 접근할 수 있도록 보장해야 한다. 그렇지 않으면 정보는 쓸모없어지거나 심지어 해로운 무기가 될 수 있다. 이 과제는 디지털 기술만으로 이룰 수 있는 것이 아니다. 민주적 구조가 뒷받침하는 집단적이고 보편적이며 포용적인 디지털 연대도 필요하다. 인터넷 접근이 디지털 인권으로 여겨지는 오늘날, ⿻의 정신은 고대의 "도(道)" 개념처럼 전 세계를 막힘없이 흐른다. 이 정신은 0과 1로 짜여 있으며, 우리의 "존재들의 인터넷(internet of beings)"을 끊임없이 넓히고, 민주적 거버넌스와 협업 기술을 결합하는 방식으로 사회 구조와 하나가 된다. 따라서 "접근"은 단지 기술을 쓸 수 있다는 뜻에 그치지 않는다. 그것은 모든 사람이 타고난 비전을 실현하는 데 기여하고, 신뢰와 상호 존중과 안전을 자연스럽게 길러 낸다.
이제 인터넷 접근의 현황, 접근을 위한 각국의 노력, 그리고 디지털 환경에 대한 우리의 기대와 앞으로의 발전 전망을 차례로 밝혀 보겠다.
디지털 격차 잇기
세계적 디지털화 과정에서 대만, 에스토니아, 스칸디나비아 국가들은 인터넷 발전을 위한 정부의 적극적 지원, 학제 간 협력, 그리고 지역 공동체 활동가를 핵심 정책 및 실행 참여자로 끌어들이는 방식을 통해 디지털 접근을 기초적 권리로 삼는 원칙을 앞서 실천했다. 하지만 이것은 디지털 공공 인프라를 뒷받침하는 데 필요한 장기 투자의 계약금에 불과하다. 이런 집단적 노력은 사회 변화를 이끌 뿐 아니라 민주적 가치를 공고히 하고 집단적 합의를 세우는 데도 도움이 된다. 접근에서 앞서가는 이 나라들이 이 책의 다음 부에서 다룰 실질적 디지털 민주주의를 가장 적극적으로 받아들인 나라들이기도 하다는 것은 놀라운 일이 아니다.
그러나 이런 긍정적 결과가 널리 퍼져 있지는 않다. 디지털 격차는 사회적 양극화, 특히 농촌과 도시 사이의 양극화를 잘 보여 준다. 팬데믹 이전 전 세계 도시 가구의 76%가 집에서 인터넷에 접속할 수 있었는데, 이는 농촌 지역의 39%의 거의 두 배였다. 일에서 교육, 사교에 이르기까지 삶의 더 많은 영역이 온라인으로 옮겨 가면서, 팬데믹은 이런 격차에 대한 대중의 관심을 키웠다. 국제전기통신연합(ITU)은 2020년 한 해에만 4억 6,600만 명이 처음으로 인터넷을 사용했다고 보고한다.1 인터넷 사용자 수와 전 세계 보급률은 계속 늘고 있지만, 접근에서의 다면적 불평등은 여전히 남아 있다. 이런 불평등은 폭넓은 경제적, 정치적, 사회적 불공평의 원인이 된다.
이 책의 앞선 장들을 바탕으로 우리는 접근이라는 기본권을 ⿻의 관점에서 이해해야 하며, 여기서 정책 입안자의 역할이 결정적이다. 그들은 전 지구적 디지털 격차에 주목하고 접근의 불평등을 해소하기 위한 상응하는 조치를 취해야 한다. 그런 조치에는 온라인 교류의 맥락적 무결성을 지키기 위한 디지털 공공 인프라 투자도 포함되어야 한다.
개방성을 장려하는 한편, 디지털 참여자들도 인터넷에 존재하는 어둡고 까다로운 구석을 밝히는 데 힘을 보태고 서로를 살펴야 한다. 물론 이 문제는 전 지구적 사회 구조와 문화적 다양성에 닿아 있다. 다행히 우리는 이제 디지털 민주주의와 지속 가능한 발전을 이루어 온 여러 나라의 귀중한 경험에서 배우기 위해 토크빌(De Tocqueville)처럼 바다를 건널 필요가 없다. 더 안전하고 개방적인 디지털 접근 환경을 지키고 세우기 위해 중요한 행동 방향이 두 가지 있다.
- 디지털 인프라: 아래 사회적 시장 장에서 논의하는 집단행동의 문제를 극복하는 국제 인프라의 상호운용 모델을 개발해, 전 세계에 공평한 서비스를 제공한다.
- 정보 무결성: 모방 모델(이른바 "딥페이크")이 제기하는 과제에 대응해 의미적 보안을 유지하고, 디지털 시대의 혜택을 계속 누릴 수 있게 한다.
이 두 가지 기본권을 진전시킬 수 있다면, 이 부에서 설명한 다른 권리들도 모든 사람의 실제 삶의 경험 속으로 들어가, "온라인" 집단 지성뿐 아니라 전 세계 모든 사람의 일상을 받치는 바탕이 될 수 있다. 이 책 전반에서 강조했듯이, 오늘날 디지털 환경에서 많은 공공 서비스와 사회적 상호작용은 자본주의의 그늘에 가려 있는 것처럼 보인다. 요즘 "인터넷 접근은 인권이다"라는 말은 민주주의 국가들 사이에서 거의 합의에 가깝다. 남은 일은 민주주의와 인터넷 접근 사이에 얽힌 문제들을 풀어내는 것이다.
정보 무결성을 위한 인프라
산림 전문가 수잰 시마드(Suzanne Simard)는 숲을 지능을 가진 시스템으로 보고 숲의 협력적 본성을 탐구하는 데 집중한다.2 이런 숲은 자기 인식과 자발적 발달 능력을 지닐 뿐 아니라, 다양한 생태적 구성 요소 사이의 긴밀한 상호작용을 특징으로 한다. 시마드는 브리티시컬럼비아의 오래된 숲 토양층에서 나무뿌리와 공생하는 균근 곰팡이가 어떻게 소통하는지 연구했다. 그녀는 동료들과 함께, 곰팡이 네트워크가 움직이는 이 환경에서 서로 다른 종류의 나무들이 경고 신호를 주고받고 필수적인 당분, 물, 탄소, 질소, 인을 나눌 수 있다는 것을 발견했다.3
이처럼 생기 넘치는 숲에서는 "어머니 나무" 한 그루가 수백 그루의 다른 나무와 연결을 맺을 수 있다. 이런 어머니 나무 여럿이 겹치는 네트워크를 통해 하나의 집단적 유기체로서 숲 전체의 연속성을 보장하고, 열린 연결을 통해 안전하고 튼튼한 환경을 지킨다.
디지털 인프라도 개방형 표준(프로토콜), 오픈소스 코드, 개방형 데이터로 비슷한 패턴을 따른다. 디지털 인프라는 전 세계 공동체에 열려 있는 공공의 토대로서, 수만 개의 디지털 공동체와 협력하며 개방적이고 안전한 인터넷 접근을 제공하고 당면한 디지털 위협을 함께 막아 낸다.
클라우드플레어(Cloudflare)의 보고서에 따르면 대만은 세계의 주요 분산 서비스 거부(DDoS) 공격 핫스폿 중 하나다.4 대만 정부는 앞 장에서 논의한 IPFS 체계를 정부 웹사이트에 도입해, 민간 디지털 서비스와 새로 등장하는 개방형 네트워크 모두와 상호 연결될 수 있게 했다. 이 구조는 갑작스러운 DDoS 공격에 더 강할 뿐 아니라, 전 세계 기술 공동체와의 개방적 협업과 상호 지원에도 유리하다. 이는 시스템을 정보 조작에 더 강하게 만드는 방법을 보여 주는 예다.
나아가 사람들이 맥락에 대한 확신을 갖고 정보에 접근할 권리를 보장하는 것이 필수적이다. 공공 데이터 개방의 주된 목표도 이와 맞닿아 있다. 시민에게 더 많은 권한을 주고 정부의 투명성과 책임성을 높이는 일은 함께 부패와 효과적으로 싸우고 민주 체제가 사람들에게 더 효율적으로 봉사하게 할 수 있다. 우크라이나의 "디야(Diia)"와 에스토니아의 "엠리크(mRiik)"는 신뢰할 수 있는 네트워크와 정보 개방이 양방향으로 작용한다는 특징을 잘 보여 주는 예다.
에스토니아와 우크라이나는 모두 공적 참여를 위한 디지털화에 적극적이다. 두 나라는 디지털 기술을 공중에게 진정으로 필요한 사회적 도구로 만들어, 시민이 정부 서비스와 실시간 정보에 접근할 수 있는 안전하고 개방적인 디지털 공공 서비스를 제공한다. 디야는 디지털 기술이 오랜 부패를 어떻게 무너뜨릴 수 있는지 세계에 보여 주었다. 올해 에스토니아는 우크라이나 앱 디야에서 크게 영감을 받은 최신 앱 "엠리크"를 출시했다.5
디지털 인프라는 모든 경우에 들어맞는 하나의 해법을 가리키지 않는다. 각 나라는 여전히 고유한 발전 필요에 맞춰 이를 조정해야 한다. 하지만 기본 기능과 민주적 본질은 비슷한 가치를 지니며, 확장을 위한 공통의 기반을 제공한다. 대만, 에스토니아, 우크라이나는 정보 무결성과 디지털 인프라가 어떻게 서로 얽혀 사회의 회복력을 높이는지 보여 준다.
결론적으로 접근할 권리는 디지털 민주주의와 사회적 포용을 이루는 초석이다. 그런 미래로 나아가려면 기술 혁신과 정책 협력을 포함한 다차원적 노력이 필요하다. 다음 장에서는 이렇게 얽힌 문제들을 더 깊이 파고든다.
각주
- International Telecommunications Union, Facts and Figures (2022) at https://www.itu.int/itu-d/reports/statistics/2022/11/24/ff22-internet-use-in-urban-and-rural-areas/. ↩
- Suzanne Simard, Finding the Mother Tree: Discovering the Wisdom of the Forest (New York: Knopf, 2021). ↩
- Suzanne W. Simard, David A. Perry, Melanie D. Jones, David D. Myrold, Daniel M. Durall and Randy Molina, "Net Transfer of Carbon Between Ectomycorrhizal Tree Species in the Field", Nature 388 (1997): 579--582. ↩
- Omer Yoachimik and Jorge Pacheco, "DDoS threat report for 2023 Q4" Cloudflare Blog January 9, 2024 at https://blog.cloudflare.com/ddos-threat-report-2023-q4. ↩
- 우크라이나가 자국의 코드와 UX/UI 디자인 방법을 에스토니아와 기꺼이 공유하려 했다는 점에 주목하라(see Igor Sushon, “Estonia Launches the State Application MRiik, Built on the Basis of the Ukrainian Application Diia,” Mezha, January 19, 2023, https://mezha.media/2023/01/19/diia-mriik/.https://mezha.media/2023/01/19/diia-mriik/)" ↩
'번역' 카테고리의 다른 글
| [2024] Plurality 한국어 번역 (6/7) 6부 영향 (2026.11.14) (0) | 2026.11.14 |
|---|---|
| [2024] Plurality 한국어 번역 (5/7) 5부 민주주의 (2026.11.14) (0) | 2026.11.14 |
| [2024] Plurality 한국어 번역 (3/7) 3부 플루럴리티(⿻) (2026.11.14) (0) | 2026.11.14 |
| [2024] Plurality 한국어 번역 (2/7) 2부 정보기술과 민주주의 (2026.11.14) (0) | 2026.11.14 |
| [2024] Plurality 한국어 번역 (1/7) 들어가며: 추천사, 저자 소개, 서문 (2026.11.14) (0) | 2026.11.14 |